




A legfrissebb kártékony kódot az antivírus alkalmazásokat készítő vállalatok Shamoon néven emlegetik. A Shamoon a jelenlegi információk szerint azért készült, hogy az internetre kapcsolódó számítógépekre kerülve azokról fontos adatokat lopjon – ez eddig nem meglepő, hiszen a trójaiak lényege pont ez. Ami miatt mégis veszélyesebb a Shamoon az átlagos trójaiaknál, az az, hogy a munka, azaz az adatlopás végeztével elkezdi maga után eltűntetni a nyomokat, ezt pedig nem túl kifinomult módszerekkel teszi. A 900 KB-os malware fájlokat töröl, majd a Master Bood Record-ot is megsemmisíti, így az adott PC nem lesz képes bootolni.
Galéria megnyitása

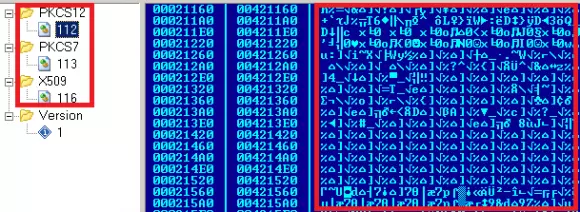
Ahogy az a fenti képen is látható, a Shamoon több titkosított „erőforrást” is használ. Szerencsére a trójai nem annyira elterjedt, hogy egy átlagfelhasználónak félnie kéne tőle. A két lépcsőben támadó trójai az eddigi vizsgálatok szerint kizárólag néhány ipari területre és néhány vállalatra jelent veszélyt.

A trójai a közvetlenül az internetre kapcsolódó PC-t megfertőzve azonnal terjedni kezd a belső hálózaton, így megfertőzi az adott hálózat összes számítógépét. Ahogy fentebb már említettük, az ellopni kívánt adatok megszerzése után a Shamoon az összes általa megtámadott PC-t üzemképtelenné teszi, méghozzá fájlok és az MBR törlésével. Ez a módszer a Kaspersky szakembereit a Wiper malware működésére emlékezteti, amely idén áprilisban iráni számítógépeket támadott meg. Itt persze nem erről a kártékony kódról van szó, ezt már biztosan tudják a biztonságtechnikai szakemberek.

A Wiper és a Shamoon között több lényeges különbség is van, így a Kaspersky szakemberei szerint itt arról lehet szó, hogy valakik ihletet merítettek a Wiper működéséből és saját célra létrehozták a Shamoont, amellyel meghatározott vállalatok PC-s rendszerét kívánták megtámadni.

A Shamoon tehát látszólag nem jelent széleskörű veszélyt, de az azért mégis aggasztó, ahogyan működik. A számítógépes bűnözők eddig csak a kívánt adatok megszerzését tartották fontosnak, azt nem, hogy a cél elérése után az adott PC-t, illetve PC-s hálózatot használhatatlanná tegyék, hiszen nem ez volt az érdekük, hanem a gyors és egyszerű pénzszerzés.

A Seculert és a Kaspersky szakemberei még most vizsgálják a Shamoon-t. A Kaspersky szakemberei a trójai 32-bites komponenseit Trojan.Win32.EraseMBR.a névre, a 64-bites komponenseit pedig Trojan.Win64.EraseMBR.a névre keresztelték.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

31 hozzászólás

A komment írásához előbb jelentkezz be!
zka67
zka67
2012. aug. 22. 0:54
#21

Érdekes... Én közel 30 éve vagyok programozó és soha nem használtam sem vírusirtót, sem tűzfalat. (Tűzfal van a routerekben, mi a francnak külön?) És soha nem volt még vírusom. Érdekes, nem?

DBLaci
DBLaci
2012. aug. 21. 15:25
#20

"az internetre kapcsolódó Windowsos PC-t megfertőzve azonnal terjedni kezd a belső hálózaton, így megfertőzi az adott hálózat összes Windowst futtató számítógépét" Gondolom nem microsoft rendszerek nem indítják el ész nélkül.

CyberPunk666
CyberPunk666
2012. aug. 21. 15:38

te jó isten...

Ha ennyire fogalmad sincsen semmiről, akkor minek szólsz hozzá?...

egy program azon az oprendszeren fut amire megírják. nem azon múlik, hogy elindítja-e ész nélkül...

Humbuk
Humbuk
2012. aug. 21. 12:33
#19

Nem tudom, hogy a ZoneAlarm-ot miért használnak kevesen :)

De amióta internetem van azóta nem igen volt gondom vele.

Szerintem: Öröm az ürömben, hogyha ez a trójai "használhatatlanná" teszi a géped legalább észreveszed, hogy történt valami, ahelyett, hogy egy botnethez kapcsolná a gépet ami elszívja az erőforrásokat és lassítja a Pc-d. Így legalább újra rakod a gépet és voálá már megy is minden, ahelyett, hogy hónapokig tartana rászánni magad, hogy újra rakd. Aki meg értékes adatot pakol a C:-re az hülye :D vagy nem ért hozzá. Én ghostolom a gépem szal nem halok bele abba 3 perc reinstallba :D :D :D :P

NeoX
NeoX
2012. aug. 21. 8:59
#18

Nem nagy szám! Néhány SSD, még az INTELEK is maguktól tudják EZT!

És ott nem segít a GET DATA BACK mint ennél a sz*rnál!

pcbizi
pcbizi
2012. aug. 21. 8:13
#17

Win8.. jah.. majd megnézem az első service pack után. De az se biztos.

sanyix
sanyix
2012. aug. 21. 0:52
#16

mondjuk az mbr legyalulását évek óta tudja a vindóz magától...

CyberPunk666
CyberPunk666
2012. aug. 21. 9:08

Nekem egyszer az xp is elcseszte anno még az első service packok előtt ^^

danimisi
danimisi
2012. aug. 21. 0:01
#15

Üdv.Mindenkinek!

Valószínűleg van egy ilyen esetem,mint a Noszty fiúnak a Tóth Marival.Viccet félretéve,1hónapja raktam újra az egyik noteszünket és lám pont egy ilyen hibajelenség fogadott bennünket.Nem tud boot-olni az oprendszerünk,merevlemez hibajelenséget közöl velünk a gép.A napokban fogok hozzá a gépet föléleszteni.Kíváncsi vagyok,hogy mit találok majd víruskeresés folyamán.

A hogyanját és a mikéntjét később szívesen megosztom majd.

stranger
stranger
2012. aug. 20. 22:47
#14

RTM is kinn van már lassan egy hete...

vicze
vicze
2012. aug. 20. 21:25
#13

CyberPunk666: "A kasperskynél sem hülyék"

Bemásolnék erre meg úgy az egészre egy idézete és döntse el mindenki maga, hogy egy nagyvállalat miért nem fogja sose használni, illetve honnan lehet a sok pénzük? :)

Wiki:

"Natalia Kaspersky, former CEO and co-majority shareholder of Kaspersky Lab, released a public statement supporting efforts by the Putin regime to create a national firewall similar to the Great Firewall of China despite universal condemnation from human rights groups and internet freedom advocates, including Wikipedia, which recently shutdown its Russian-language site in protest of this legislation. It has been speculated that Kaspersky's support for this firewall is due to the fact that Kaspersky Lab would likely stand to profit from government contracts associated with developing and maintaining these new national filters."

Fzoltan
Fzoltan
2012. aug. 20. 21:13
#12

Asagrim: Egy egyelőre nem létező oprendszerrel kapcsolatban milyen kompatibilitást vársz? Most te tényleg azt várod, hogy a Kaspersky adjon ki egy olyan verziót, ami tud futni egy olyan oprendszeren, ami bő 2 hónap múlva jelenik meg? Na, ne viccelj...

Skorbut: eredeti a Windowsod?

Asagrim
Asagrim
2012. aug. 20. 21:18

Ne zavarjon, hogy Developer Preview már van 1 éve. Szerinted mire való? A developer szócska árulkodó lehet ...

Nem létező ... ez jó! :D

Skorbut
Skorbut
2012. aug. 20. 18:58
#11

Inkább a Win7 64bitet javítaná már meg valaki, az utolsó 7 update mindig installállja magát, majd indításnál összetojja magát konfig közben és visszavon mindent, eljátszva ezt minden nap, hacsak ki nem kapcsolod az autoupdate-et és várod a csodát.

MrJerk
MrJerk
2012. aug. 20. 18:17
#10

Még jó, hogy nem a Master Blood Recordot semmisíti meg. :-)

DogTheDog
DogTheDog
2012. aug. 20. 14:37
#9

En tobb routeruket is hasznaltam mar,de eleg megbizhatatlanok.Tuzfalukhoz nem volt szerencsem,de gyanitom hasonlo az is.

A cegunknel volt egy ideig nehany switch toluk,de rendszeresen leallitottak egy-egy portot,meg osszeszakadtak egy kozepes napi forgalom alatt,es ujra kellett oket inditani.Gyorsan le is lettek cserelve.

uristen
uristen
2012. aug. 20. 14:01
#8

Mit gondoltok a Zyxel tuzfalakrol? Mukodnek a hardveres tuzfalaik, routereik?

Axekiller
Axekiller
2012. aug. 20. 13:48
#7

A 900 KB-os malware fájlokat töröl, majd a Master Bood Record-ot is megsemmisíti, így az adott PC nem lesz képes bootolni.

Master booT-Szerintem.

Üdv:Axekiller

tomchee
tomchee
2012. aug. 20. 13:04
#6

A Kaspersky nagy felhasználó tábora tény, de kérdéses, hogy ki ebből az akik komolyabb viszonyítási alap után mondta rá h ez a legjobb és ki az aki csak a reklám miatt.

"A mi vírusirtónk a legjobb és ha te is ezt használod akkor unbuffed 30 centis lesz, ráadásul még malájk***ák fognak vonaglani rajtad minden éjszaka"

Kérdéses, hogy mennyire érdemli meg a "Legjobb vírusirtó" címet egy olyan szoftver ami bár kétségtelenül jó, de ilyen hatalmas önreklámozással jutott fel a csúcsra.

Hát de úgy is mindjárt megkapom az ősi mondást "Egyél sz*rt 10milliárd légy nem tévedhet" :)

Asagrim
Asagrim
2012. aug. 20. 16:40

Például a Windows 8 kompatibilitásról? :D Ugyanis a kettő közül az volt az egyik! :D

Nevetségesnek tartom, hogy ingyenes szoftvernek előbb van Windows 8 kompatibilis főverziója, mint a "világelső" fizetős célszoftvernek.

langward
langward
2012. aug. 20. 9:21
#5

vagy nehogy egyszer ottmaradjon egy ilyen trójainál hogy created by kaspersky lab...

CyberPunk666
CyberPunk666
2012. aug. 20. 8:06
#4

Norbert09 - Kaspersky mondjuk a világ egyik legnagyobb számítógépes biztonságtechnikai cége.

Asagrim
Asagrim
2012. aug. 20. 10:40

Legalábbis azt a felét ami nem nekem szólt ... lol!

Qouzey
Qouzey
2012. aug. 20. 4:47
#3

Ez igen, meg lepődik az ember milyen dolgok vannak manapság. Ezt a vírust nemesebb célokra is lehetne használni ;)

mythbuster
mythbuster
2012. aug. 20. 3:55
#2

Ez a ló nem szarral gurigázik! xD

Norbert09
Norbert09
2012. aug. 20. 2:56
#1

Ezt az utolsó 2 cikket a Kaspersky pénzelte?.. csak kérdem. O.o

Vissza az oldal tetejére