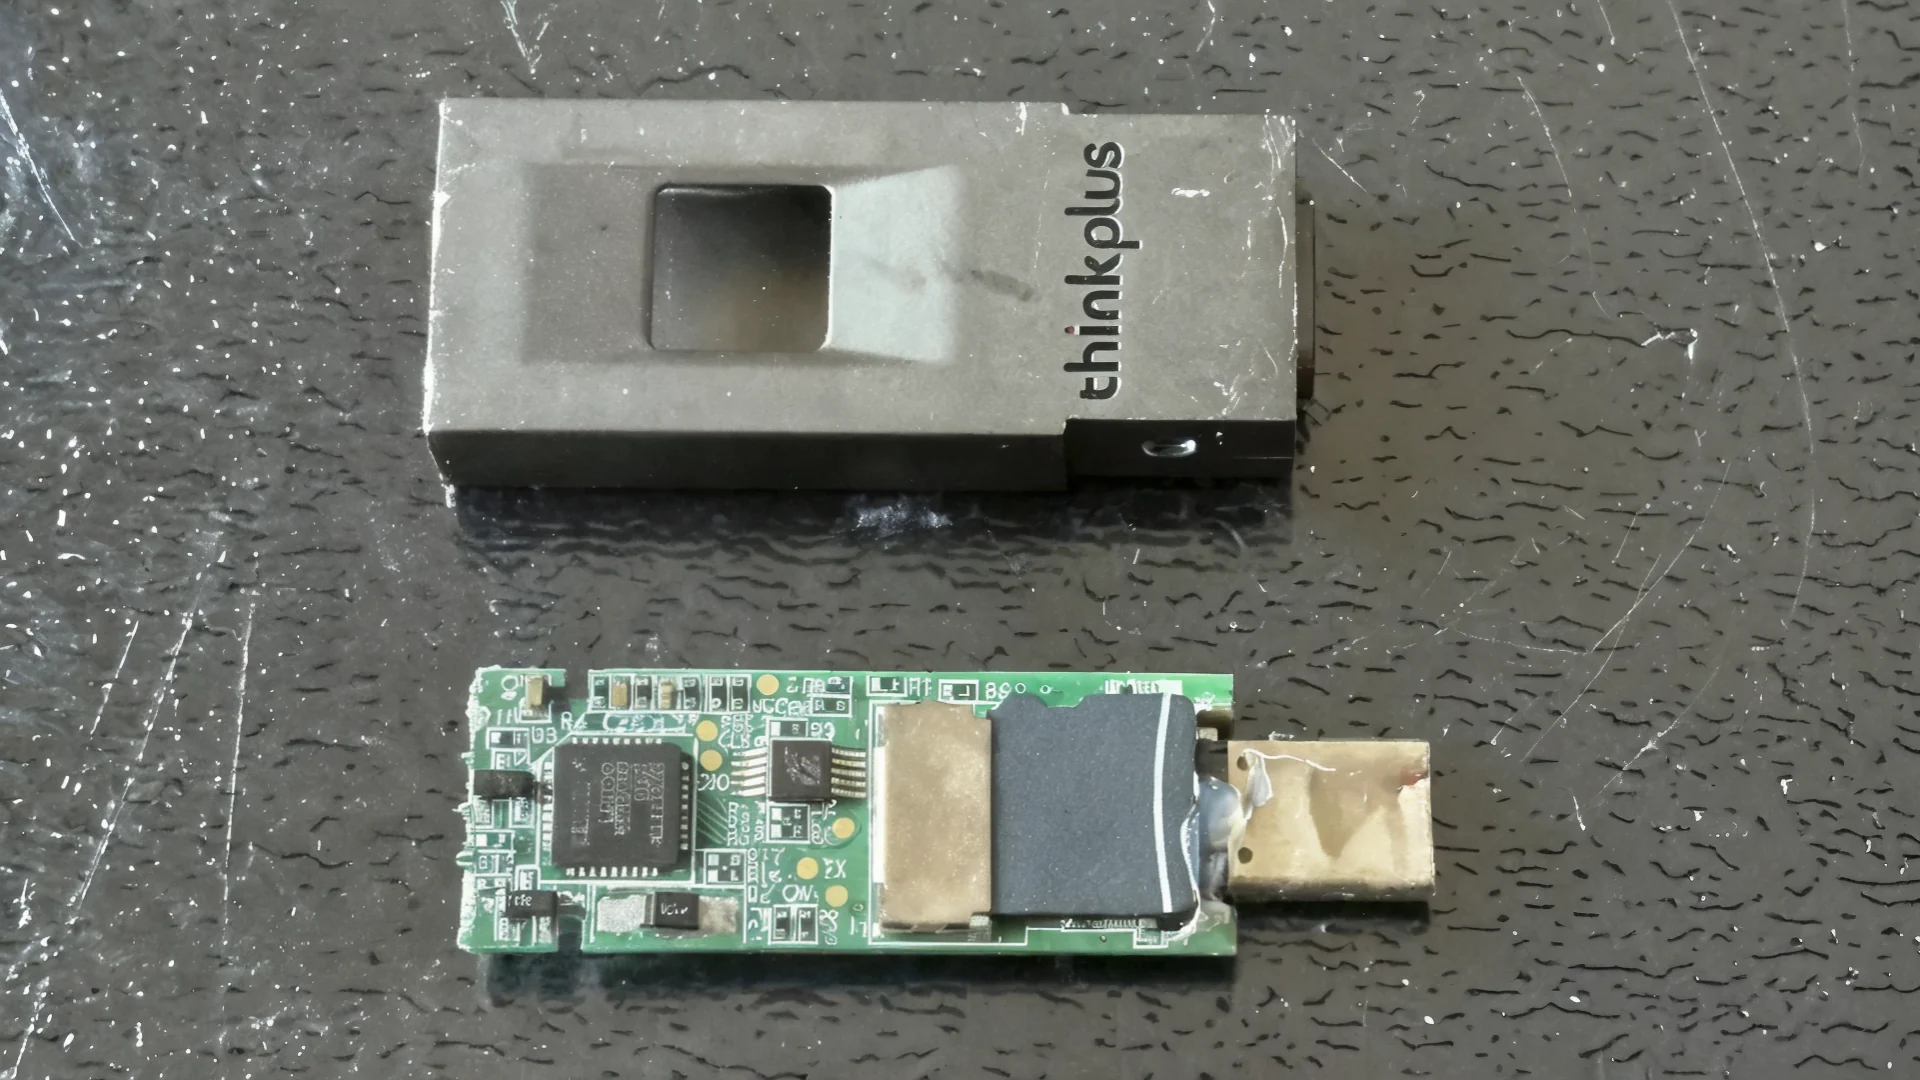





Egy kínai biztonságtechnikai kutató érdekes dolgokra mutatott rá a minap, amelyekből kiderül, az adattitkosítással védett tartalmak sokszor egyáltalán nincsenek biztonságban az azokat tároló hardver, illetve a hozzáférést kezelő szoftver hiányosságai miatt. Remek példa erre a Lenovo ThinkPlus FU100 névre keresztelt pendrive, ami gyártója állítása szerint AES-256 adattitkosítást alkalmaz az adatok védelme érdekében, ám a vizsgálatok alapján erről szó sincs, ráadásul a nyomtatott áramköri lap nem is egy normál vagy beágyazott NAND Flash rejtett, hanem egy SD kártyát.
Erre Xusheng Li világított rá, aki a vizsgálat érdekében szét is szedte az adott pendrive-ot, hogy megnézze, milyen felépítéssel rendelkezik és hogyan működik a gyakorlatban. Az elemzés alkalmával gyorsan kiderült, hogy a nyomtatott áramköri lapon egy SD kártya található, ami már alapjáraton is felvethet kérdéseket, az igazi probléma viszont az volt, hogy a meghajtón elhelyezett ujjlenyomat-olvasó nem az adattitkosítás feloldását szolgálta, ahogy az a marketing alapján elvárható lett volna, hanem csak az USB vezérlőt aktiválta, ezzel lehetővé téve az adatokhoz való hozzáférést.
A szakember később arra is rájött, hogy az SD kártyán tárolt adatok igazából nemhogy AES-256 adattitkosítással nem voltak ellátva, de semmilyen egyéb adattitkosítást sem alkalmazott náluk a rendszer, vagyis a meghajtó feloldását követően szabadon elérhetővé váltak – és akkor is, ha a támadó szétszedi az adathordozót és kiveszi belőle az SD kártyát. A szoftver AI alapú vizsgálatát követően kiderült, hogy hátsó ajtóként funkcionáló felhasználói fiókokon keresztül lehet hozzáférni a termékhez és ez a felfedezés egyéb gyártók adattárolóit is érintette, vagyis a biztonságosnak mondott USB-s adattárolók mégsem voltak olyan biztonságosak.
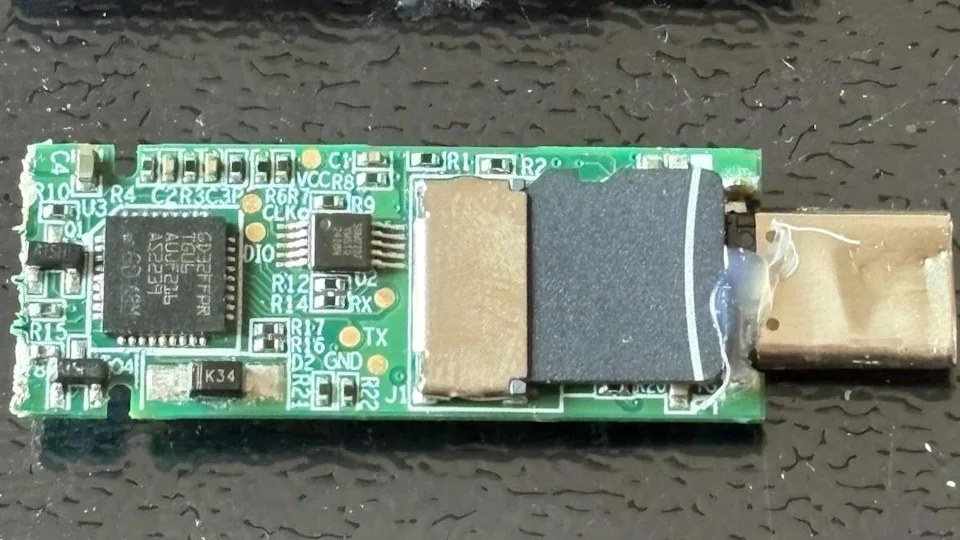
Az FU100 esetében a gyártó először epoxyréteggel növelte a biztonságot, hogy az SD kártyát ne lehessen kiszerelni, majd később, az idei év folyamán változtattak az érintett termékek dizájnján, így az FU100, az FU200, illetve a TSD303-as modelleket egy kínai ügyfélszolgálati elérhetőségen keresztül lehetett kicseréltetni, illetve lehetet hozzájuk kérni helyi firmware-frissítést is. A sebezhetőségek később kaptak CVE számokat is, a háromból egyet magas kockázatúnak minősítettek, ami a konfigurációs szoftvert érinti és lehetővé teszi, hogy egy a helyi rendszeren bejelentkezett felhasználó megkerülje a meghajtó felhasználó-azonosító rutinját, majd egy megbízhatatlan ujjlenyomat segítségével feloldja a terméket.
A vizsgálat alkalmával a TSD303-as Lenovo adattárolónál is fény derült némi problémára, igaz, annál a terméknél legalább az adattitkosítás jelen volt a fedélzeten. Itt az volt a gond, hogy a meghajtó szoftvere a jelszót USB-n keresztül, egyszerű szöveg formájában küldte át a felhasználó-azonosítást végző szoftvernek, ami egyszerűvé tette a karaktersorozat elfogását. Erre készült egy javítás, ami időbélyeg alapú, block-chyper típusú adattitkosítást használó metódussal gondoskodott a kulcs biztonságáról, de ez a javítás továbbra sem tette biztonságossá az adatok kezelését, sérülékeny maradt a szoftver, így egy újabb javítás készült, amelynek keretén belül már nem hagyta el a meghajtót az érvényes jelszó.
A probléma azt, hogy ugyanezt a szoftvercsomagot kilenc egyéb meghajtóhoz is használták különböző gyártók, így ezek a termékek is veszélybe kerülhettek, ha felkészült támadó kezébe kerültek. Két meghajtó esetében az adatok ráadásul titkosítás nélküli microSD kártyán foglalta helyet. Arra nem derült fény, melyek voltak ezek a meghajtók, ugyanis az efféle biztonsági kockázatok utólagos kezelése eléggé nehéz és költséges feladat.
Az OpenAI Codex platformját használva a kutató néhány gyártó adattitkosító szoftverét is sikeresen feltörte, ezek között volt a Netac eszköze, amit 7 perc alatt bontott ki az AI, ugyanis talált egy fix kulcsot a szoftver kódjába integrálva, valamint a felhasználói jelszót is megtalálta a diagnosztikai naplóban. Később a másolásvédelmi funkciót ígérő KakaSoft USB Copy Protection funkcióját is feltörte, ugyanis abban is elrejtettek egy belső jelszót, amit Codex fel tudott használni a tesztfájl adattitkosításának feloldásához, erre pedig nagyjából 26 percre volt szüksége, a felhasználó jelszava nélkül.
A Nexcopy Copy Secure alkalmazását 10 perc alatt sikerült semlegesíteni, mert a fájlok tallózásához használatos alkalmazásban volt egy tanúsítvány, amelyen keresztül fel lehetett oldani a titkosítást. A SecZure által fejlesztett YutianDun alkalmazás feltörése sem volt különösen nehéz feladat, abban ugyanis két rejtett felhasználói fiókot talált, amelyek hátsó ajtóként funkcionálva nyitottak utat a fájlokhoz. A biztonságtechnikai kutató az érintett cégeket már nem értesítette, hiszen szerinte, ha a meghajtó már egy támadó kezében van, akkor úgysem lehet visszahívni vagy frissíteni. Az érintett szoftverek közül a Netac biztosan nem kapott frissítést a hibára, a többivel kapcsolatban pedig nincs információ.