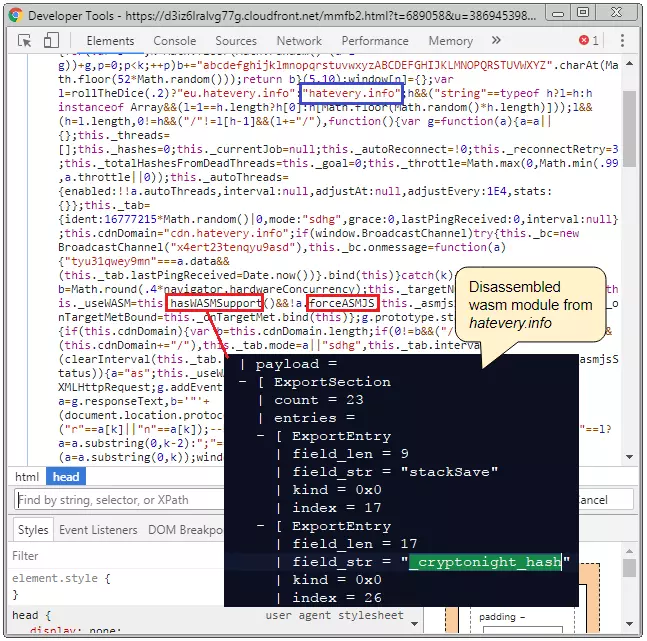
Néhány napja számoltunk be róla, hogy egyes weboldalak kriptovaluta-bányász szkripteket használnak annak érdekében, hogy extra bevételekhez juthassanak. Ez alapvetően nem lenne túl nagy baj, ha etikusan, a felhasználó engedélyével tennék, természetesen választási lehetőségeket felajánlva – de sajnos nem így járnak el. A felhasználók tudta nélkül futnak a háttérben ezek a szkriptek, alaposan leterhelve a processzort, ami a rendszer akadozását, valamint a fogyasztás és az üzemi hőmérséklet emelkedését eredményezi.
Újabb módszerrel támadnak a szkriptek
A szkripttel trükköző bányászok nemrégiben az aljasság egy új szintjére léptek. A Malwarebytes biztonságtechnikai szakemberei szerint az új módszer lényege, hogy a kriptovaluta-bányász szkript a webböngésző bezárása után is tovább fut az adott rendszeren, méghozzá egészen addig, míg a konfigurációt újra nem indítják vagy ki nem kapcsolják.
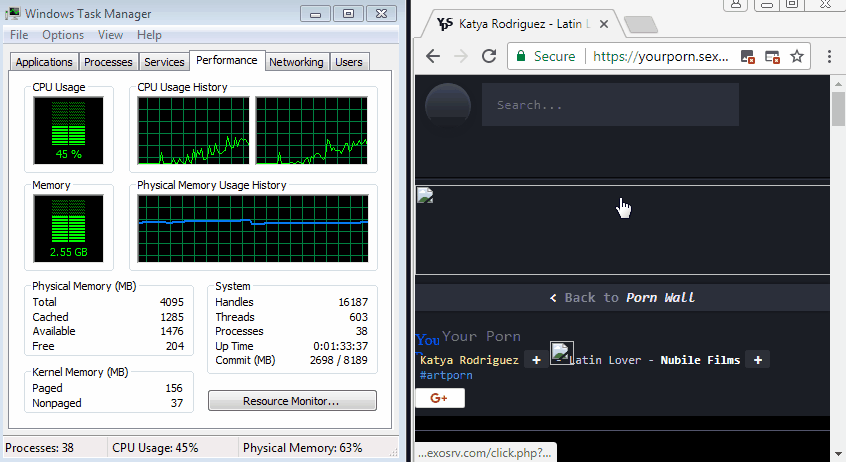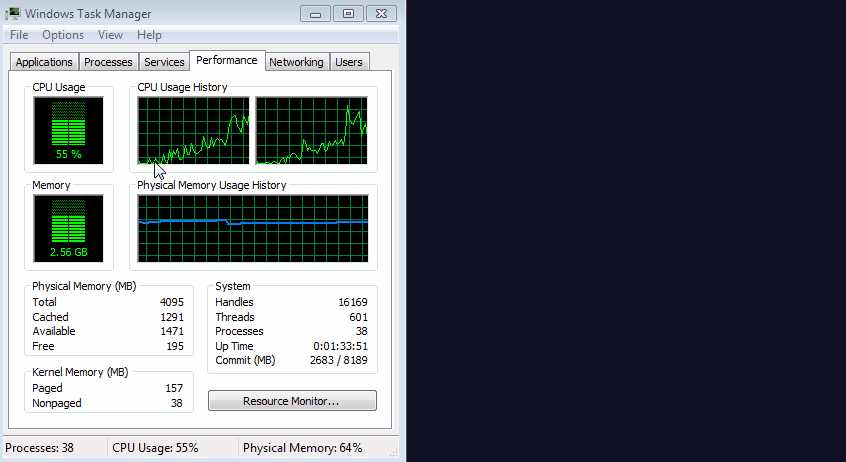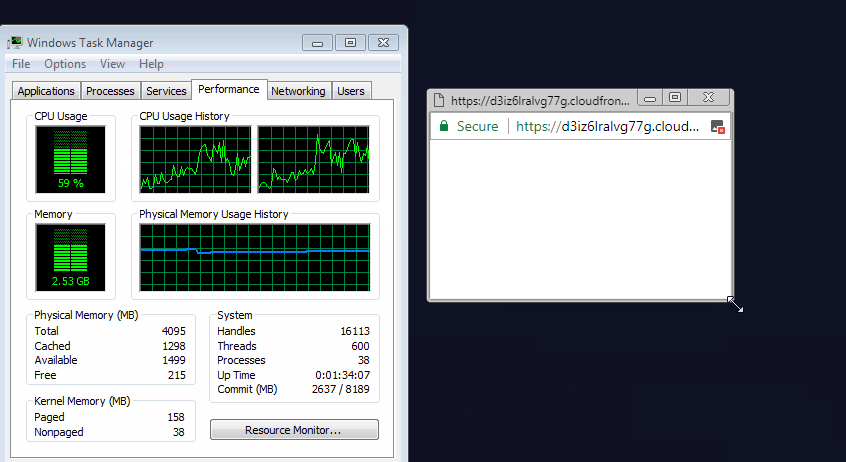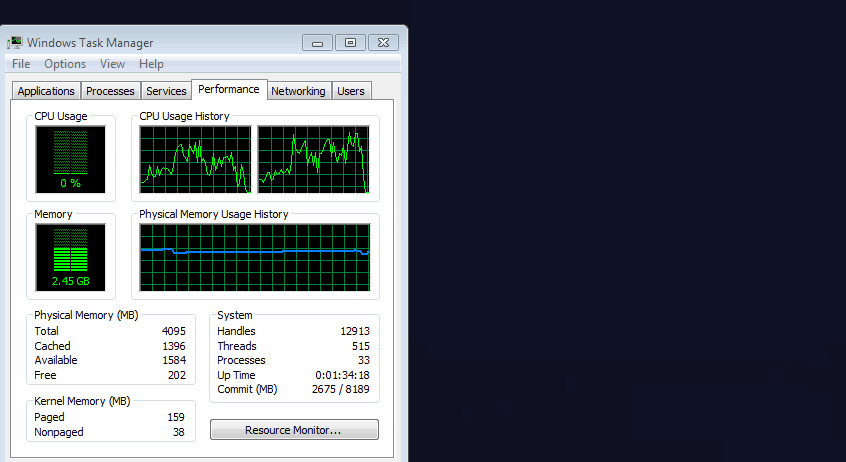
Hogyan lehetséges ez? Az új szkript egy kreatív trükköt alkalmaz: érzékeli a webböngésző bezárását, majd a folyamat közben gyorsan egy felugró ablakot nyit, amit rögtön gondosan átméretez és pozicionál is, hogy még véletlenül se lehessen rábukkanni: elrejti magát a Windows tálca órája mögé. A szkript egyelőre csak a Windows 7-es és Windows 10-es operációs rendszereken futó Chrome webböngészőket érinti, idővel azonban egyéb webböngészőket is célba vehet. Ráadásul a reklámblokkolókat is ki tudja játszani, ezért is olyan trükkös.
Hogyan védekezzünk?
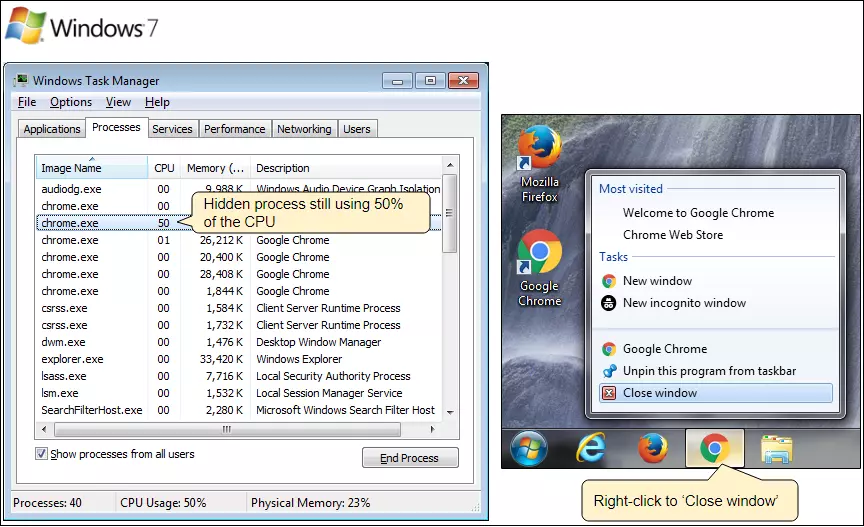
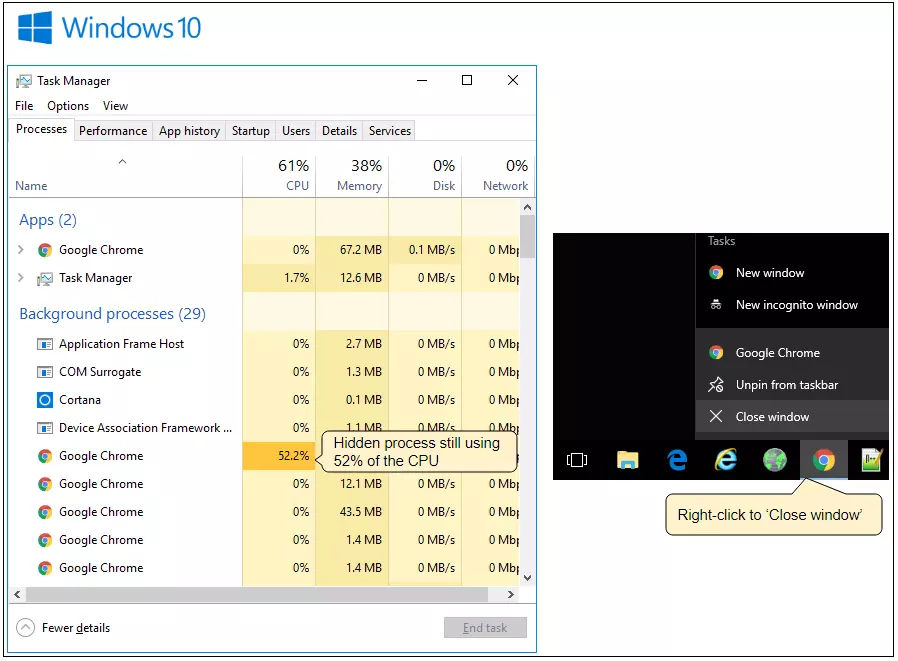
A kutatók szerint van megoldás a problémára, elég csak a CTRL+ALT+DEL billentyűkombinációt használni, majd a Feladatkezelőt megnyitva meg kell nézni, hogy a webböngésző bezárása után maradt-e még hozzá köthető folyamat a listában. Ha igen, le kell állítani, ezzel a kriptovaluta-bányász szkript is leáll. Az is árulkodó jel lehet, ha a Chrome webböngészőt bezárva a tálcán továbbra is aktív alkalmazásként tűnik fel. Az elrejtett ablakot akkor is megtaláljuk, ha az adott Windows témánál átlátszó tálcát használunk, de ha ilyesmire nincs mód, a tálca átméretezésével szintén előbukkan a rejtőzködő ablak.
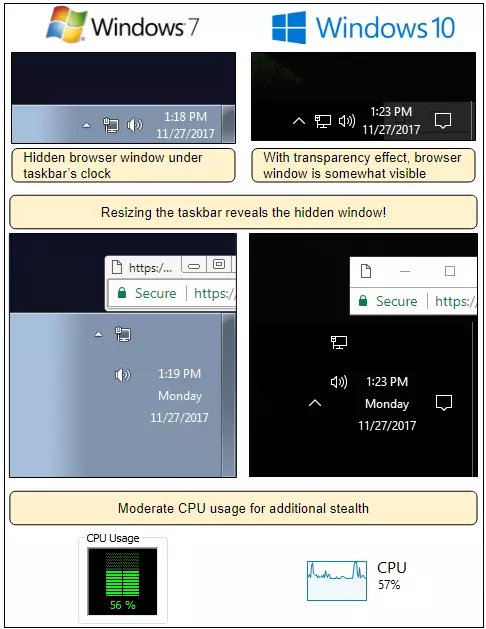
Alternatív módon érdemes használni az adott alaplapgyártó által készített rendszermonitorozó szoftvert is, ami rávilágít, ha indokolatlan terhelés éri a rendszert, de erre a célra harmadik fél által készített szoftver is bevethető. A készítők persze arra is odafigyeltek, hogy a háttérben futó kriptovaluta-bányász szkript ne használja ki 100%-ban az adott processzort, hanem csak közepes terhelés mellett fusson, hogy még nehezebb legyen felfigyelni rá.
Általános tippek
A Chrome esetében a JavaScript alapú kriptovaluta-bányász szkriptek ellen két bővítménnyel is védekezhetünk: az egyik a minerBlock, a másik pedig a No Coin. Ezzel együtt a haladóbbak a rendszer hosts fájlját is használhatják a közismerten kriptovaluta-bányászattal foglalkozó domainek blokkolására (például 0.0.0.0 coin-hive.com), de az Ad Block egyedi listájára is felvehetjük az ismert domaineket (például a https://coin-hive.com/lib/coinhive.min.js-t).