A pendrive-ok és külső merevlemezek világában olykor-olykor előfordul, hogy egy virus vagy trójai várja a gyanútlan felhasználót. Ezt az esetek többségében a kellően erős biztonsági rendszer azonnal meg tudja fogni (vírusirtó), de új meghajtónál érdemes az automatikus lejátszás funkciót is kikapcsolni, legalábbis addig, míg nem néztünk szét a meghajtón egy vírusirtóval. Most egy teljesen más piaci szegmensben tűnt fel a probléma: ki gondolta volna, hogy egy USB-s akkumulátortöltő is hasonló veszélyekkel támadhat a gyanútlan felhasználókra?
Természetesen nem maga a töltő, hanem a hozzá mellékelt gyári szoftver a ludas a történetben, az ugyanis trójait tartalmaz. Maga a program egyébként csak annyit tesz, hogy megmondja a töltés aktuális állapotát, azaz folyamatosan tudhatjuk, hogy még mennyi idő kell a töltőnek, hogy teljesen feltöltse akkummulátorainkat. Egyszóval tehát nem maga a töltő, hanem a csomagban található szoftver tehet mindenről. A külföldi források szerint a Windows alapú segédprogram fájljai között lapuló féreg kinyitja a 7777-es TCP portot, mindezt úgy, hogy saját magát hozzáadja a Windows tűzfalának kivételeket tartalmazó listájához, így a felhasználó az egészből gyakorlatilag semmit sem vesz észre, vagyis tudta nélkül telepíthetnek kártékony szoftvereket gépére, illetve akár a rendszer irányítását is átvehetik a támadók. Maga a trójai az Arucer.dll fájl belsejében lapul.
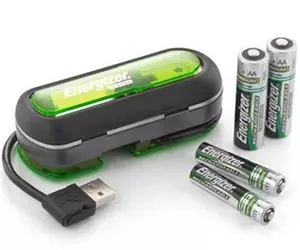
A gyártó a probléma miatt eltávolította weblapjáról a szóban forgó szoftvert és a töltő forgalmazását is leállította. A vállalat egyelőre nem tervezi, hogy a már a boltok polcaira kikerült csomagokat visszahívja, így sajnos az elkövetkező hetek folyamán is könnyedén találkozhatunk olyan csomagokkal, amelyekben a trójaival fertőzött szoftver lapul, ezért azt javasoljuk, hogy a csak kényelmi funkciókat biztosító programot mellőzzük, és várjuk meg amíg a gyártó honlapjára felkerül egy új változat.