




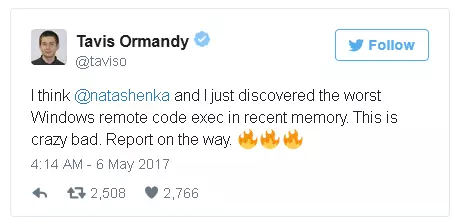
A Google Project Zero csapata felfedezett egy nagyon veszélyes biztonsági rést a Windowsban, amiről úgy gondolják, hogy talán a legdurvább sebezhetőségi pont, amit eddig találtak. A segítségével kódot lehet futtatni a veszélyeztetett gépen, és még csak azonos helyi hálózaton sem kell lenni hozzá.
Galéria megnyitása

Valószínűleg igazuk lehetett abban, hogy a biztonsági rés egyike az eddig felfedezett legnagyobbaknak, mert a Microsoft olyan gyorsan reagált, mint még soha (pár órán belül). A cég képviselői azt mondták, hogy a Defenderben volt a hiba (ami irónikus módon pont a rendszer védelméért felelne) és már javították is, jön a tapasz az egyéb biztonsági foltokkal együtt ma. A hiba érinti a Windows 7, 8, 8.1, RT és 10 rendszereket, így mindenkinek érdemes futtatnia ma este egy Windows frissítést, biztos ami biztos.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

32 hozzászólás

A komment írásához előbb jelentkezz be!
Kogeru
Kogeru
2017. máj. 12. 23:18
#9

Azthiszem el is kezdődött a támadás :) Globálisan kórházak, telefonszolgáltatók, egyéb cégeket támadtak meg. Miénket is.

+Lehet félrenéztem valamit, és nem, emiatt van :)

Asagrim
Asagrim
2017. máj. 13. 2:53

Félre. A márciusban patchelt SMB sebezhetőséget használja ki az a kriptovírus amire gondolsz. Semmi köze a defenderhez.

beleutomazorom
beleutomazorom
2017. máj. 10. 14:07
#8

Osszegezunk: nincs es nem is lesz olyan ingyenes vagy fizetos vedelmi software ami megvedi a gepet a felhasznalo hulyesegetol.

Na en ezert nem koltok ilyesmire.

beleutomazorom
beleutomazorom
2017. máj. 10. 15:28

Oszinten szolva halvany gozom sincs mit akarsz bizonygatni.

Azt irtam nem koltok, nem azt hogy nem hasznalok. Azt irtam amit te, nincs 100%-os megoldas. Azt sem irtam hogy altalaban hulyek az emberek. Azt irtam, legyen profi vagy nem profi, user error kell ahoz hogy valamit levirusozzunk. Minden "hacker" tanulmany elso pontja hogy az ember a leggyengebb lancszem egy vedelmi rendszerben, legyen az felhasznalo, support/manager, vagy maga a programozo/epito.

_DiEGO_
_DiEGO_
2017. máj. 10. 12:05
#7

Asagrim 2017. 05. 09. 20:21

+++

Win 10-be meg a WinDefender = MSE ugye és egész frankón teszi a dolgát . Win tűzfala is jó , csak érteni is kell hozzá ;) ez neked sem lehet akadály - sokaknál igen .

Törölt felhasználó
Törölt felhasználó
2017. máj. 10. 10:29
#6

Mi a baj az AVG-vel ? :) Nekem Mukszik :)

Ja nem arrol van szo xD

katt777
katt777
2017. máj. 10. 9:56
#5

Biztonsági rés a biztonsági szakadékban? Óriási!

ashiaor666
ashiaor666
2017. máj. 10. 9:18
#4

Pár évvel ezelőtt nekem is volt előfizetett űberszuper vírus kergetőm. Egy napeguntam, hogy állandóan bellassitja a gepet vagy a netet, ezért kukáztam. Maradt a win tűzfal+defender és 3 egyéb progi, melyeket akkor futtatok, ha valami nem frankó. Mászkálok bizonyos oldalakon - de csak ésszel! Eddig egyszer került csak olyasmi a gépre aminek nem kellett volna, de az szándékos volt. Egyébként évek óta semmi gondom semmiféle kéretlen szarsággal. Ha tudod mit, hogy hol és mikor akkor felesleges a sok méreg drága szarság...

YellowFlash
YellowFlash
2017. máj. 9. 20:01
#3

Vettem 1 éves Kaspersky licencet kétezerxszáz pezóért, aztán csókolom. A Win Defender mindig csak addig futott a gépeimen, amíg fel nem raktam valami mást. Olyan ez mint a Chrome meg az Internet Exp./Edge. :D

Resike
Resike
2017. máj. 10. 20:06

Inkább hogy feleslegesen megegye az erőforrásaidat. Amúgy a Windows 7 és a feljebb lévő verziók Windows Defendere teljesen különböző, egyedül az újabb verzió az ami kevésbe szar, a Windows 7 alatti ugyanúgy nem ér semmit mint azelőtt.

Samanoske
Samanoske
2017. máj. 9. 19:42
#2

Ezért nem kell defendert használni,amúgy se ér semmit.

Samanoske
Samanoske
2017. máj. 10. 1:13

Nem tudom,hogy mert semmit nem csinál,az eset meg igen.

j.panzer
j.panzer
2017. máj. 9. 17:50
#1

Ááá Win 7 Kaby Lake-en nem frissül... Nem mintha érdekelne... :)

Asagrim
Asagrim
2017. máj. 9. 19:00

Végül is, ha ki van kapcsolva a defender akkor nem érinthet. :P

Vissza az oldal tetejére