




A Pegasus-botrányban Magyarországnak különösen erős az érintettsége, de globálisan számos esetben derítettek fényt visszaélésekre az NSO szolgáltatása kapcsán. Az Apple pedig, az egyik sértett plarform fejlesztőjeként úgy véli, hogy a szoftver fejlesztőinek bűnhődnie kell, éppen ezért peres úton megy neki az izraeli alakulatnak.
Az NSO Group nemcsak a felhasználóknál húzta ki a gyufát a kémprogramjával, hanem a fejlesztőknél is, miután a program olyan platformokon is képes volt érzékeny információkat megszerezni, amelyeknek a biztonság az egyik legfontosabb alappillére. Mások mellett a WhatsApp is perre megy az izraeliekkel, és most az is nyilvánvalóvá vált, hogy az Apple is hasonlóképpen fog cselekedni.
Az elmúlt években az Apple is folyamatosan azt hirdette, hogy az iOS felhasználók különösen nagy biztonságban érezhetik magukat, mert az adatokat kiemelkedő odafigyeléssel kezeli a rendszer. Azonban az iPhone-ok is áldozatául estek az NSO Group által kínált kémszoftvernek, miután az egy olyan sebezhetőséget használt ki, amit később ForcedEntry névre kereszteltek. Ez a program úgy tudott beszivárogni a készülékekre, hogy igazából a célszemély mobilján semmit nem kellett hozzá tenni, ennél veszélyesebb fenyegetést pedig nehéz lenne elképzelni.
A Pegasus kémprogram alapvetően pozitív indíttatásból született meg, ez a kormányok számára lehetőséget biztosított különösen veszélyes bűnözők lefülelésére. Igen ám, azonban a politikai vezetők úgy gondolták, hogy érdemes lenne a programot jobban kihasználni, ha már fizetnek érte. Ezért elkezdték alkalmazni olyan személyek esetén is, akik valamilyen okból kifolyólag „érdekesek” voltak a kormányok számára. Nemzetközi szinten rengeteg újságíró, politikus és más személy került célkeresztbe, lett komoly megfigyelés alá vonva.
„Az államilag támogatott szereplők, mint például az NSO Group, dollármilliókat költenek kifinomult megfigyelési technológiákra tényleges felelősségre vonhatóság nélkül. Ennek meg kell változnia.” – jelentette ki Craig Federighi, az Apple szoftverfejlesztéseiért felelős vezet. „Az Apple készülékei a legbiztonságosabb fogyasztói hardverek a piacon – de az államilag támogatott kémprogramokat fejlesztő magáncégek egyre veszélyesebbé válnak.”
Az Apple szerint az NSO Groupot el kellene tiltani mindennemű technológiai megoldás használatától, hogy többször ilyen ne következhessen be. A cég egyébként az Apple meglátása szerint nemcsak, hogy a lehallgatásokkal vétett a rendszer ellen, hanem a támadások előkészítése során, valamint a hálózatának üzemeltetése alatt számos ponton megsértette a cupertionói alakulat szabályzatát.
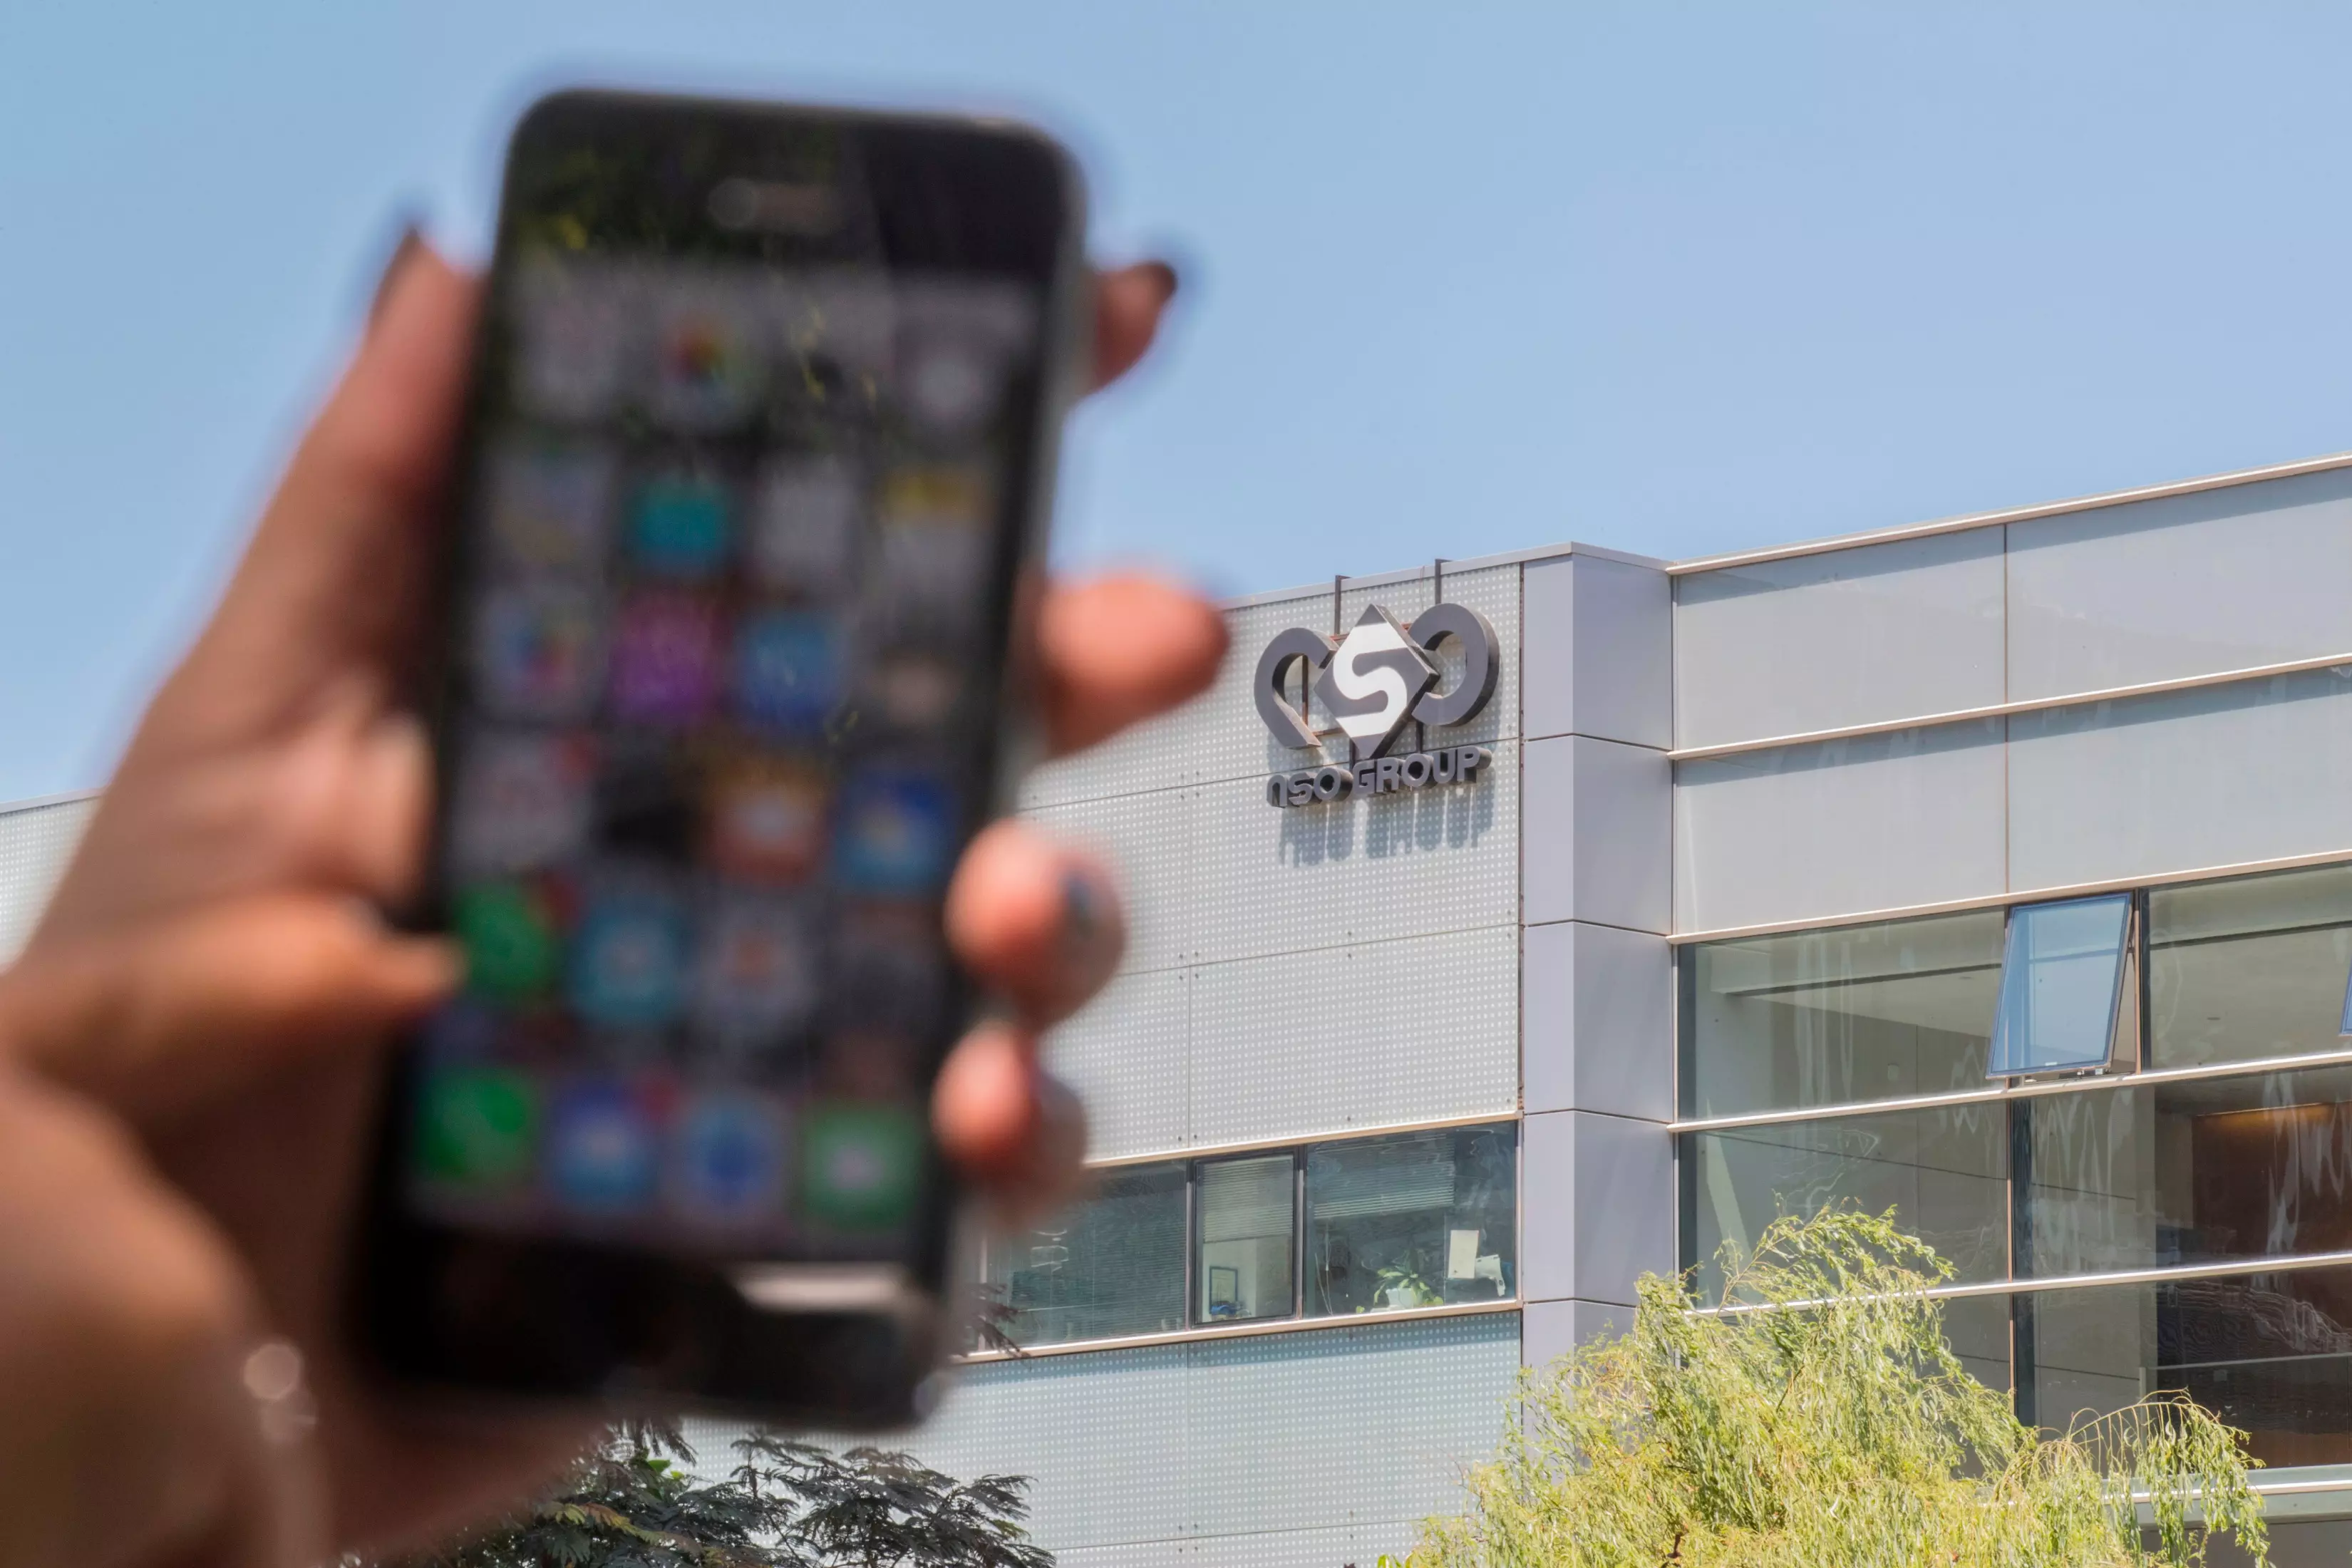
A vállalat mostanra egyébként befoltozta azt a biztonsági rést, amit a ForcedEntry néven ismerhettünk meg, és amit az NSO kihasznált. Ezt a mostani alkalmat pedig megragadta a frissítésre buzdításra is. Elmondta, hogy az iOS 15 esetében egyelőre semmilyen jelét nem észlelték annak, hogy bármilyen módon feltörték volna, tehát biztonságosabb lett. Szóval, aki szeretné az adatait megóvni minden áron, az jobban teszi, ha telepíti a legújabb főverziót. Eddig az iOS 15-re váltás annyira nem hozta lázba az embereket.
Az Apple egyébként nem különösebben kapkodta el a dolgot, hiszen több nagy technológiai vállalat ezt már tavaly, a botrány kirobbanását követően nem sokkal meglépte. A Meta égisze alatt a WhatsAppot már említettük, de harcba szállt az izraeli fejlesztőkkel a Microsoft, a Google, a Cisco, a VMWare és még néhány további cég is. Kíváncsiak leszünk arra, hogy miként fog alakulni az NSO Group sorsa a továbbiakban, de ezeknek a pereknek aligha lesz gyors eredménye.