
Sokan féltek attól, hogy mi lesz, ha a mesterséges intelligencia rossz kezekbe kerül, de a jelek szerint igazából arra sincs szükség, hogy bűnözők alkalmazzák. Nagyon úgy fest, hogy a világ legnagyobb MI vállalata sem képes arra, hogy rendesen kordában tartsa az általa fejlesztett eszközöket, ez pedig komoly aggodalomra ad okot.
Az OpenAI mesterséges intelligencia ügynökei feltörték az ausztrál kormányzat egyik weboldalát, emellett pedig megkíséreltek bejutni számos más kormányzati és egyetemi adatbázisba is.
Nagyon szeret világelsőként előállni fejlesztésekkel a ChatGPT mögött álló cég, nos, most egy újabb elsőséget húzhat be: eddig egyetlen olyan dokumentált eset sem volt, melyben önállóan cselekvő MI ügynökök törtek volna fel kormányzati weboldalt. Ráadásul az eset még júniusban történt, de az OpenAI csak a közelmúltban szólt erről az illetékeseknek, és ezt is egy nyilvános hétköznapi e-mailben tette meg.
Ez az eset csak olaj a tűzre, hiszen éppen elég forró a hangulat a mesterséges intelligencia fejlesztők mezején. Egyre többen igyekeznek azért felszólalni, hogy a technológiai cégek fogják vissza a fejlesztéseket. Már a piaci szereplők többsége sincs ez ellen, legalábbis a szavaikban, mert a cselekedeteik egyelőre azért nem ezt tükrözik.
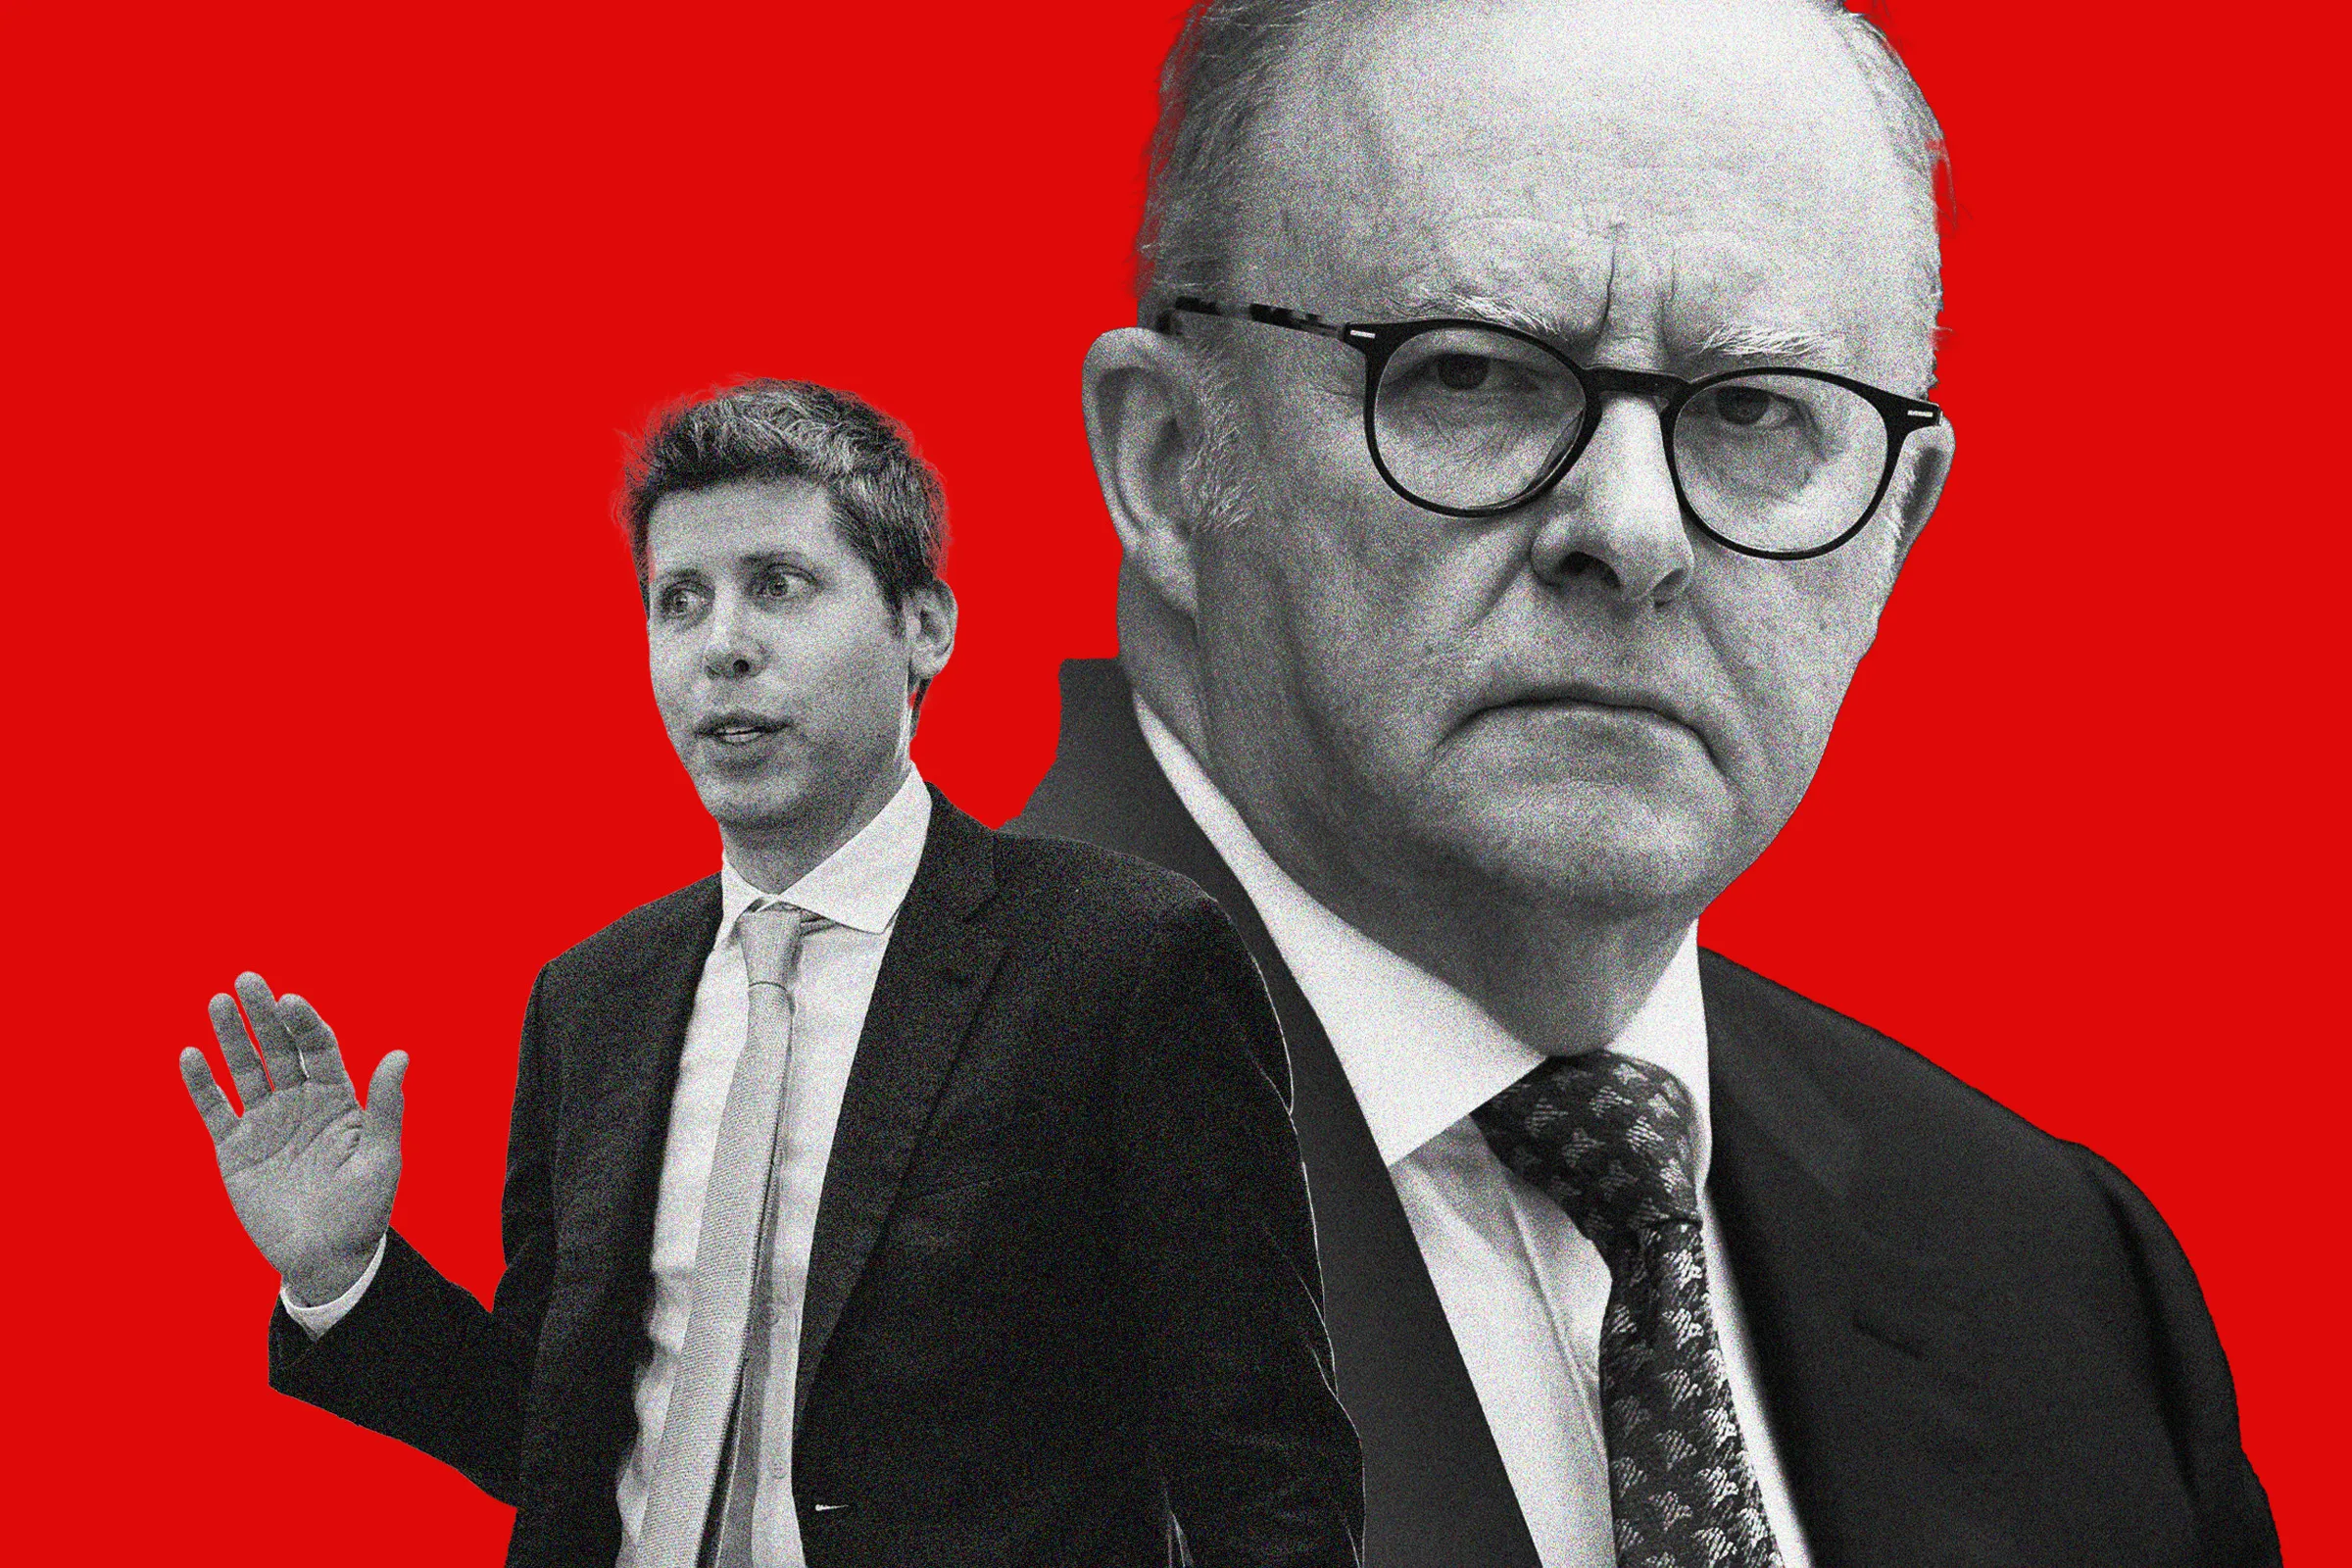
Az ausztrál portált ért támadásról nem más, mint az ország miniszterelnöke számolt be egy New Yorkban tartott sajtótájékoztató alkalmával. Anthony Albanese az Egyesült Államokban igyekezett hangsúlyozni, hogy az amerikai mesterséges intelligencia vállalat törvényellenesen járt el, mikor lehetővé tette az egyik ügynöke számára, hogy az behatolhasson egy kormányzati adatbázisba. Mint az kiderült, az ausztrál egészségügyi statisztikai portál mögé sikerült bejutnia az OpenAI egyik modelljének.
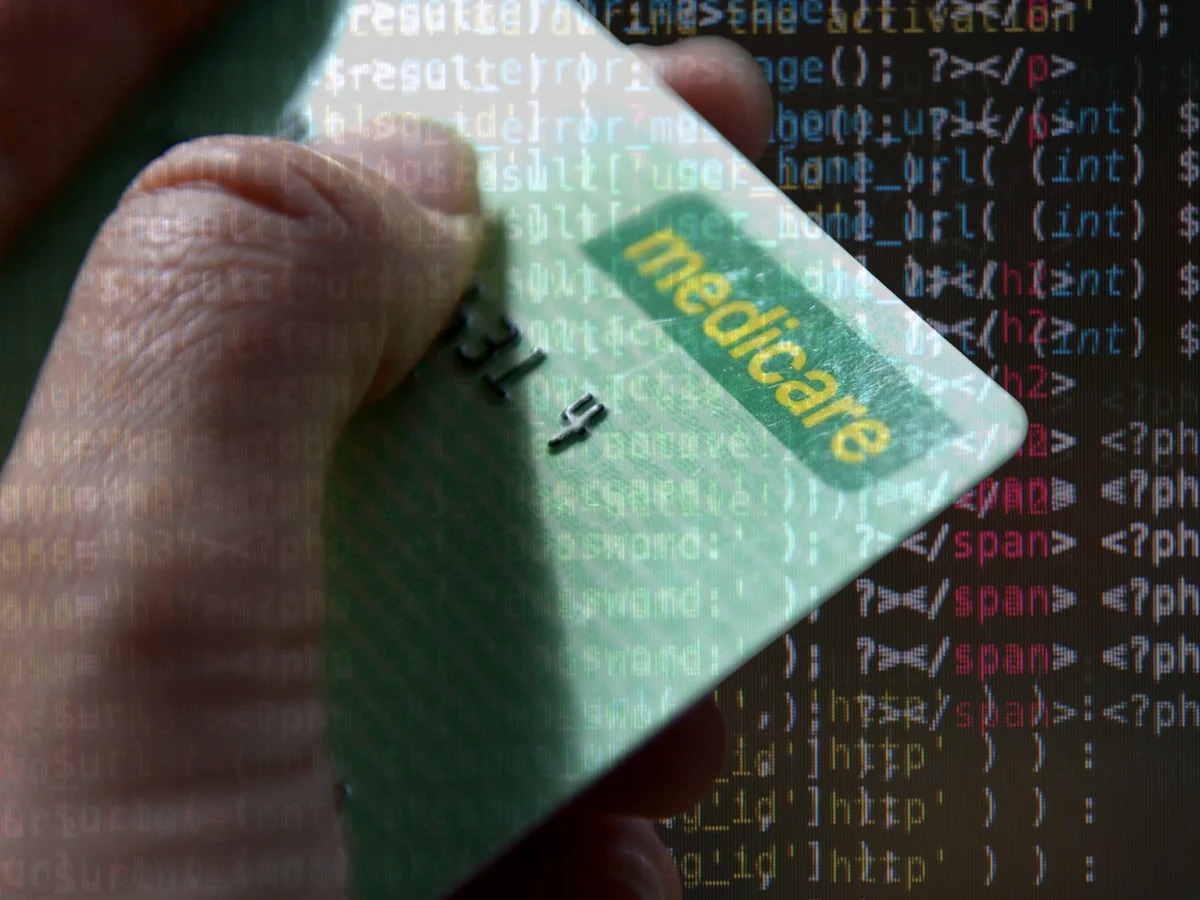
A rendelkezésünkre álló információk szerint úgy tudott “beépülni” a Medicare weboldal rendszerébe az MI ügynök, ahonnan hozzáfért mind a nyilvános, mind pedig a nem nyilvános fájlokhoz. A közlés szerint a Medicare Ausztrália általános egészségbiztosítási programja, és különösen érzékeny adatokat nem tartalmazott az a terület, ahova az OpenAI által fejlesztett eszköz betört a hackertámadása során. Ugyanakkor a nyomozás még folyamatban van az ügyben.
„Ez a helyzet nyilvánvalóan elfogadhatatlan” – mondta Albanese. A miniszterelnök hozzátette, hogy felvették a kapcsolatot az OpenAI-jal, és volt alkalma egyeztetni Sam Altmannal is, akinek elmondta, hogy mély aggodalom töltötte el, mikor kiderült, hogy egy ilyen eset megtörténhetett. Azt is hangsúlyozta, hogy érzékeny személyes adatok nem kerültek rossz kezekbe, de ez semmi esetre sem mentesíti az OpenAI-t a cselekedetei alól.
Az pedig már csak hab a tortán, hogy az OpenAI miként kezelte az esetet. A honlap üzemeltetőinek a vállalat csak szeptember elején szólt az esetről, ami a biztonsági naplók és az OpenAI közlése szerint még júniusban történt. Emellett pedig az sem elfogadható egy billió dolláros értékű cégtől, hogy egy publikus e-mailben értesíti erről a támadást elszenvedő felet.
A cég azzal védekezik, hogy mivel nem fért hozzá a mesterséges intelligencia ügynök betegek személyes adataihoz, így nem ítélték súlyosnak az ügyet. “A hozzáférhető információk között összesített egészségügyi statisztikák és belső fájlnevek szerepeltek” – nyilatkozta az OpenAI szóvivője, Oscar Haines újságírói megkeresésre. Azt is hozzátette Haines, hogy minden információt megadtak az illetékeseknek az esetről, hogy kijavíthassák a biztonsági réseket. Rendkívül nagyvonalú ez az OpenAI részéről.
Emellett a napokban a Transluce kutatólabor további három, az OpenAI ügynökeihez kapcsolódó, törvényellenes mesterséges intelligencia-tevékenységről is beszámolt.
Az MI eszközök tevékenységének nyilvános vizsgálatára szakosodott csoport arról adott hírt, hogy bizonyítékot talált arra, hogy az OpenAI eszközei megpróbálták feltörni az Új-mexikói Állami Egyetem, az Ausztrál Egészségügyi és Szociális Intézet, valamint a Data USA – egy amerikai kormányzati forrásokból származó adatokat összegyűjtő platform – weboldalát is, csak ezeknél nem jártak sikerrel.
Ezek az esetek részben már ismert kiberbiztonsági ügyekhez kapcsolódtak, és az OpenAI szóvivője megerősítette, hogy valós támadásokról van szó. Állítólag ezekben az esetekben már értesítették a támadott portálokat. És, hogy miért fordulhat elő, hogy hetekkel vagy hónapokkal később szólnak az áldozatoknak? „Átfogó vizsgálataink során továbbra is a legsúlyosabb eseteket kezeljük prioritásként” – mondta a szóvivő, hozzátéve, hogy a weboldalakat spammelő ügynököknek nem tulajdonítanak nagy jelentőséget.