







A Samsung Galaxy S8 és S8+ korábban kapott némi kritikát azért, mert az arcfelismerést túl egyszerűen ki lehet játszani, de ez a gyártót sem érte meglepetésként, hiszen az okostelefonok szoftvere komolyabb hitelesítésnél nem is engedi ezt az eljárást használni. Szóval egy fizetést nem lehet ilyen módon jóváhagyni. Ezt többnyire elfogadták az emberek, most azonban már a sokkal nagyobb biztonságot nyújtó, és a Samsung által teljesen megbízhatónak ítélt írisz-olvasó is térdre lett kényszerítve.
A biztonsági kockázatot német hackerek fedezték fel, akik a Chaos Computer Club csapatának tagjai. A szakembereknek nem volt egyszerű dolga, de végül teljesen meggyőző eredményt tudtak elérni, amivel rögtön megtéveszthető a Samsung csúcsmodelljének biometrikus érzékelője. Az írisz-szkenner átveréséről egy rövid videót is készítettek, amiben már pofonegyszerűnek tűnik az egész művelet, de valójában rengeteg munka és több tucatnyi sikertelen próbálkozás áll a felvételen látható cselekmény mögött.
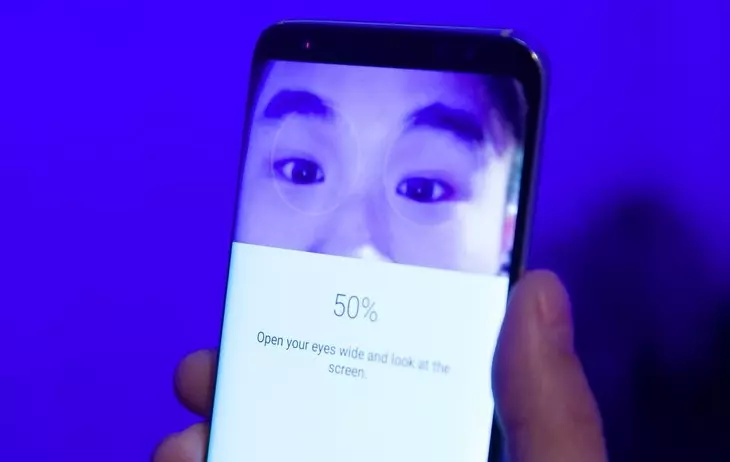
A Chaos Computer Club tagja az írisz-olvasó feltöréséhez ugyanúgy láttak hozzá, mint az arcfelismerő kijátszásához, szóval készítettek egy fényképet az okostelefon tulajdonosának arcáról. A fotó túl távoli nem lehet, de érdekes, hogy nem is feltétlenül kell hajszálpontosan szemből és teljesen közelről készíteni a felvételt. A német csapat 5 méteres távolságból, 200 milliméteres gyújtótáv (zoom) alkalmazásával készítette azt a képet, ami végül meghozta a sikert. És ha belegondolunk, akkor az ember nem feltétlenül veszi észre, ha valaki több méterről készít róla egy fotót egy teleobjektívvel. Annyi csavar van a dologban, hogy egy olyan fényképezőgép szükségeltetik ehhez a manőverhez, mellyel lehet éjszakai fotókat is készíteni, mert infravörös módot kell hozzá használni. (De igazából hozzáértő szakember egy hagyományos fényképezőt is átalakíthat úgy, hogy az képes legyen erre.)
Ha megvan az ominózus kép, akkor papírra kell azt vetni, és itt jön az igazi nehézség. Mint az a Chaos Computer Club csapata számára nyilvánvalóvá vált, egyáltalán nem mindegy, hogy milyen készülékkel „hívják elő” az írisz-olvasó megtévesztésérhez szükséges képet. A németek többszöri sikertelen próbálkozást követően egy lézeres Samsung nyomatóval tudták elérni a megfelelő eredményt. És a trükkök sora még itt sem ér véget. Az i-re a pontot egy kontaktlencse teszi fel, ez is elengedhetetlen ahhoz, hogy a Galaxy S8 vagy S8+ biometrikus érzékelője tévedésbe essen. A kinyomtatott íriszmintára pontosan kell felragasztani a lencsét. Vélhetően ez győzi meg arról a csúcsmodelleket, hogy valódi szemgolyót pásztáznak.
A Samsung már reagált az írisz-olvasó átverésének tényére. A vállalat egy percig sem próbált mentegetőzni, elfogadta, hogy kijátszható a különleges biometrikus eljárás, amiről korábban még azt mondta, hogy biztonsággal lehet használni akár fizetések hitelesítésekor is. És az arcfelismeréssel ellentétben ezt engedi is a rendszer. A dél-koreai alakulat úgy kommentálta az esetet, hogy a szakembereik nagyon szigorú teszteknek vetették alá az írisz-szkennert, és nem tudták kijátszani azt, a jövőben pedig tenni fognak az ellen, hogy a Chaos Computer Club által bevetett trükkökkel se lehessen ezt megtéveszteni.
























