




A különböző szoftverekben számos biztonsági rés lehet jelen, amelyekről sem fejlesztőik, sem felhasználói nem sejtenek semmit, éppen ezért rendkívül hasznos a biztonságtechnikai kutatók munkája, akik független szakemberként folyamatosan keresik a sebezhetőségeket a különböző alkalmazásokban, driverekben, illetve akár a firmware-ekben is.
Ennek az áldásos munkának köszönhetően derült fény nemrégiben arra, hogy az AMD Radeon Software Adrenalin 2020 Edition drivercsomagjában egy sebezhetőség lapul, amelynek besorolása a CCSSv3 teszteredmények alapján 7.1-es a 10-es skálán, azaz nem elsődleges fontosságú, de így is közepesen súlyos, vagyis mindenképpen kezdeni kell vele valamit az elkövetkező időszakban.
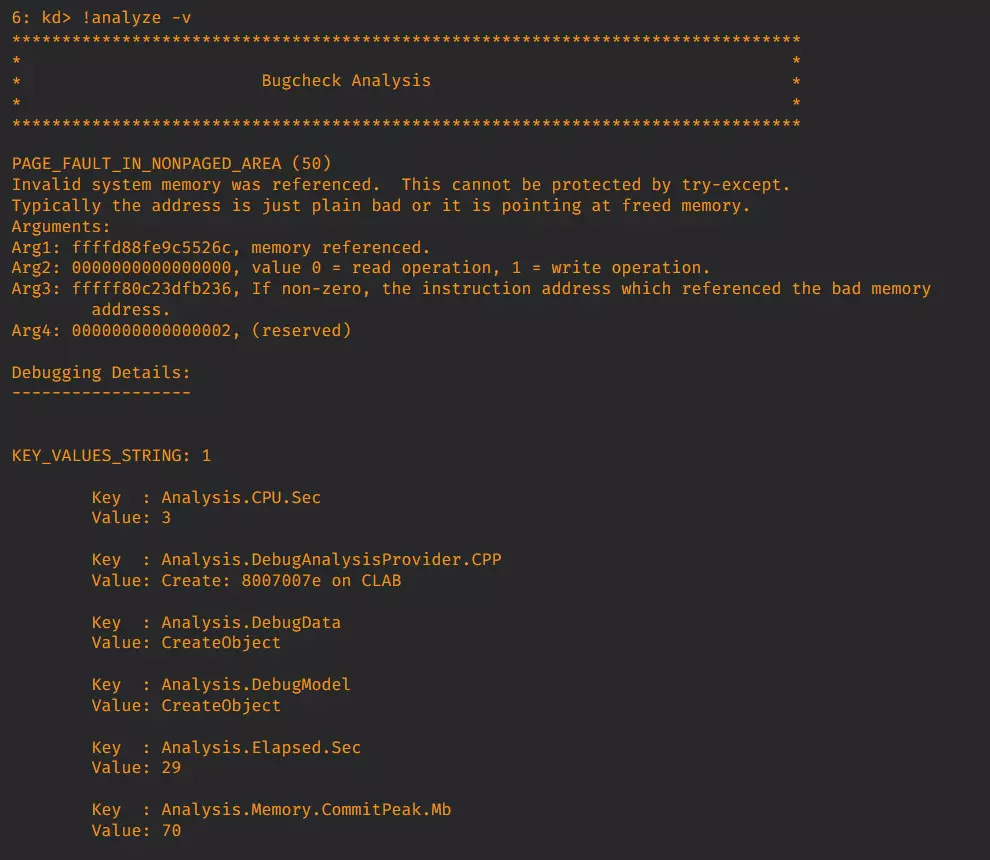
A sebezhetőségre a Talos Intelligence csapat egyik munkatársa bukkant rá, aki rögtön fel is hívta az AMD csapatának figyelmét. A sebezhetőség természetesen már nevet is kapott, így a CreateAllocation (VCE-2020-12911) besorolás alatt fut. Lényege, hogy az ATIKMDAG.SYS (26.20.15029.27017) fájlban található D3DKMTCreateAllocation handler hibásan működik, ezt a hibát pedig kellő felkészültség birtokában könnyedén ki lehet használni egy speciálisan megszerkesztett D3DKMTCreateAllocation API kéréssel, ami végső soron kékhalált okoz az adott rendszeren. A sebezhetőség kiaknázásához egyébként nincs szükség rendszergazdai jogosultságra, akár egy vendégfiók segítségével is célt érhet a támadó.
Az AMD szerint a sebezhetőség ugyan tényleg létezik, ám bizalmas adatok megszerzésére nincs mód rajta keresztül, valamint a hosszútávú rendszerműködést sem veszélyezteti. A vállalat természetesen ennek ellenére sem veszi félvállról a hiba kezelését, igaz, nem is sietik el a javítást: a tervek szerint valamikor a következő év első negyedévében érkezhet rá javítás egy új driver keretén belül. Hogy miért csak akkor? Nincs kizárva, hogy a hiba komplexebb, valamint az is erősen valószínű, hogy a Radeon RX 6000-es sorozat közeli rajtja miatt így is van elég dolguk a fejlesztőcsapat tagjainak.