






A fejlett védelmi technológiákra mindenképpen szükség van manapság, a kártékony kódok készítői ugyanis rendkívül kreatívak, így ha egy picit is sikerül csökkenteni a támadási felületet, az mindenképpen pozitívum. Egyebek mellett ezért fejlesztették ki az Intel szakemberei a Control-Flow Enforcement technológiát, ami segít abban, hogy a különböző támadási formák ellen védelmet élvezzenek az egyes alkalmazások. A jelek szerint a CET az elmúlt időszakban egy bug következtében hibásan működött, így olyan alkalmazások elindítását és futtatását is megakadályozta, amelyek egyébként veszélytelenek, sőt, konkrétan a biztonságos forrásnak ítélt Microsoft Store-ból származtak.
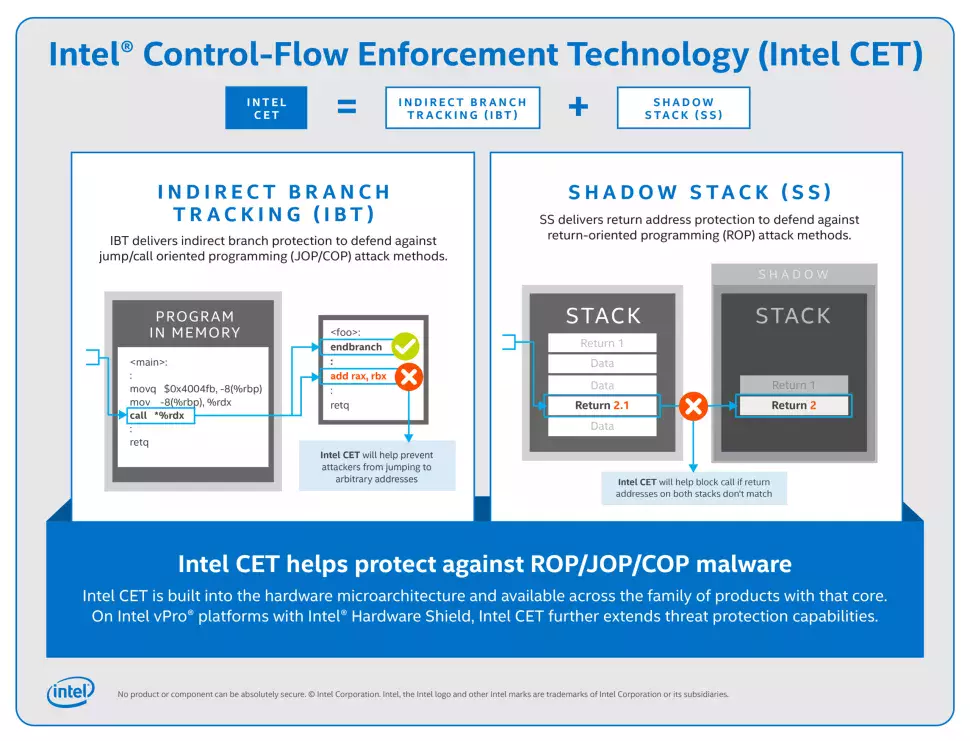
A CET lényegében a 11. generációs Intel Core processzoroktól felfelé minden újabb Intel fejlesztést támogat, valamint a modern AMD processzorok közül is képes együttműködni néhánnyal. A CET lényegében kétféle védelmet kínál a programozók számára, az egyik az indirect branch tracking, ami az ugrás és hívás alapú programozási támadások ellen nyújt segítő jobbot, míg a másik a shadow stack, ami már a visszatérés-központú támadásokat próbálja meghiúsítani.
A technológia önmagában jó és hasznos, ám egy korábbi Windows 10 frissítés jóvoltából probléma következett be a működésében: gyakorlatilag a Microsoft saját áruházából származó alkalmazások beszerzését és használatát is lehetetlenné tette egyes esetekben. Ez hiba a KB5011831-es, illetve ennél frissebb csomagok telepítése után jelentkezett, de szerencsére már van rá megoldás.
Ehhez manuálisan kell beszerezni és telepíteni a KB5015020-as frissítőcsomagot, méghozzá innen, majd egy rendszer-újraindítást követően remélhetőleg megszűnik a hiba. Ez a bug csak a Windows 10 operációs rendszert érinti a jelenlegi információk alapján.
























