A Wanna Cry zsarolóvírus május közepén volt különösen aktív, de azóta is szedi áldozatait, főleg azon rendszerek között, amelyek még mindig védtelenek vele szemben. A zsarolóvírus a hónap elején meglepő módon néhány rendőrségi kamerát is megfertőzött, amelyek Ausztráliában, Viktória államban találhatóak, feladatuk pedig a gyorshajtások és a piros jelzésen történő áthajtások dokumentálása a későbbi büntetések kiszabása érdekében.
Az incidens még a hónap elején történt, így a hatóságok a június 6-a és 22-e között rögzített szabálysértések esetében szüneteltetik a bírságolást, míg a térségben található összes kamerát alaposan át nem vizsgálták. A támadás egészen biztosan nem interneten keresztül történt, hiszen ezek a kamerák nem rendelkeznek internetkapcsolattal.
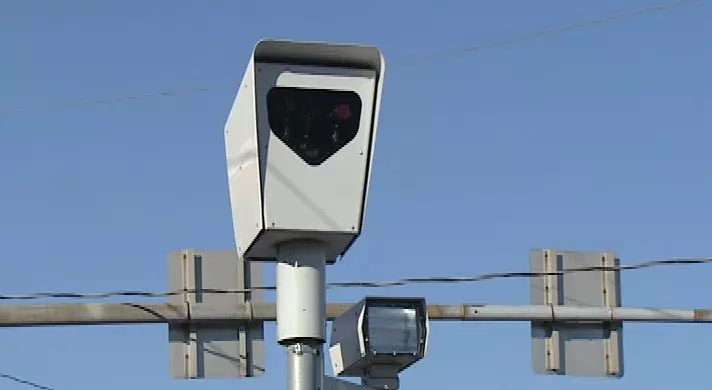
A galibát tulajdonképpen az okozta, hogy a kamerák egy részét felügyelő és karbantartó Redflex Traffic Systems egyik munkatársa egy Wanna Cry zsarolóvírussal fertőzött pendrive-ot használt a június elején esedékes karbantartás alkalmával, így az általa felkeresett 55 kamerára felkerült a kártevő. A további vizsgálatok szerint az említett 55 kamerán felül további néhány tucatnyi, azaz összesen 97 kamerát érintett a probléma, ám ezeket múlt péntekig megtisztították a fertőzéstől.
Hogy pontosan milyen károkat okozott a zsarolóvírus? Az egyes kamerák esetében véletlenszerű újraindulások jelentkeztek, így amíg a rendszer éppen indult, nem rögzített szabálysértéseket, viszont két újraindulás között zavartalanul és pontosan rögzítette a kihágásokat, így a hozzájuk kapcsolódó bírságokat a vizsgálat végén alighanem be fogják hajtani. A fertőzés rendszer szinten nem okozott problémát, a már megfertőzött kamerákat pedig viszonylag gyorsan javították. A biztonságos és megbízható működés érdekében mind a 280 fix kamerát ellenőrzik.