




Az Nvidia GeForce Experience alkalmazásában, amely számos extra funkciót kínál, mint például videó felvételt és streamelést, driver frissítés menedzsmentet, illetve optimalizációs lehetőségeket a különböző játékokhoz, nemrégiben három olyan biztonsági rés tűnt fel, amelyeket nem érdemes fél vállról venni. Ezeket természetesen már javították is, így a 3.20.5.70-es, illetve ennél frissebb kiadások védettek a lentebb részletezett sebezhetőségektől.
Az első ilyen sebezhetőség a CVE-2020-5977-es bejegyzés alatt fut, súlyossága a 10 pontos listán 8.2 pontra rúg. Itt lényegében a Helper NodeJS Web Server modulban követtek el némi hibát a fejlesztők, amelynek keretén belül egy modulbetöltő funkciónál nincs meg a megfelelő védelmi keret, így a támadók megfelelő felkészültség mellett kártékony kódot futtathatnak. A kártékony kód segítségével szolgáltatás-megtagadással járó támadást (DDoS) és információszivárgást idézhet elő, valamint magasabb jogkörhöz is juthat.
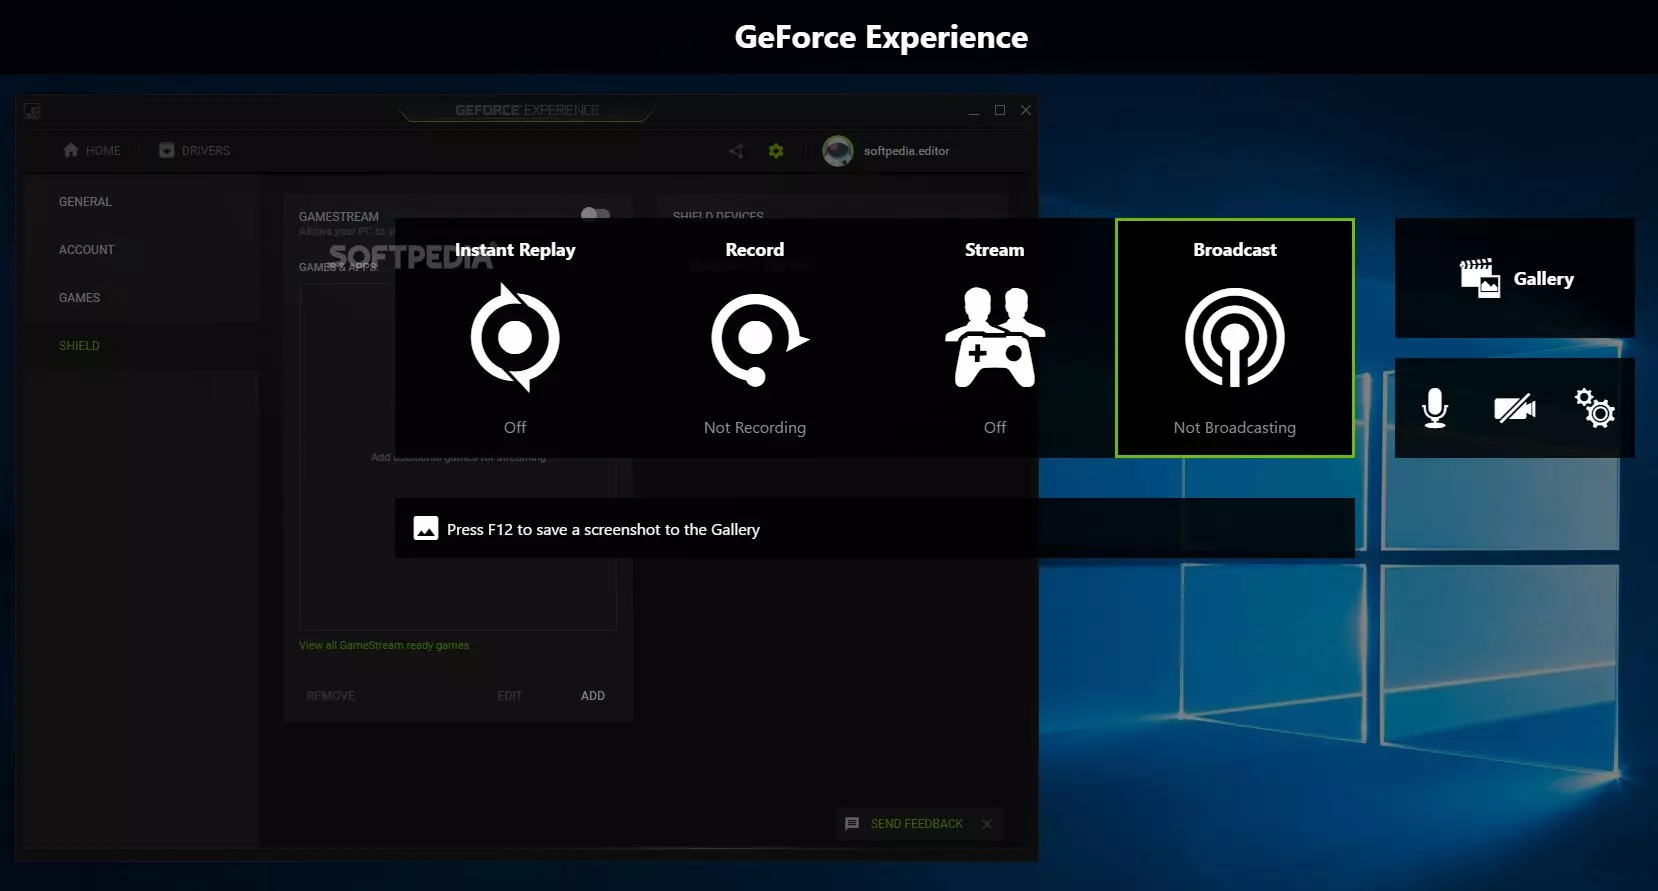
A második a sorban a CVE-2020-5990, amely már „csak” 7,3 pontot kapott a veszélyességet rangsoroló listán. Itt a ShadowPlay-en belül van sebezhetőség, ami főként az élő streamek és a közvetítések kezelésért felelős. A hiba miatt a támadó információkhoz juthat, kódokat hajthat végre és DDoS támadást is indíthat, ha kellően felkészült – jó hír, hogy ezt a sebezhetőséget csak a gép előtt ülve használhatja ki.
A harmadik sebezhetőség a CVE-2020-5978, ami már nem nevezhető súlyosnak, hiszen a veszélyességet osztályozó skálán 3,2 pontra értékelték. Ebben az esetben a GeForce Experience szoftver nvcontainer.exe fájljában, illetve szolgáltatásában van hiba, aminél egy LOCAL_SYSTEM jogkörrel rendelkező felhasználói fiók használata mellett hoz létre egy könyvtárat a rendszer. A hiba miatt magasabb jogosultsági körhöz juthat a támadó, valamint DDoS támadást is indíthat.
Aki még a GeForce Experience régebbi kiadását használja, innen szerezheti be a 3.20.5.70-es verziót – érdemes mielőbb beszerezni.