Az Nvidia után a Samsung is áldozatául esett a dél-amerikai hackercsoportnak, amely Lapsus$ néven tevékenykedik. Az aktuális hírek szerint a Samsung esetében nagyjából 200 GB-nyi tömörített adatra sikerült szert enni, ami nagyon sok fontos fájlt tartalmaz, ugyanis az állományok között különböző bizalmas dokumentumok, programkódok, illetve sok egyéb olyan kód is található, amelyek kiszivárgása nagyon sok kellemetlenséget okozna a dél-koreai vállalat számára.
A Lapsus$ csapata szerint rendkívül fontos adatokat sikerült szerezniük, például Knox azonosító kódokat, biometrikus algoritmusokhoz tartozó kódokat, bootloader kódokat az összes friss Samsung eszközhöz, Trusted Applet forráskódot, valamint Samsung fiókokhoz és szolgáltatásokhoz kapcsolódó tartalmakat is, sok egyéb mellett.
A fentebb felsoroltak egyenként is sok fejtörést okozhatnak a Samsungnak, ha kiszivárognak, így együttesen pedig elég jelentős problémát jelentenek, ugyanis komoly biztonsági kockázatot jelentenek a Samsung eszközök és felhasználóik számára. Mivel minden ötödik okostelefon Samsung Galaxy sorozatú termék manapság, felhasználók százmillióit érinthet a szivárgás, azaz nem lehet félvállról venni.
Hogy a Samsung próbált-e megállapodni a hackerekkel? Ezzel kapcsolatban egyelőre nincs információ, ám abból kiindulva, hogy az ellopott információt máris közkinccsé tették a hackerek, könnyen lehet, hogy a Samsung vezetése nem volt hajlandó fizetni a hackercsapatnak. A Samsung egyébként azóta hivatalosan is megerősítette, tényleg hackertámadás érte őket, ám kiemelték, sem munkavállalói, sem vásárlói adatokhoz nem fértek hozzá a támadók.
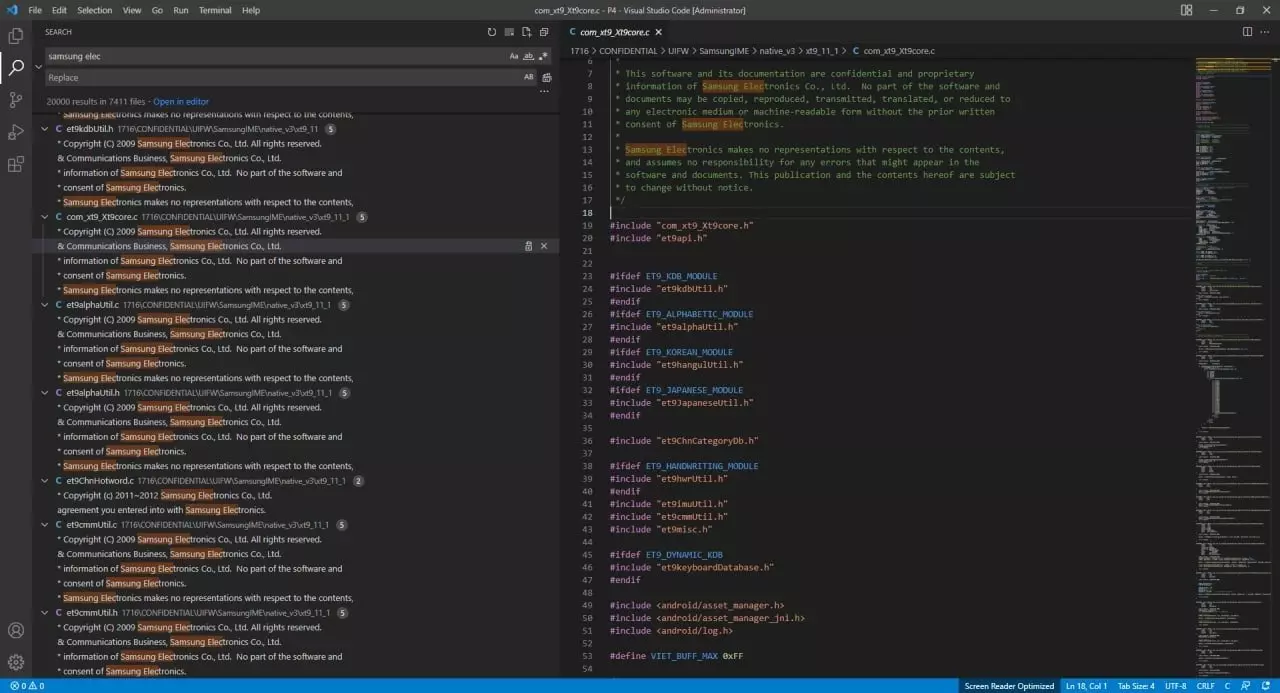
A BleepingComputer munkatársai szerint egy eléggé terjedelmes torrentfájl látott napvilágot nemrégiben, amely tartalmazza a fentebb említett fájlokat, illetve sok egyéb mást is. Ezt az állomány eléggé népszerű, ugyanis 400-nál is többen osztják meg a tartalmat, és elég sokan töltik le. A torrent összesen három darab 7Zip tömörített állományt tartalmaz, amelyekben a fenteb említett bizalmas információk találhatóak. A csapat már egy C/C++ kódnak tűnő állomány képernyőképét is megosztotta a napokban.
Hogy melyik cég lesz a következő célpont? Alighanem rövidesen kiderül. Remélhetőleg a támadásokat látva megerősítik védelmeiket a potenciális célpontok, így több bizalmas adat nem szivárog ki a közeljövőben.