Az észak-koreai Lazarus hackercsoport egy új módszert talált arra, hogy az adathalászatot még sikeresebbé tegyék, ebben pedig a Windows Update kliensnek is szerepet szántak, ezzel a megoldással ugyanis a biztonságtechnikai szoftvereket is el tudják gáncsolni. A Malwarebytes Labs beszámolója szerint a legújabb adathalász próbálkozás két darab Word dokumentumra alapoz, amelyekkel magas beosztású hivatalnokokat támadnak annak reményében, hogy az állásajánlat láttán nem tudják majd megállni, hogy rákattintsanak a kártékony makrókat tartalmazó fájlokra.
A célpontok között elsősorban a védelmi szektorban és az űrkutatásban tevékenykedő kormányzati szervek szerepelnek, ezektől próbálnak lehetőség szerint minél több érzékeny adatot beszerezni a támadások keretén belül. Az e-mailek csatolmányaként két gyanús dokumentumot használnak (Lockheed_Martin_JobOpportunities.docx és Salary_Lockheed_Martin_job_opportunities_confidential.doc.), amelyekkel megpróbálják felkelteni a címzett érdeklődését.
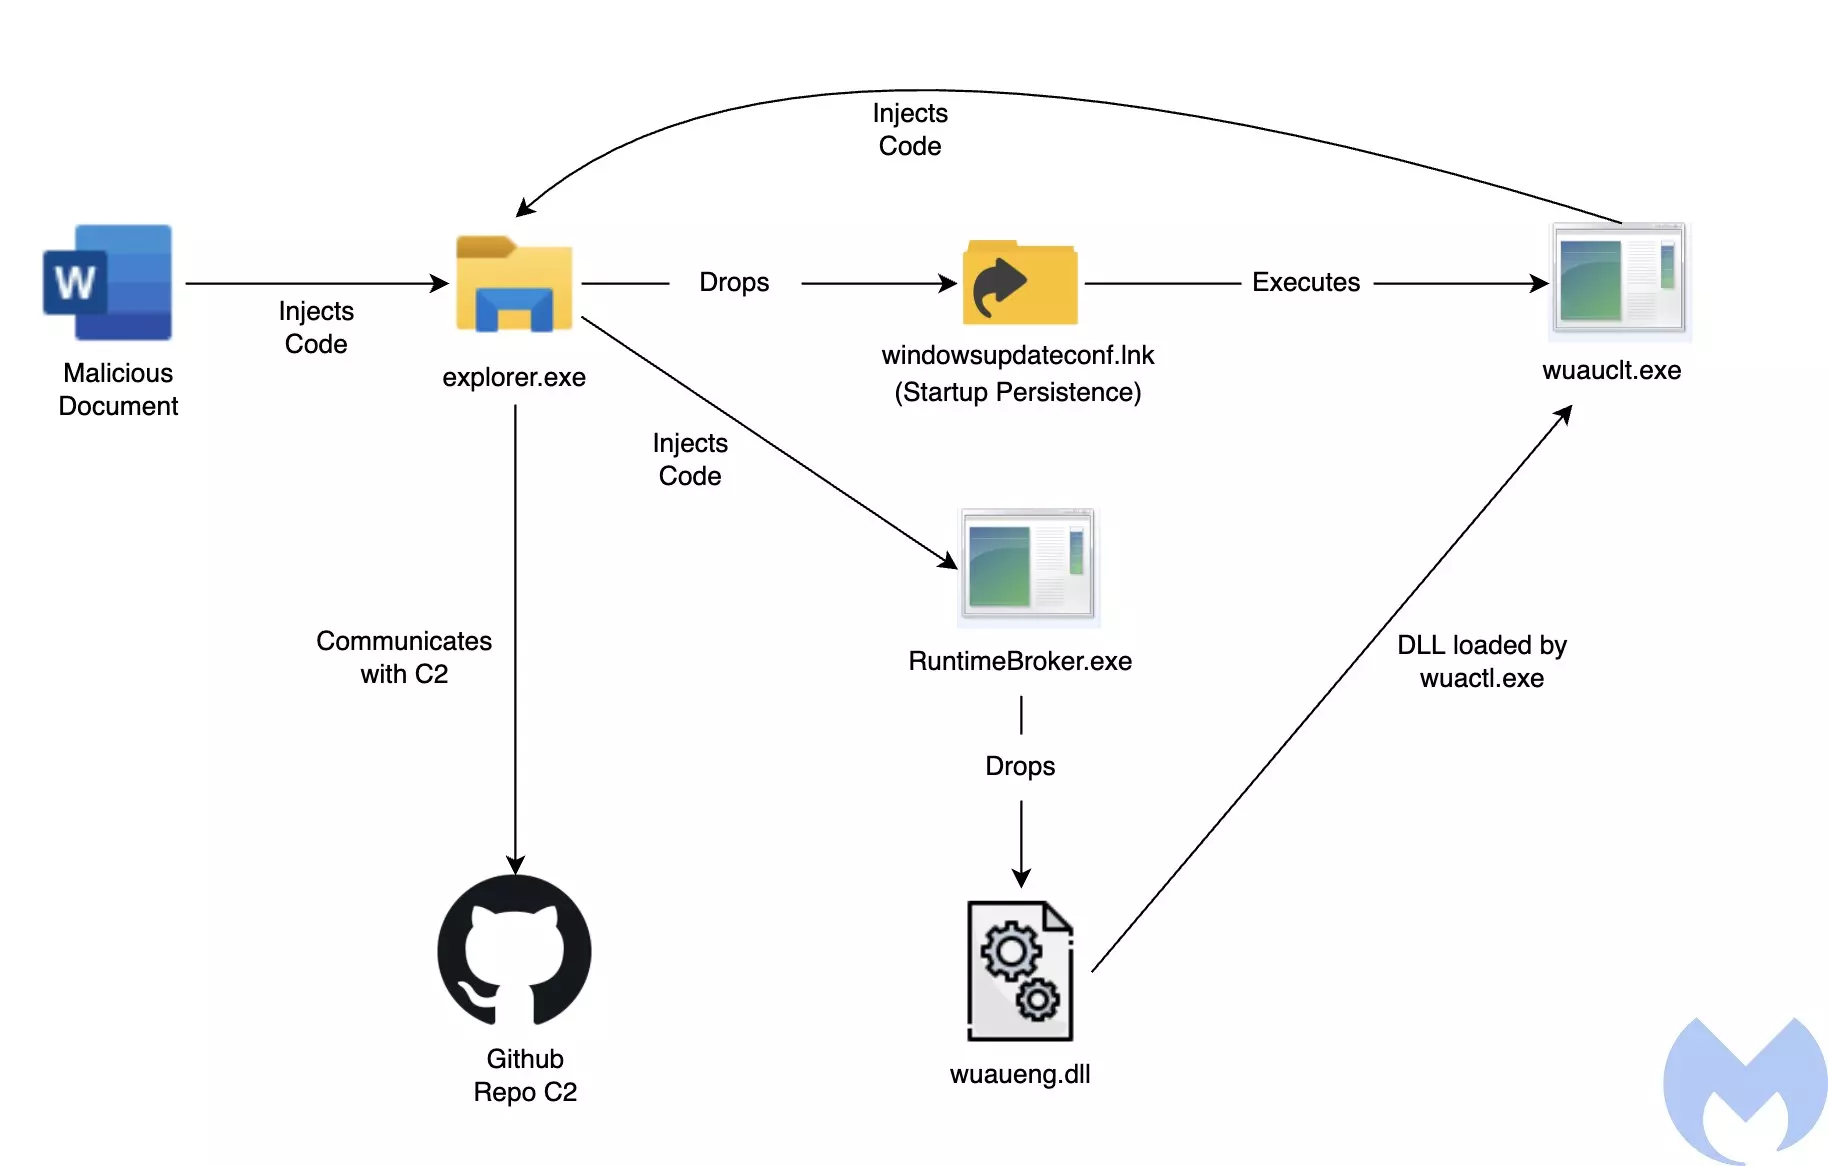
Ha a delikvens ráharap a csalira és megnyitja a dokumentumokat, egy makró jóvoltából azonnal elindul egy sor folyamat, amelynek keretén belül kódinjektálásra, kártékony kód telepítésére, illetve új automatikus indítási sor bejegyzésére is sor kerül. Érdekesség, hogy a kártékony kódot tartalmazó DLL-t a Windows Update kliensen keresztül telepítik az adott rendszerre, így elkerülhetik, hogy a biztonságtechnikai szoftverek beavatkozzanak. És a kreatív módszerek sora itt nem ér véget, ugyanis a malware vezérlésére a GitHub szervereit vetik be.
Maga a fenti módszer új és rendkívül kifinomultnak tekinthető, de az adathalászat már abszolút nem új keletű, ugyanis ezt, vagyis a „Dream Job” név alatt futó kampányt már több, mint egy éve használják arra, hogy a gyanútlan és nem túl körültekintő alkalmazottakat behálózzák.
A Lazarus csoport sajnos hatékonyan dolgozik, a korábbi kampányuk keretén belül például több tucat céget és szervezetet sikerült megtámadniuk globális szinten, izraeli illetőségű célpontokat is. Éppen ezért a gyanús e-mailek gyanús csatolmányait nem szabad megnyitni.
A biztonságtechnikai kutatók rajta tartják szemeiket a Lazarus csoporton, azaz az ESET, a Malwarebytes és a MacAfee háza táján egyaránt pásztázzák az internetet, hogy időben felderíthessék az újfajta támadási módszereket.