




A PHP fejlesztőcsapata egy vészfrissítést adott ki a népszerű programnyelvhez, ami két kritikus PHP2Shell sebezhetőséget javít, mindkettő 9.2 pontos veszélyességi besorolást kapott a CVSS v4.0-s skálán, azaz kifejezetten kritikus biztonsági réseknek minősülnek. A PHP jóvoltából az összes releváns PHP kiadáshoz elérhetővé vált a frissítés, amelynek alkalmazását követően a biztonságos PHP főverziók a PHP8.5.12-es, a PHP 8.4.27-es, a PHP 8.3.36-os, illetve a 8.2.35-ös verziószámot viselik majd. Annak érdekében, hogy a sebezhetőségeket megnyugtatóan meg lehessen szüntetni, minden esetben az adott webszerver teljes frissítésére van szükség.
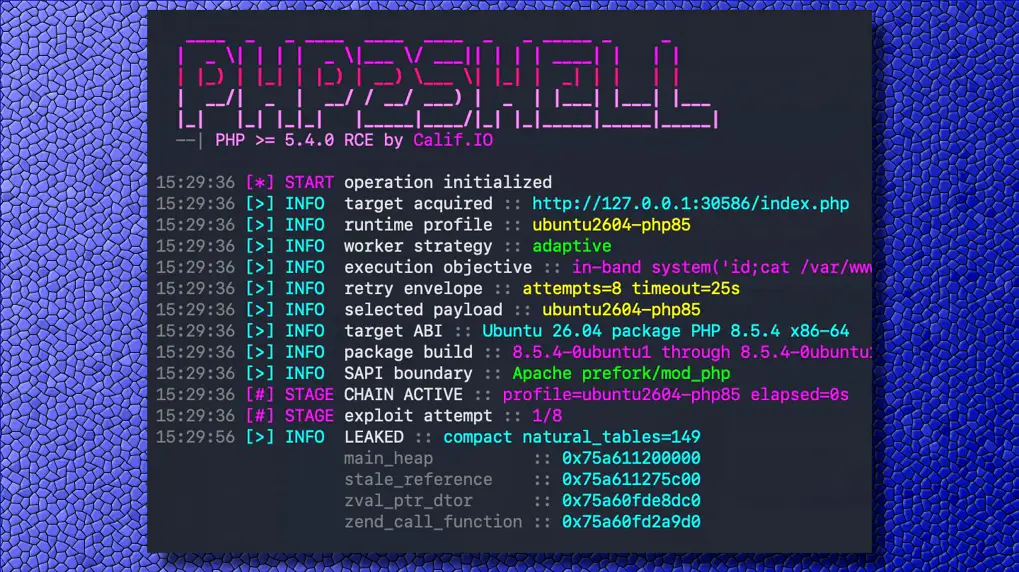
A PHP csapata szerint az összes PHP telepítés veszélyben van, amelyek webes kéréseket szolgálnak ki, beleértve az Apache mod_php, a PHP-FPM,a php-cgi, a FrankenPHP, illetve a LiteSpeed kiadásokat is. A bugok azért kiemelten veszélyesek, mert akkor is kiaknázhatóak a bennük rejlő lehetőségek, ha a webszerveren futó weboldal biztonságos, vagy éppen csak egy „Hello World” szintű lap fut a webszerveren, hiszen magát a PHP futtatókörnyezetet veszik célba a támadók a sebezhetőségeken keresztül. A jelenlegi beszámolók alapján már vannak jelei annak, hogy a kiberbűnözők elkezdték aktívan támadni a sebezhetőségeket, igaz, olyan esetről még nem érkezett beszámoló, amelynek során konkrétan be is jutottak egy-egy szerverre és onnan bizalmas adatokat loptak volna el.
A két sebezhetőség a CVE-2026-109618-as és a CVE-2026-109619-es bejegyzés alatt fut, eredetileg csak október 22-én számoltak volna be róluk, de idő előtt kiszivárgott néhány információ velük kapcsolatban, így muszáj volt előbbre hozni a vészfrissítés kiadását és a sebezhetőségről szóló beszámolót is.
A legnagyobb veszélyt a mod_php sebezhetősége jelenti, amelyen keresztül egyetlen azonosítatlan kéréssel kivitelezhető a támadás, méghozzá úgy, hogy az bármelyik alkalmazás kódja előtt lefuthat. A támadó a sebezhetőségeken keresztül hozzáférhet a memóriában tárolt különböző tartalmakhoz, legyen szó jelszavakról, API kulcsokról, azonosító tokenekről, vagy éppen különböző tanúsítványokról, ugyanis el tudja érni a PHP worker process által használt memóriaterületet.
A biztonságos működéshez a szerveren lévő PHP futtatókörnyezetet kell frissíteni, egy-egy webes csomag frissítése nem jelent megoldást – ha például a WordPress friss verzióját telepítjük, attól a háttérben még a sebezhető szerverkód megmarad. A PHP fejlesztői csak a PHP 8.2-es verziójától felfelé kínálnak vészfrissítést, a többi kiadás ugyanis már életciklusa végéhez ért, igaz, a PHP 8.2 pályafutásából sincs már túl sok hátra, 2026. december 31-én véget ér. A PHP 8.1, a PHP 8.0, illetve a PHP 7.4 frissítésére is van megoldás, részletek itt olvashatóak, ahol egyébként a többi verzió frissítésével kapcsolatos információk, illetve a frissítések linkjei is megtalálhatóak.
A sebezhetőség hírére nagyon sok szolgáltatás leállt annak érdekében, hogy a szerverek offline módban biztonságban legyenek mindaddig, míg a frissítésük meg nem történik. Ez számos területen okozott kisebb-nagyobb kieséseket, de a gyors reagálásra mindenképpen szükség van, ugyanis a kártékony kódok írói már munkához láttak, támadásba lendültek, így azok a szerverek, amelyek nem kapják meg időben a szükséges patcheket, hatalmas veszélybe kerülhetnek, a rajtuk futó szolgáltatásokkal és weboldalakkal együtt.