Egykor egyértelműen a biztonság zálogainak számítottak a jelszavak, de manapság már a legtöbben az egyik legalapvetőbb sebezhetőségként tekintenek erre. Az emberek ugyanis sosem fognak kellő figyelmet biztosítani a jelszavaik megfelelő kezelésére, éppen ezért az utóbbi időben a különböző platformok már mindenkit igyekeznek a kétlépcsős védelem és az eszköz alapú azonosítás irányába terelni.
A Microsoft, az Apple és a Google pedig együtt jelentette be a jelszó világnapján, hogy elkötelezettek amellett, hogy minden fronton elterjesszék a jelszavaktól mentes belépési, azonosítási lehetőségeket. Legyen szó okostelefonról, személyi számítógépről vagy böngésző keretein belül való mozgásról, mindenhonnan kiirtanák a nagy IT vállalatok a jelszavakat. Erre pedig állítólag már nem is kell túlzottan sokáig várni. Már az idei évben jelentősebb sebességre kapcsolhat az alternatív azonosítási lehetőségek támogatása, és 2023-ban pedig tényleg széles körben elterjedhet ez.
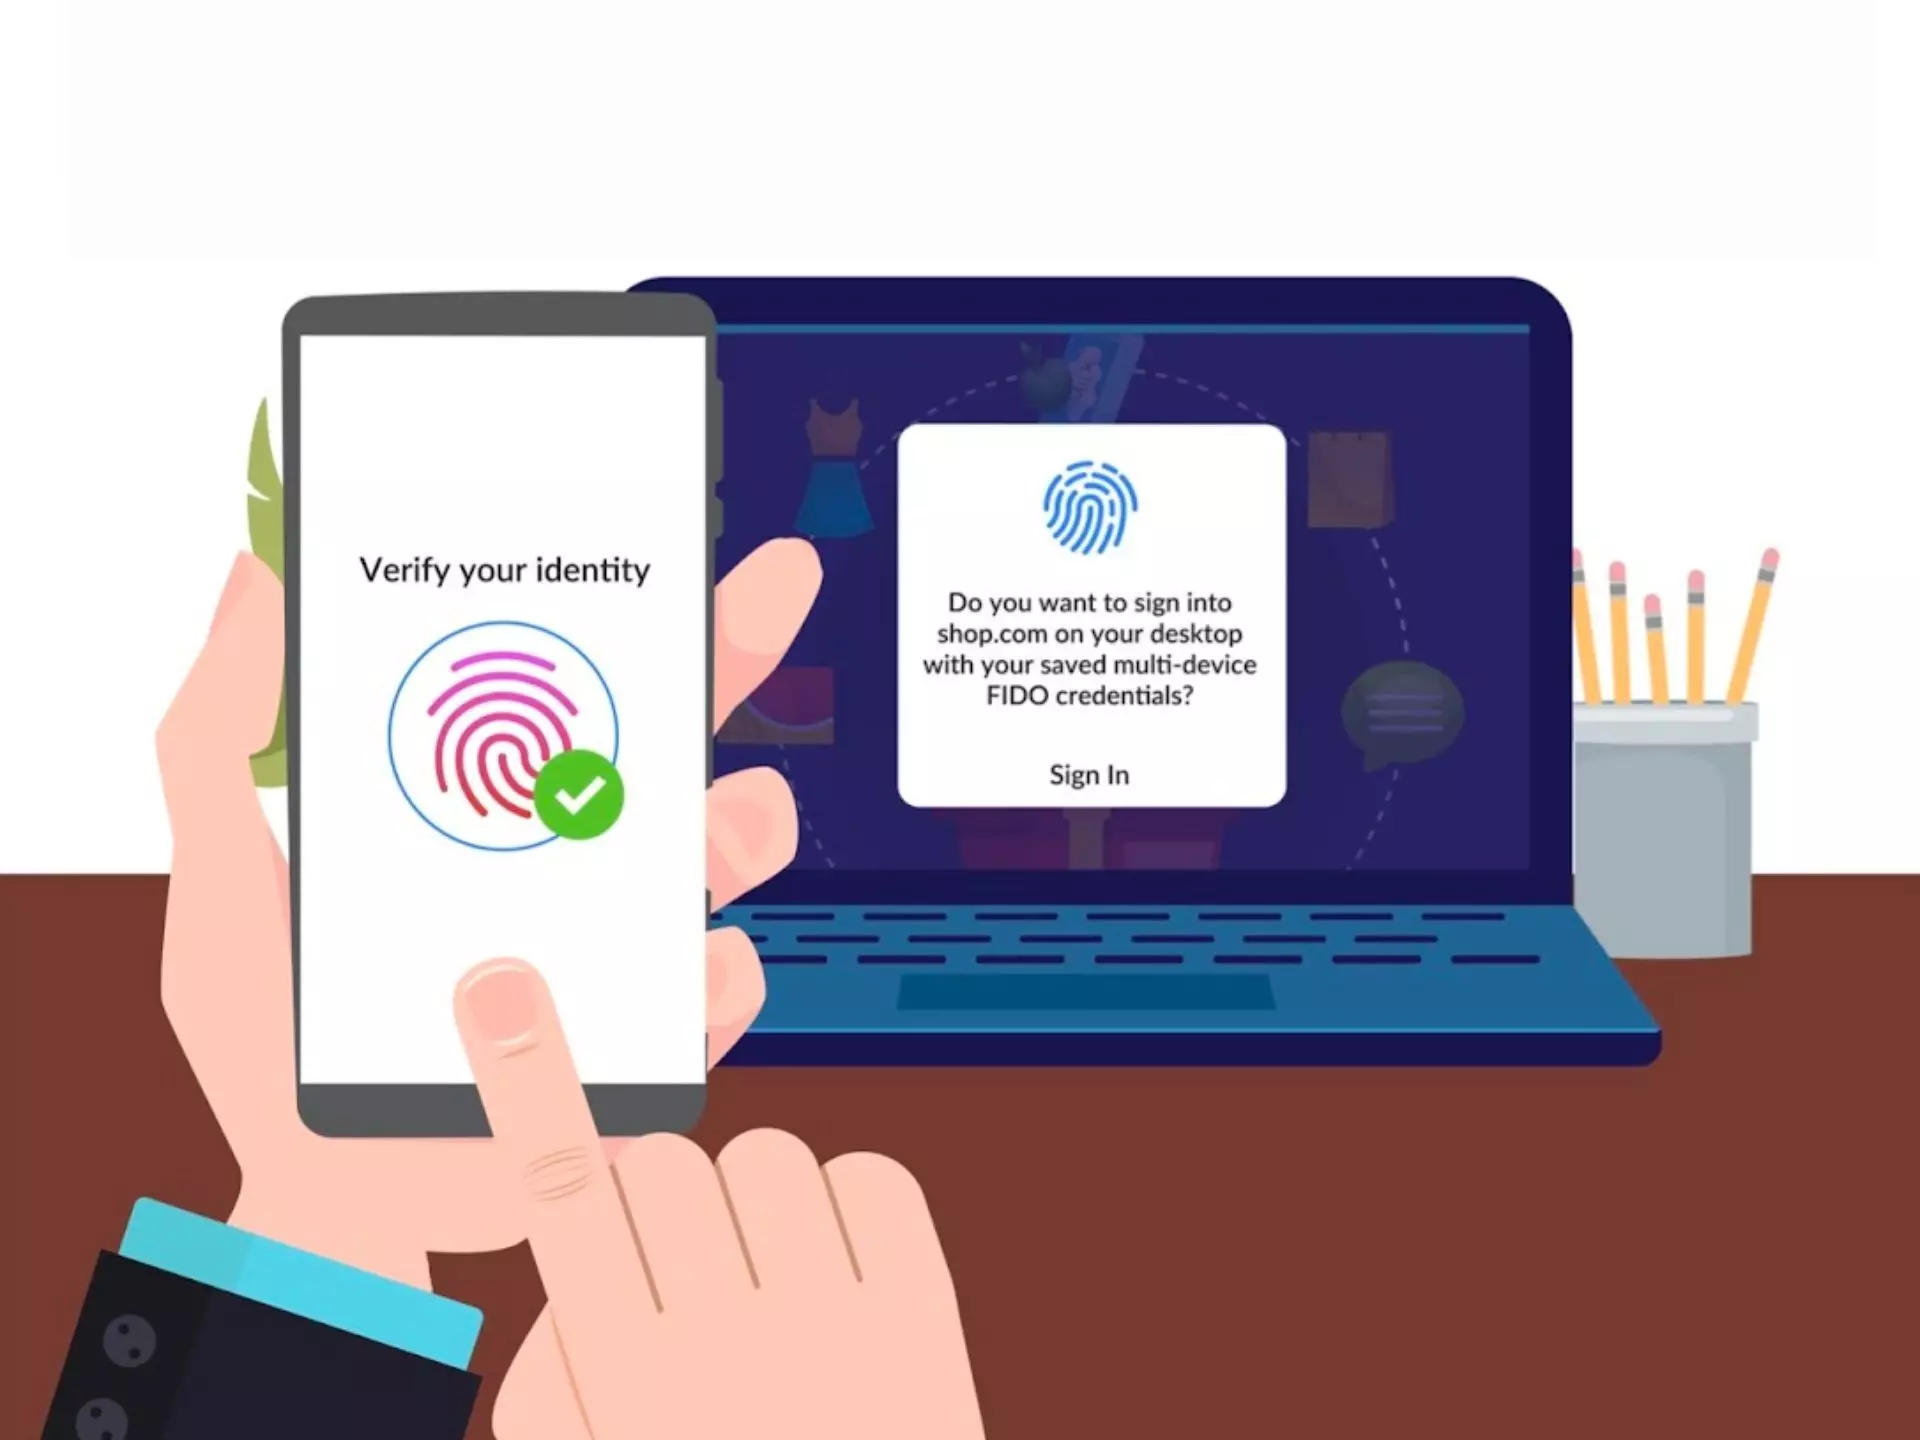
Legyen szó egy macOS-en futó szoftverről, windowsos gép böngészőjében megnyitott weboldalról, vagy egy Androidon futó alkalmazásról, mindenhol ugyanúgy fog menni a jelszómentes belépés. A keresztplatformos üzemelést az Apple, a Google és a Microsoft is többször kiemelte. És a vállalatok hangsúlyozták, hogy ez a terület nem az, ahol helye van a széthúzásnak. Közösen, együttes erővel kell megteremteni a biztonságosabb jövőt.
„Ahogyan a termékeinket úgy tervezzük, hogy intuitívak és ügyesek legyenek, ugyanúgy tervezzük őket privátnak és biztonságosnak is” – mondta Kurt Knight, az Apple platformtermék-marketingért felelős vezető igazgatója. „Az iparággal való együttműködés az új, biztonságosabb bejelentkezési módszerek kialakításában, amelyek jobb védelmet nyújtanak és kiküszöbölik a jelszavak sebezhetőségét, központi szerepet játszik abban az elkötelezettségünkben, hogy olyan termékeket hozzunk létre, amelyek maximális biztonságot és átlátható felhasználói élményt nyújtanak.”
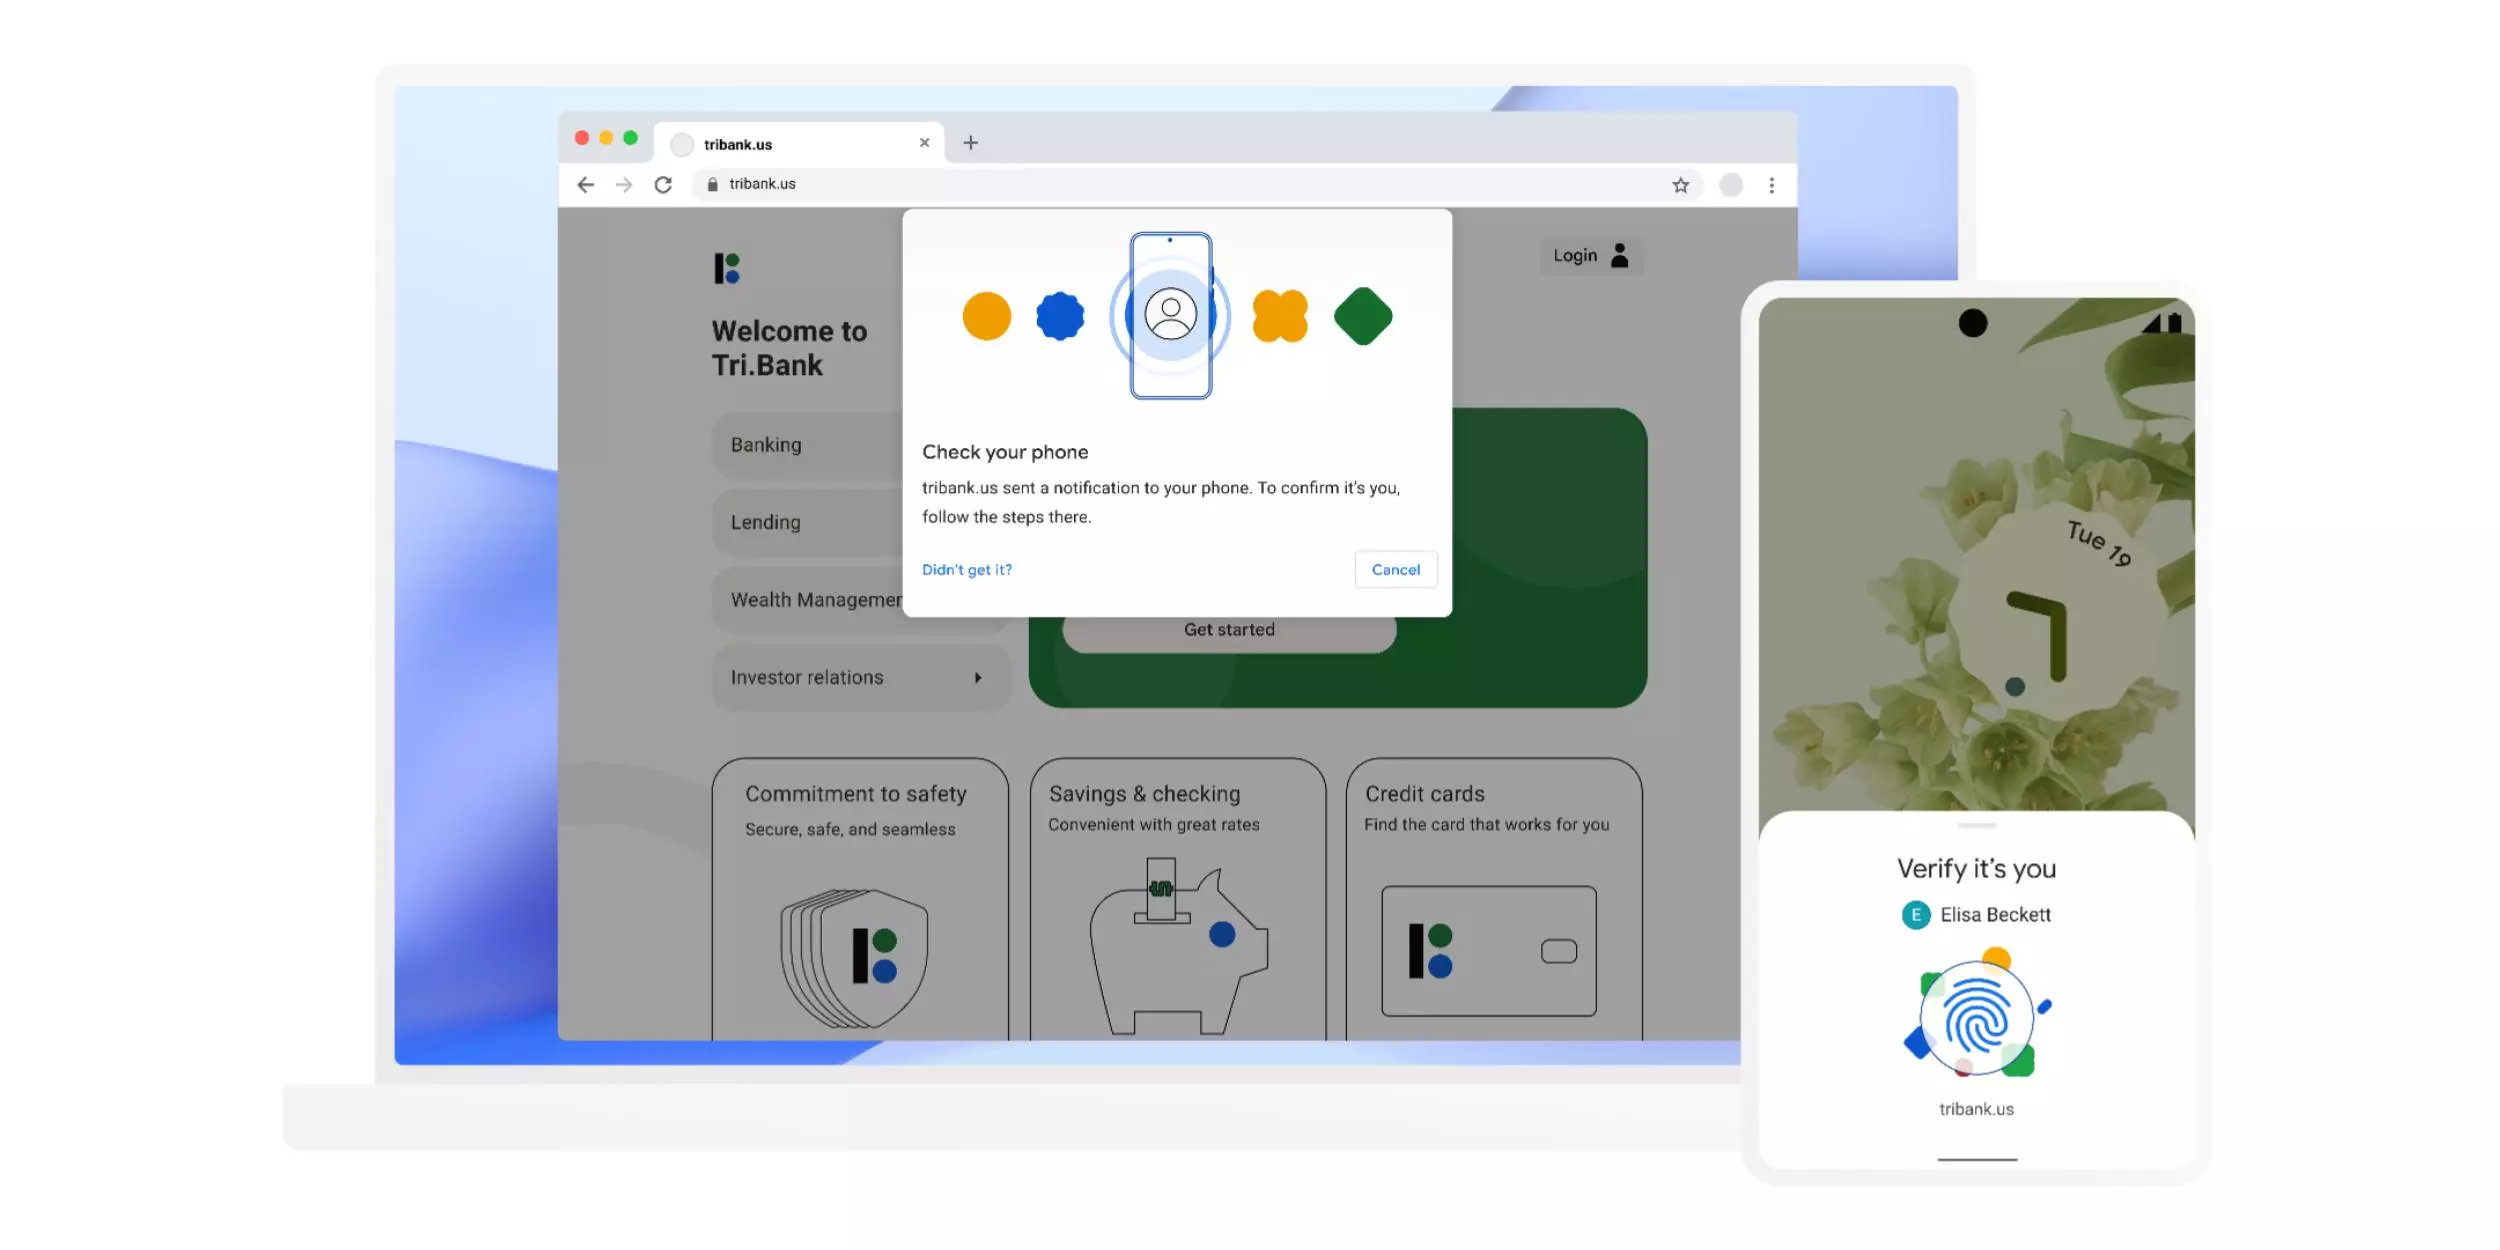
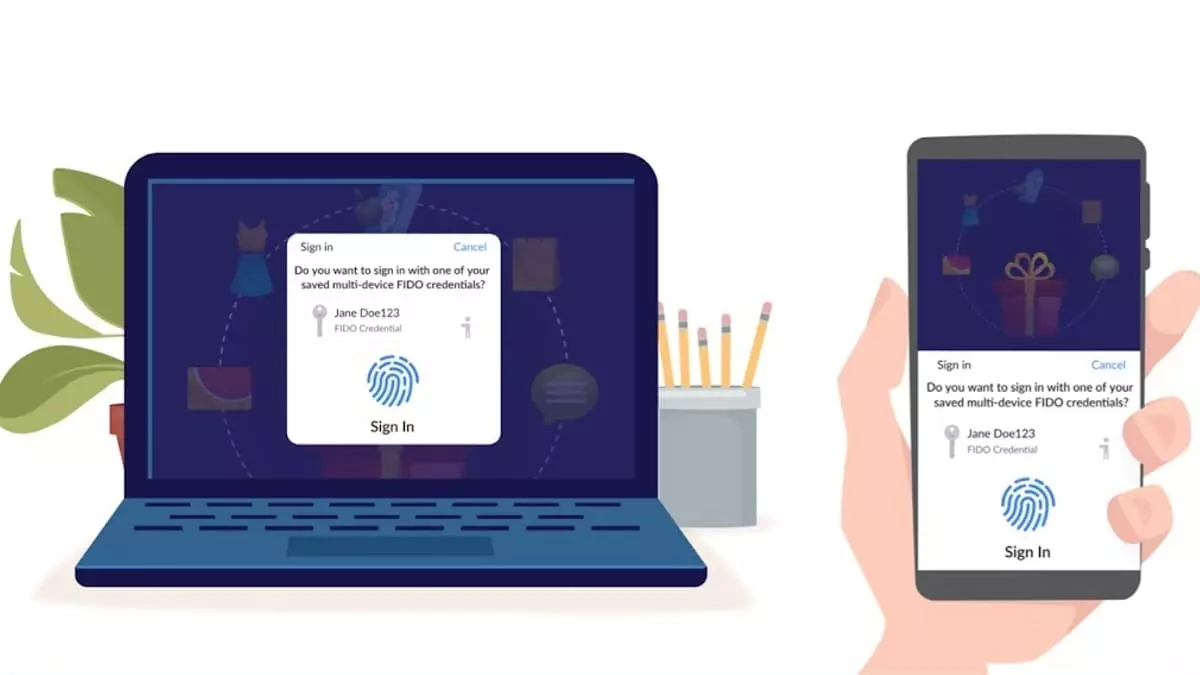
A Google arról beszélt az ügy kapcsán, hogy az emberek mobiltelefonja lehet majd az elsődleges azonosítási eszköz. A mobil mindig kéznél van, és kriptográfiai tokenek révén nagyon nehéz kijátszani egy olyan rendszert, ahol a belépéshez okostelefonos azonosításra van szükség. Az emberek a telefonjukat általában jobban védik (PIN-nel, ujjlenyomattal vagy más egyébbel), mint bármilyen felhasználói fiókjukat, így a biztonságosabb azonosítás nem pusztán amiatt valósul meg, mert a hardverre szükség van a folyamatban.
A vállalatok a FIDO hitelesítési szabványt támogatják majd összefogásban. Ennek köszönhetően fog gördülékenyen és kényelmesen menni a beléptetés minden térületen, legalábbis a Google, az Apple és a Microsoft esetében. De valószínűleg más gyártók is lesznek majd, akik beállnak ugyanebbe a sorba. Sőt mi több, már most is sok helyen működik a FIDO rendszere a beléptetések esetén.
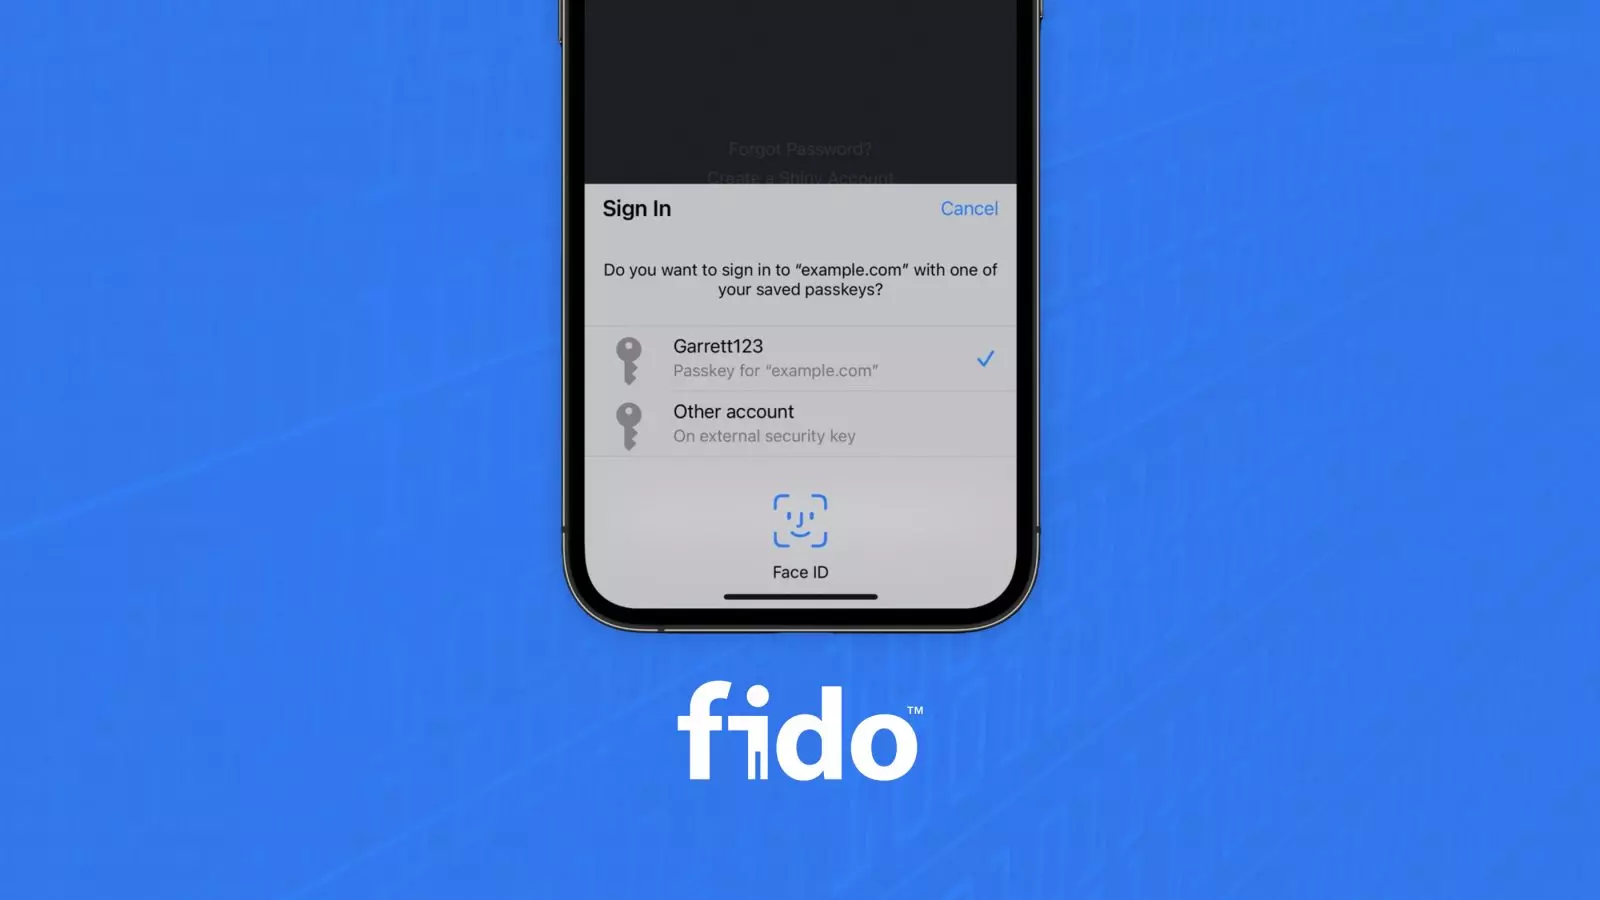
A felhasználók okostelefonja magas fokú biztonság garantálása mellett lesz képes tárolni minden egyedi belépési azonosítót, és nem kell majd azzal sem időt tölteni, hogy a felhasználó kiválasztaná az éppen szükséges tárolt jelszót, hiszen a FIDO mindent automatikusan intézni fog. Az egyszerű hitelesítést követően mindenhova rögtön be tud majd lépni az ember a masinája révén.
Mi történik, ha a mobil eltűnik? Nos, ha véletlenül elveszíti az ember a készülékét, az új okostelefon beüzemelésekor az eszköz alapú azonosítás is helyreállításra kerül, mivel a felhőben is tárolódik a szükséges információ, hogy az soha ne tűnhessen el teljesen.