




A Microsoft októberi frissítőcsomagja már elég sok hibát okozott a különböző Windows kiadások alatt, de úgy tűnik, a sornak még mindig nincs vége, nemrégiben egy újabb bugot találtak, ami a KB5066835-ös frissítőcsomag számlájára írható, és mind a Windows 11 25H2, mind pedig a Windows 11 24H2 verzióját érinti. Fura egybeesés, hogy ugyanez a hibajelenség a Windows 10 22H2-höz mellékelt KB5066791-es csomag miatt Windows 10 alatt is előfordul, nem csak a Windows 11 két említett kiadását érinti.
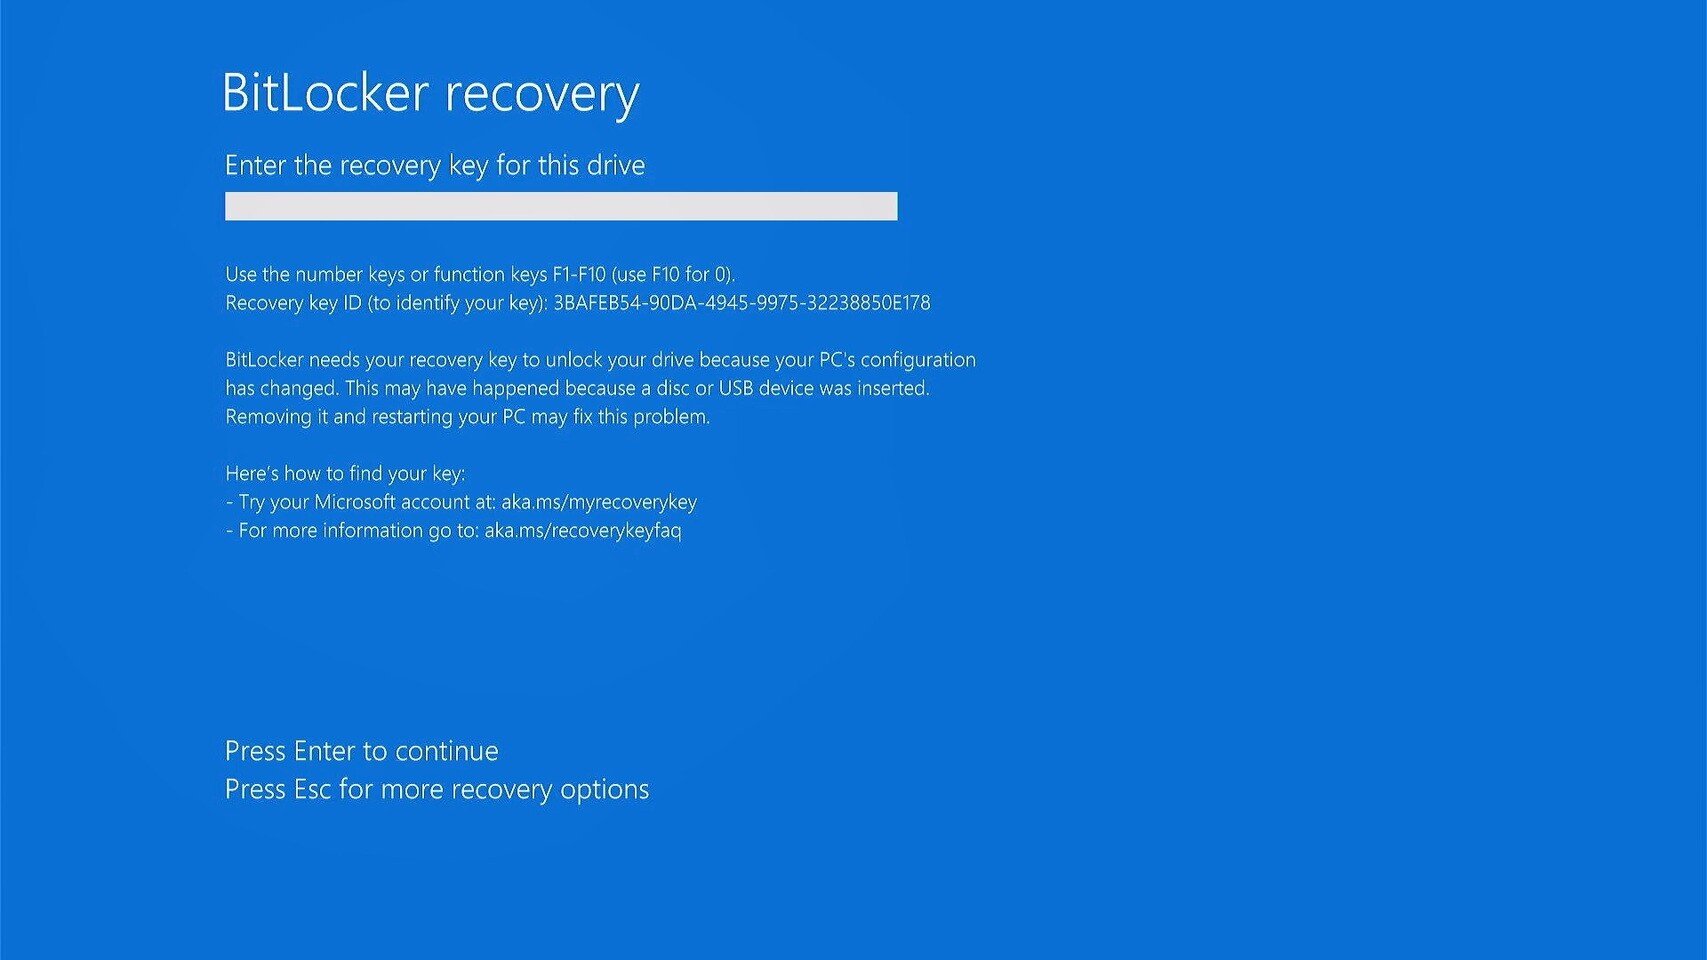
A bug miatt az érintett rendszerek újraindítás vagy friss indítás alkalmával BitLocker Recovery módba léphetnek, amennyiben az adott rendszer használja ezt a teljes meghajtóra kiterjedő adattitkosító módszert. A BitLocker Recovery mód folyamán a rendszer elkéri a helyreállító kulcsokat, amelyekre normál esetben csak akkor lenne szükség, ha a rendszerkonfiguráció változna, ám ezekben az esetekben ilyesmiről szó sincs, a háttérben meghúzódó hiba indítja el a folyamatot. Maga a BitLocker egyébként teljes meghajtóra kiterjedő AES adattitkosítást kínál, ami védi a felhasználói adatokat az illetéktelenekkel szemben, ha a PC-t vagy noteszgépet ellopják, vagy valamiért jogosulatlanok kezei közé kerül.
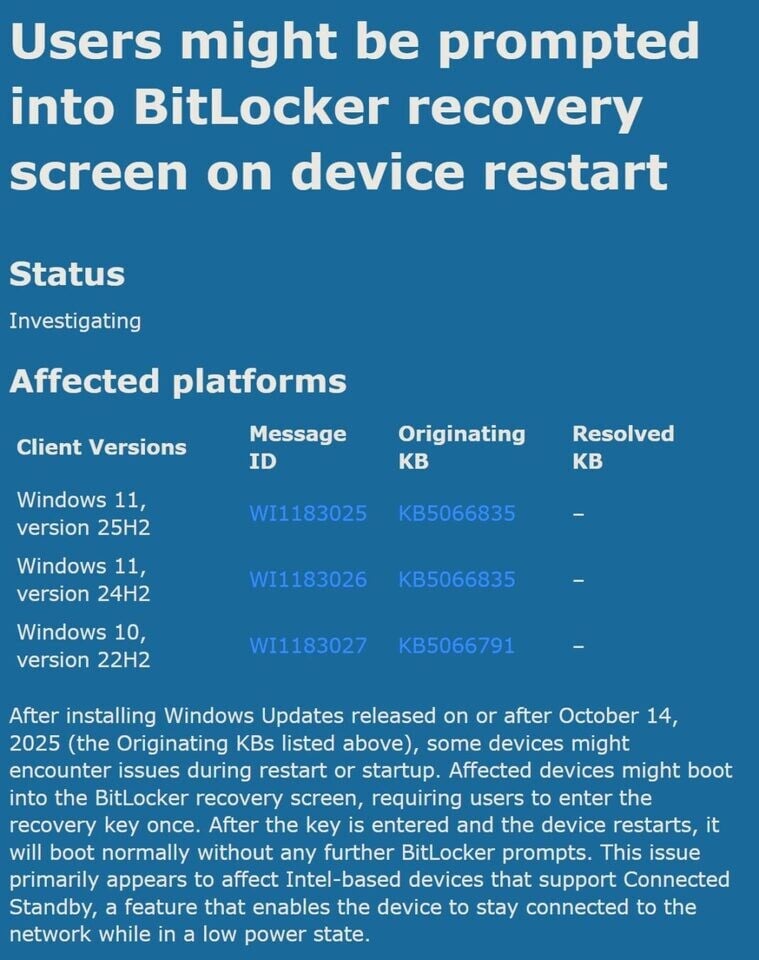
A hiba eléggé bosszantó, érdemes kéznél tartani a BitLocker helyreállítási kulcsot, amennyiben használjuk a funkciót, telepítettük a fent említett októberi frissítőcsomagokat és Intel processzorral szerelt rendszert használunk. A hiba a jelek szerint a Connected Standby funkcióhoz kapcsolódhat, ami még a Windows 8 idején mutatkozott be azzal a céllal, hogy az energiatakarékos módba lépő PC továbbra is kapcsolódhasson az internetre, kaphasson értesítéseket, valamint streamelhesse tovább a zenét is. A notebookokat célzó funkció az akkumulátoros üzemidő kibővítését célozta azáltal, hogy az alacsony fogyasztási állapotban lévő noteszgép számára extra funkciók elérhetőségét biztosította minimális akkumulátorhasználat mellett.
A bug a fentiek miatt elsősorban Intel alapú rendszereknél jelentkezik, igaz, egyelőre konkrét leírás nincs a kiváltó okkal, illetve a hiba mechanizmusával kapcsolatban. A Microsoft csapata már megtalálta a hiba okát és lassan el is kezdte a javítás terjesztését, az üzleti felhasználóknak azonban manuálisan kell majd telepíteniük az adott szervezet gépeire, a normál felhasználók pedig a Windows Update szolgáltatáson keresztül kaphatják meg a javítást. Addig is érdemes kéznél tartani a BitLocker Recovery funkcióhoz szükséges kulcsot, ne akkor kelljen kapkodni, amikor felüti fejét a hiba.