Az AMD Zen architektúrája köré épülő szerverprocesszorok meglehetősen érdekes termékeknek ígérkeznek, ugyanis képesek lesznek valami olyasmire, amire a konkurens megoldások nem: titkosítani tudják a rendszermemória tartalmát. Ezzel a lépéssel az AMD újra növelheti szerverpiaci részesedését, amely az elmúlt évek során egyre csak apadt, míg nem elérte a jelenlegi, igencsak alacsony szintet.

Az új funkciót az ARM alapú AMD Secure Processor biztosíthatja, amely egyebek mellett már az üzleti szegmensbe szánt Bristol APU egységekben is jelen van, és a jelek szerint az üzleti Zen processzorok fedélzetén is helyet kap, méghozzá egy újabb szerepkörben. Mivel a szerverpiacon egyre komolyabb szerepet kapnak a felhő alapú szolgáltatások, így érdemes ezeket megfelelő módon kiszolgálni, hiszen az elemzők előrejelzései szerint óriási növekedés előtt áll a szegmens, így a befektetések busásan megtérülhetnek.
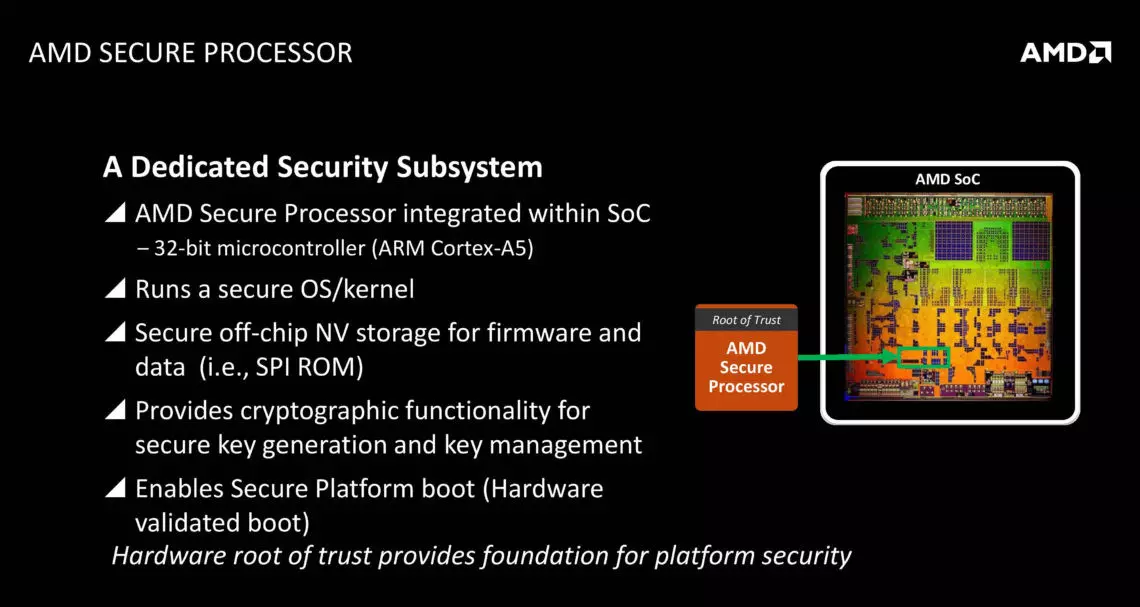
Valószínűleg erre gondolhattak az AMD illetékesei is, amikor új funkcióval egészítették ki Zen alapú szerverprocesszoraikat, ami lehetővé teszi, hogy a felhő alapú szolgáltatást használók adatai minden munkafolyamat során megfelelő védelmet kapjanak – még akkor is, ha a memóriába kerülnek. Erről az AMD Secure Processor két módszerrel gondoskodik, az egyik az SME (Secure Memory Encryption), a másik pedig az SEV (Secure Encrypted Virtualization) – mindkettő mögött hardveres SHA támogatás húzódik.

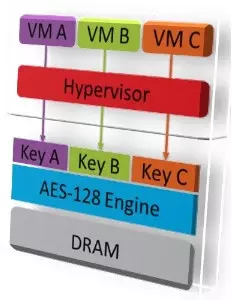
Az AMD dokumentuma szerint az SME esetében a Secure Processor azonnal 128-bites AES titkosítással látja el az adatokat, amikor azokat a memóriába írja a rendszer, így nem egyszerűen kezelhető szövegként kerülnek a ideiglenes helyükre, ami egyre fontosabb szempont. Noha a klasszikus rendszermemória illékony, azaz a tápfeszültség megszűnése után a memóriachipek tartalma hamar „elillan”, az NVDIMM alapú megoldások terjedésével, amelyek már a tápfeszültség kiesése után is megőrzik tartalmukat, kiemelten fontos lesz, hogy egy modul eltávolításával ne lehessen a benne tárolt adatokhoz csak úgy hozzáférni vagy azokat klónozni. Az adatok titkosításához használt kulcsot minden egyes rendszer-újraindítást követően véletlenszerűen újra generálja a Secure Processor, ehhez a kulcshoz pedig egyetlen szoftver sem férhet hozzá, amely a „processzormagokon fut”. Az adattitkosítással járó erőforrás-igény nem gyakorol komolyabb negatív hatást a teljesítményre, még akkor sem, ha a teljes megcímezhető memória-területet titkosítják; a rendszer persze akár egyes kiválasztott memórialapok titkosítására is képes, nem kell a teljes memóriát titkosítani, így az erőforrás-igény még csekélyebb lehet.
Galéria megnyitása

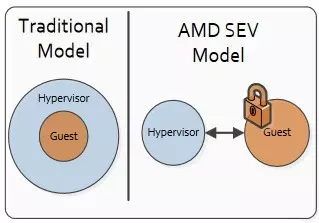
A másik újítás, amely a SEV nevet viseli, már egy másik problémát orvosol, ami a tradicionális gyűrűs biztonsági rendszereket érinti, ahol az ügyfél kódja alacsonyabb jogosultsági szinten fut, mint maga a hypervisor. Ez – dióhéjban – azért probléma, mert ennek köszönhetően a hypervisor hozzáférhet a kliensek adataihoz, ami a biztonság szempontjából aggályos lehet. A SEV pont ezt akadályozza meg, méghozzá úgy, hogy elkülöníti egymástól a hypervisor és a kliens forrásait, csak úgy, ahogy egyéb kliensek munkafolyamatait is. A SEV gyakorlatilag annyit csinál, hogy megjelöli a különböző kliensekhez, illetve a hypervisorhoz tartozó adatokat, egymástól elkülönítve titkosítja őket, így csak az fér hozzájuk, akihez az adat tartozik, és aki a megfelelő titkosító kulccsal rendelkezik. Az SEV gyakorlatilag abban különbözik az SME-től, hogy ebben az esetben a hypervisornak együtt kell működnie a Secure Processorral: jeleznie kell, ha új VM (Virtual Machine) indul, így lezajlanak a szükséges folyamatok, amelyek végén egyedi AES kulcs töltődhet be.
Galéria megnyitása

Az új módszerek óriási jelentőséggel bírnak, ugyanis növelik a felhő alapú szolgáltatások biztonságát, így végső soron az ügyfelek beléjük vetett bizalmát is. Sokatmondó adat, hogy a 2016-os Global Cloud Data Security Study eredményei szerint az IT szakterületen dolgozó professzionális felhasználóknak mintegy 60%-a gondolja úgy, hogy a bizalmas vagy érzékeny adatokat sokkal nehezebb megvédeni, ha azok a felhőben helyezkednek el. A cégek persze már így is egyre nagyobb mértékben támaszkodnak a felhőre: globális szinten a cégek IT és adatfeldolgozási igényeinek mintegy 36%-át szolgálják ki a felhő alapú megoldások, ami meglepően nagy szám, és az előrejelzések szerint a következő két év folyamán ennek mértéke még tovább, 45% környékére növekedhet.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

23 hozzászólás

A komment írásához előbb jelentkezz be!
5hR3kY
5hR3kY
2016. okt. 17. 8:06
#9

Hunger: Egyik esetben egy speciális paranccsal a CPU erőforrásait terheled, a másik esetben egy a processzorban lévő dedikált hardver kapja az utasítást, ami különálló blokk egy tokozáson belül, így semmilyen formában nem terheli le a processzor szabad erőforrásait.

Akciófilmet te nézel sokat, te akarod fagyasztgatni a memória IC-ket és adatokat lopkodni belőle. :D

barbik: Az az x év az a jövőre. ;)

djwolf
djwolf
2016. okt. 16. 14:42
#8

Mikor jönnek ki a ZEN-ek?

Törölt felhasználó
Törölt felhasználó
2016. okt. 14. 12:38
#7

Szóval lesz benne végre olyan funkció támogatva mikrokód szinten, mint amilyen az intelnél az évek óta meglévő

[italic]

SME esetében a Secure Processor azonnal 128-bites AES titkosítással látja el az adatokat, amikor azokat a memóriába írja a rendszer, így nem egyszerűen kezelhető szövegként kerülnek a ideiglenes helyükre, ami egyre fontosabb szempont.[/italic]

Ez egyértelműen csípőből való tüzelés . Nem utólag kell kimagyarázni amit egyszer kijelentünk .

Persze bármit is beismerni .... ugye nehéz ?

Bocsi , tényleg , ezt picit benéztem . Igazad , vagy igazatok van .

Nem így illene normáliséknál ?

Jók lesznek ezek a ZEN szerverprocesszorok .

Terror
Terror
2016. okt. 14. 15:24

Titokban mind AMD-t veszünk, csak a fórumokon megy az arcoskodás.

hcsa
hcsa
2016. okt. 14. 11:39
#6

Szegény ZEN már annyi mindent tud, hogy lassan túlképzett lesz... aztán majd az olaszországi Bibione nevét úgy ejti ki hogy "Bájbájván" (copyright Hadházi László).

De most tényleg, vagy nagyot fog szólni az új proci, vagy elnéző félmosollyal átfordul a szakma a másik oldalára álmodozni még egy kicsit (mármint hogy lesz még valaha konkurense az Intelnek...)

ChoSimba
ChoSimba
2016. okt. 14. 10:52
#5

Na akkor a kék színű, asztal mögül okoskodóknak javaslom, hogy olvassák át még egyszer a cikket. Mert ilyet nem tud az Intel.

A SW oldali titkosítás egy szép dolog, de az AMD megoldásához nem kell a szoftverhez nyúlni, ugyanis a VM-en kívül dolgozik, "hardverből".

Az Intel SDK szinten nyújt csak támogatást a titkosításhoz, azt tehát bele kell építeni a programba.

Az más kérdés, hogy ez milyen teljesítmény csökkenéssel jár, erről nem szól a fáma, bár említik, hogy képes szelektíven is működni.

Hunger
Hunger
2016. okt. 15. 22:40

Szép játék a szavakkal. Egyik esetben a processzort terheled, a másik esetben a processzor megoldja... :)

Az overheadről az AMD esetén semmit nem tudunk, mert az egész egyelőre csak papíron létezik. Intel esetén pedig konkrétan kipróbálható és nem a titkosítás okoz igazából terhelést, hanem annak van túl nagy késleltetése, ha valaki folyamatosan ki-be akar lépkedni ezekben a létrehozott biztonságos enklávékban. Ahogy a kernel-userspace, valamint a VM context switching is mindig okozni fog valamennyi látenciát. Ebben viszont az AMD sem lesz jobb.

De persze lehet hogy igaz, hogy nem összehasonlítható a kettő, mert az AMD könnyen lehet, hogy még ezeket a secure enclave funkciókat sem fogja tudni támogatni, csak a titkosítást, amely Intelnél csak egy része az SGX-nek.

Szerk.: szervernél való lelövésről meg csak annyit, hogy túl sok akciófilmet nézel.

Wines
Wines
2016. okt. 14. 10:38
#4

Szóval lesz benne végre olyan funkció támogatva mikrokód szinten, mint amilyen az intelnél az évek óta meglévő AES-NI...

ianbrenner
ianbrenner
2016. okt. 15. 9:00

Néha egy egy hozzászólóról nem tudom eldönteni, hogy csak hülyéskedik, vagy tényleg ennyire hü... nem ért hozzá?

Hunger
Hunger
2016. okt. 14. 10:35
#3

"képesek lesznek valami olyasmire, amire a konkurens megoldások nem: titkosítani tudják a rendszermemória tartalmát."

Halkan szólok, hogy az Intel processzorokban ez már benne van a Skylake generáció óta az SGX kiterjesztés révén.

Az ARM processzorokban TrustZone néven van hasonló funkcionalitás, amelyet az Apple "Secure Enclave" néven használ is az iPhone, iPad termékeiben.

"a tápfeszültség megszűnése után a memóriachipek tartalma hamar „elillan” "

Nem olyan hamar, mint kellene. Lásd: Cold Boot Attack.

Hunger
Hunger
2016. okt. 15. 22:53

Ez csak értelmezés kérdése. Azzal az Intel SGX és ARM TrustZone esetén sem kell szoftveresen külön foglalkozni, hogy az enklávéban futó kód és az adatok automatikusan titkosításra kerüljenek a fizikai RAM-ban a processzor által. Ezt a CPU ebben a biztonsági kontextusban mindenképp elvégzi. Ahhoz viszont szoftverre van szükség, hogy a processzor ebbe a kontextusba lépjen.

Derivel
Derivel
2016. okt. 14. 10:07
#2

Na, végre egy jó ötlet az AMD-től. Csak legyen is kész, mert az ígérgetésekből már eleget hallottunk.

domos
domos
2016. okt. 14. 9:56
#1

Kezd már unalmas lenni ez a sok "ilyen lehetNE a ZEN" szöveg az AMD-től... már rég meg kellett volna jelennie, ha tényleg olyan jó mint ahogy azt mondják.

Vissza az oldal tetejére