




A CHROME 68 SZIGORÚBBAN OSZTÁLYOZZA A WEBOLDALAK BIZTONSÁGÁT

A Chrome már most is egyre több weboldalnál jelzi a címsorban, hogy "nem biztonságos", júliustól a HTTP protokollt használó lapok mind ide tartoznak majd.
Víg Ferenc (J.o.k.e.r)
2018. febr. 13. 16:01
A Chrome 68 szigorúbban osztályozza a weboldalak biztonságát

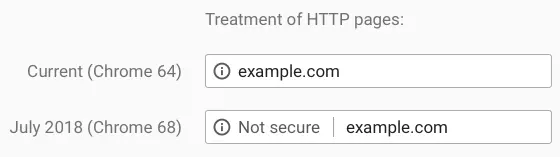
A Gooogle Chrome webböngészője már manapság is egyre több weboldalánál jelzi a címsorban, hogy „Not Secure”, azaz „Nem biztonságos” az adott lap, a jövőben azonban még több lapnál jelenhet meg az említett figyelmeztetés.
Galéria megnyitása

A jövőben egyre több weboldalnál jelenik meg ez a figyelmeztetés a címsorban

A tájékoztatás szerint a július folyamán érkező Chrome 68 esetében már minden olyan weboldalnál szerepel majd a címsorban ez az „apró” figyelmeztetés, amely HTTPS helyett http protokollt használ a bejelentkező modulokhoz és a különböző űrlapokhoz, hiszen ez a protokoll ma már elavult, helyette a HTTPS-t érdemes alkalmazni. És szerencsére egyre több weboldal fejlesztőcsapata kezdi belátni, tényleg ideje átállni HTTPS protokollra, így egyre több a HTTPS alapú weboldal. A Google szakemberei szerint ez jó, hiszen a HTTPS segítségével emelhető a biztonság szintje, ami mind a felhasználók, mind pedig a weboldal-üzemeltetők számára fontos szempont.

Az aktuális Google Chrome forgalomnak már most is több, mint 68%-a származik HTTPS protokollt használó weboldalakról, amennyiben a Windows és az Android alapú webböngészőket egy kalap alá vesszük. A Chrome OS és a macOS esetében még ennél is jobb a helyzet, ezeknél ugyanis már 78%-ra rúg a HTTPS alapú kapcsolatok száma a HTTP alapúakkal szemben. A világ 100 legnépszerűbb weboldala közül 81 már szintén átállt HTTPS protokollra, a Chrome 68 érkezése előtt pedig még tovább növekedhet a biztonságos kapcsolatot használó weboldalak száma.
A HTTPS protokollra történő átállás természetesen a weboldal-fejlesztők dolga, felhasználói részről ebben az ügyben semmilyen teendő nincs. A fejlesztők munkáját több hasznos szoftver és szolgáltatás segíti, így az átálláson gondolkodók számára hasznos lehet például a Google Lighthouse eszköze is, amihez a Google szakemberei készítettek egy részletes beüzemelési segédletet is.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

15 hozzászólás

A komment írásához előbb jelentkezz be!
grrrgo
grrrgo
2018. febr. 14. 14:40
#2

Azoknál az oldalaknál megértem amik fontos felhasználói adatokkal dolgoznak (banki oldalak, facebook, stb) De az egyszerű oldalak esetében (árgép, letöltő oldalak) állandóan csak a macera van.

Volt már olyan hogy a számgép dátum beállítása nem volt megfelelő, hogy nem volt a TLS vagy SSL 3.0 beállítva vagy hogy éppen be volt állítva, hogy a weboldal készítője nem akart évente komoly összeget fizetni a lejárt tanúsítvány megújításáért vagy hogy nem 128bites a kripto és még sorolhatnám. Ellenben a felhasználó és a rendszergazda is csak sz.rollerezik az ilyen oldalakkal és miért is? A mai IT-ben nem létezik biztonság! (Ahhoz a régi program fejlesztési modell kellene, szerintem. Nem az ami most van.)

ZoliS
ZoliS
2018. febr. 14. 0:12
#1

Ez vajon fizetett hirdetés? Miért nyomja le a Google az emberek torkán a hülyeségeit? A legtöbb oldal esetében indokolatlan a https protokoll használata. Én már átállítottam nyomásra az oldalaimat, de személy szerint nem értek egyet vele. Van ahol indokolt a használata, de a legtöbb helyen nem. A kis usernek meg nincs is fogalma arról, hogy mi a különbség a kettő között, csak azt fogja látni, hogy az egyik nem biztonságos me' a kugli' aszongya'.

BiroAndras
BiroAndras
2018. febr. 14. 16:14

No de ha a júzernek nem származik kár belőle, akkor minek egyáltalán vesződni a biztonsággal?

Ha viszont neked is lesz belőle károd, akkor azért csak érdekel téged is, nem?

Szerintem ha a bankszámládról eltűnne az összes pénz (feltéve, hogy van), és azt mondanák, hogy ne aggódj, 1 hónap múlva visszakapod, azért nem lennél boldog.

És érhet más kár is, amit nem lehet megtéríteni. Például ha nyílvánosságra kerülnek rólad érzékeny adatok (pl. kire szavazol), azt nem lehet visszacsinálni.

És ezek szerint nem sok céget láttál még belülről. Minden nagyobb cégnél van rengeteg alulképzett hanyag dolgozó, mert hogy olcsóbbak, mint a profik. És lehet, hogy közvetlenül nem férnek hozzá az érzékeny adatokhoz, de akkor is gyenge pontot jelentenek a rendszerben. Például rajtuk keresztül bejut egy vírus/hacker a céges hálóra, és akkor már elég egyetlen szerver egyetlen nem befoltozott sebezhetőséggel, hogy megtörténjen a baj.

Vissza az oldal tetejére






















