




Az Intel szakemberei a biztonságtechnikai kutatókkal együttműködve új sebezhetőségre bukkantak, amely a Hertzbleed fantázianevet viseli, veszélye pedig abban rejlik, hogy a boost algoritmusok működését monitorozva a támadónak lehetősége nyílik bizonyos adattitkosító kulcsok megszerzésére. A dolog elméletben egyszerűnek hangzik, ráadásul távoli támadás formájában is sikereket lehet elérni rajta keresztül, ám ahogy arra az Intel szakemberei is rámutatnak, ez a sérülékenység inkább laborkörülmények között működik, élesben eléggé körülményes lehet egy konkrét kriptográfiai kulcs megszerzése.
A Hertzbleed lényegében egy oldalcsatorna-támadás, mint amilyen a Spectre és a Meltdown volt anno, vagyis az a lényege, hogy az adott rendszeren futó munkafolyamatok másodlagos hatásait megfigyelve fontos adatokhoz lehet jutni, ami akár védett adatok megszerzését is segítheti. Hogy mégis mit használnak ki a támadók a Hertzbleed sebezhetőségen keresztül? A modern processzorok által alkalmazott Dynamic Voltage Frequency Scaling technológiát, ami az adott munkafolyamat teljesítményigényei, a rendszer aktuális fogyasztása és melegedése, illetve számos egyéb paraméter figyelembevételével módosítja az adott processzor vagy SoC egység üzemi feszültségét, valamint aktuális boost órajelét is.
A támadók az adattitkosító kulcs megszerzéséhez monitorozzák az adott processzor boost órajelével és fogyasztásával kapcsolatos adatokat, miközben a központi egység kriptografikus műveleteket végez, így az adatok alapján lényeges információhoz juthatnak az időzítésekkel kapcsolatban, ami a kitartó munka gyümölcseként magát az adattitkosító kulcsot is felfedheti.
Igen ám, de az Intel szakemberei szerint ehhez olyan nagyfelbontású megfigyelésre van szükség, ami elég körülményes, és még ha kitartónak is bizonyul a támadó, akkor is órákig, vagy éppen napokig kell monitoroznia a célpont rendszerének boost órajeleit és fogyasztását, majd az eredményekből releváns következtetéseket kell levonnia. Ez nyilván egy erre a célra készített szoftveren keresztül „kényelmesen” megoldható, ám a támadás bonyolultsága miatt könnyen lehet, inkább egyéb, sokkal egyszerűbben kiaknázható sebezhetőségek után kutat majd a hacker.
A Hertzbleed az aktuális információk szerint az Intel összes modern processzorát érinti, az AMD térfelén pedig eddig a ZEN 2 és a ZEN 3 alapú modellek szerepelnek a listán. Mivel azonban az említett technológiát nemcsak az Intel és az AMD, hanem sok egyéb vállalat központi egységei is használják, és a támadásforma nem architektúra-specifikus, eléggé valószínű, hogy az érintett termékek köre rendkívül széles.
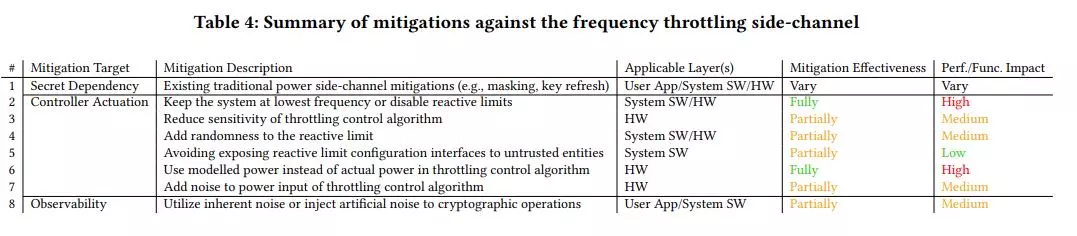
Hogy miként lehet ellene védekezni? Elméletben azzal, ha teljesen kikapcsolnánk a boost funkciót, ami az Intelnél a Turbo Boost, az AMD-nél pedig a Precision Boost technológia letiltását jelentené, ám ez olyan óriási teljesítményveszteséggel járna, hogy ilyesmire nincs mód. A sebezhetőséget elméletbe mikrokód-frissítéssel orvosolni lehetne, ám a dolgok jelenlegi állása szerint sem az Intel, sem pedig az AMD nem ad ki frissítéseket. Ez egyrészt azért lehetséges, mert a sebezhetőséget a való életben elég nehéz kihasználni, plusz az esetleges frissítések – kiviteltől függően – akár jelentős teljesítménycsökkenést is okozhatnának.
A sebezhetőség az Intel térfelén a CVE-2022-24436 bejegyzés alatt, az AMD-nél pedig a CVE-2022-23823 bejegyzés alatt fut. A sebezhetőséggel kapcsolatos részletes technikai leírás itt olvasható.