Az Intel több tájékoztató dokumentumot is közzétett a napokban, amelyek arra hívják fel a figyelmet, a vállalat különböző termékkategóriáin belül összesen 41 sebezhetőséget találtak, ezek többségére azonban már javítás is rendelkezésre áll – amelyikre éppen nem, arra pedig már érkezik. Az érintettek között szerepelnek bizonyos processzor-generációk, Optane SSD-k, NUC BIOS-ok, illetve az XTU tuningszoftver és egyes Linux Kernel driverek is. A sebezhetőségek között magas veszélyességi szintet képviselő példányokat is találunk, ám a kép eléggé vegyes.
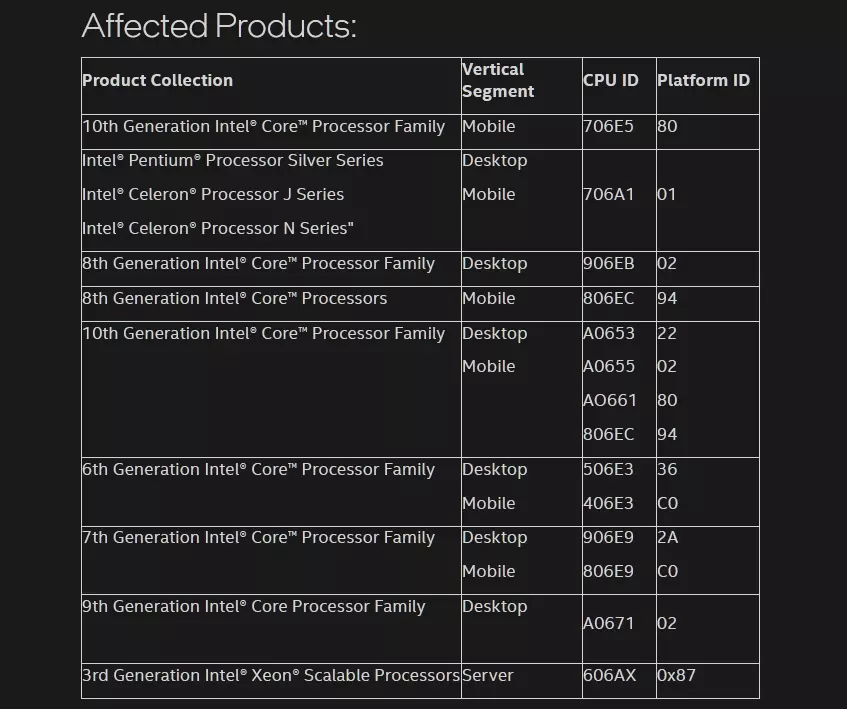
Processzorok frontján a jelek szerint a CVE-2022-21151 jelölésű sebezhetőség lehetőséget ad az adatszivárgásra, ám a veszélyesség szintje mégis csak közepes, jó eséllyel azért, mert a hatékony támadáshoz helyi hozzáférésre és maga jogkörrel rendelkező felhasználói fiókra van szükség. Az érintett processzorok listája alapján a Syklake-től a Coffee Lake generációig terjed az érintettek listája. A sebezhetőség jellege miatt a távolról történő kiaknázásra nincs igazán esély, ám aki biztonságba szeretné tudni rendszerét, patch formájában már elérheti a javítást, ehhez csak a Windows Update szolgáltatást, valamint az adott alaplap gyártójának hivatalos weboldalát kell használni – utóbbi esetében frissített firmware beszerzésére van lehetőség. A Linux felhasználóknak ezzel egy időben a GitHub-ra érdemes ellátogatniuk mikrokód-frissítésért.
A sebezhetőségek között olyan is található, amely az Optane SSD firmware-ét érinti, ez ráadásul magas veszélyességi besorolással rendelkezik, ugyanis rajta keresztül magasabb felhasználói jogkörhöz lehet jutni, de szolgáltatásmegtagadásra, valamint adatszivárgásra is lehetőséget ad a sebezhetőség. A hiba javításához ide kell ellátogatni, ahol megtaláljuk a szükséges frissítéseket.
A sebezhetőségek egyebek mellett az Intel TXT funkcióját, a Boot Guard funkciót, valamint az Intel In-Band Manageability funkciót is érinti, de BIOS-szintű sebezhetőségeket is találtak. A felsoroltak mindegyike alkalmas arra, hogy a támadó rajtuk keresztül magasabb felhasználói jogkörhöz juthasson.
Fontos még megemlíteni azt is, hogy a NUC sorozat tagjainál is találtak három olyan sebezhetőséget, amelyek magas veszélyességi szintet képviselnek, ugyanis lehetőséget adnak a magasabb felhasználói jogosultság megszerzésére, ehhez viszont szerencsére helyi jelenlét szükséges. A sebezhetőséget így is érdemes befoltozni, erre pedig már van is lehetőség a friss BIOS-ok jóvoltából, amelyek innen szerezhetőek be.