Az AMD Zen architektúrája köré épülő szerverprocesszorok meglehetősen érdekes termékeknek ígérkeznek, ugyanis képesek lesznek valami olyasmire, amire a konkurens megoldások nem: titkosítani tudják a rendszermemória tartalmát. Ezzel a lépéssel az AMD újra növelheti szerverpiaci részesedését, amely az elmúlt évek során egyre csak apadt, míg nem elérte a jelenlegi, igencsak alacsony szintet.
Az új funkciót az ARM alapú AMD Secure Processor biztosíthatja, amely egyebek mellett már az üzleti szegmensbe szánt Bristol APU egységekben is jelen van, és a jelek szerint az üzleti Zen processzorok fedélzetén is helyet kap, méghozzá egy újabb szerepkörben. Mivel a szerverpiacon egyre komolyabb szerepet kapnak a felhő alapú szolgáltatások, így érdemes ezeket megfelelő módon kiszolgálni, hiszen az elemzők előrejelzései szerint óriási növekedés előtt áll a szegmens, így a befektetések busásan megtérülhetnek.
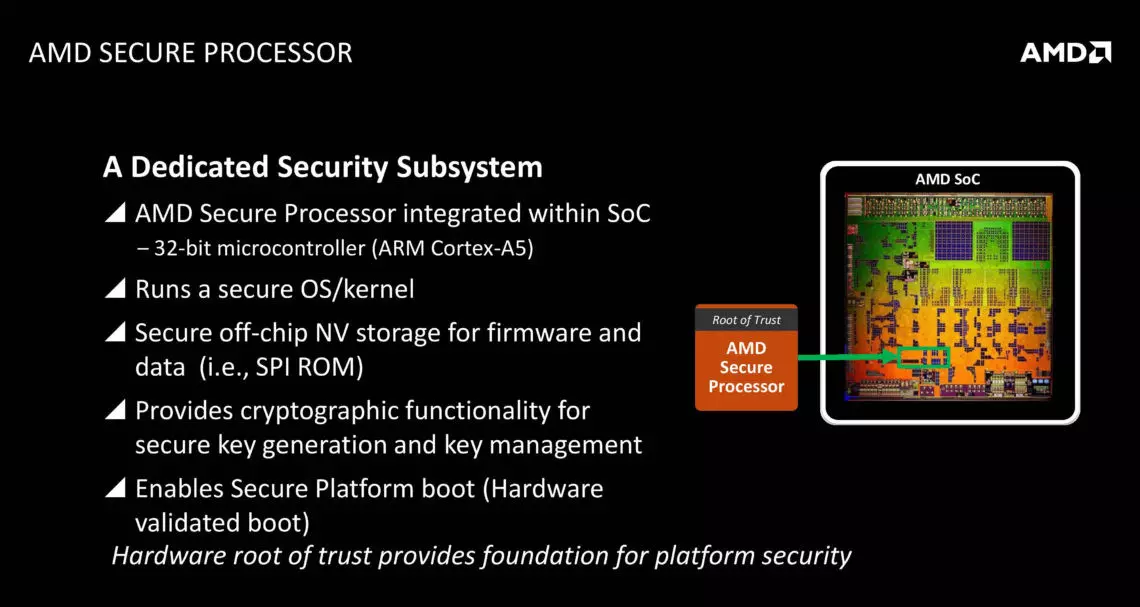
Valószínűleg erre gondolhattak az AMD illetékesei is, amikor új funkcióval egészítették ki Zen alapú szerverprocesszoraikat, ami lehetővé teszi, hogy a felhő alapú szolgáltatást használók adatai minden munkafolyamat során megfelelő védelmet kapjanak – még akkor is, ha a memóriába kerülnek. Erről az AMD Secure Processor két módszerrel gondoskodik, az egyik az SME (Secure Memory Encryption), a másik pedig az SEV (Secure Encrypted Virtualization) – mindkettő mögött hardveres SHA támogatás húzódik.
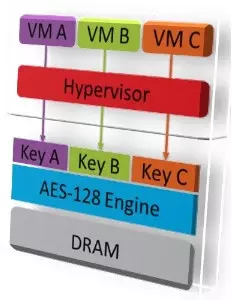
Az AMD dokumentuma szerint az SME esetében a Secure Processor azonnal 128-bites AES titkosítással látja el az adatokat, amikor azokat a memóriába írja a rendszer, így nem egyszerűen kezelhető szövegként kerülnek a ideiglenes helyükre, ami egyre fontosabb szempont. Noha a klasszikus rendszermemória illékony, azaz a tápfeszültség megszűnése után a memóriachipek tartalma hamar „elillan”, az NVDIMM alapú megoldások terjedésével, amelyek már a tápfeszültség kiesése után is megőrzik tartalmukat, kiemelten fontos lesz, hogy egy modul eltávolításával ne lehessen a benne tárolt adatokhoz csak úgy hozzáférni vagy azokat klónozni. Az adatok titkosításához használt kulcsot minden egyes rendszer-újraindítást követően véletlenszerűen újra generálja a Secure Processor, ehhez a kulcshoz pedig egyetlen szoftver sem férhet hozzá, amely a „processzormagokon fut”. Az adattitkosítással járó erőforrás-igény nem gyakorol komolyabb negatív hatást a teljesítményre, még akkor sem, ha a teljes megcímezhető memória-területet titkosítják; a rendszer persze akár egyes kiválasztott memórialapok titkosítására is képes, nem kell a teljes memóriát titkosítani, így az erőforrás-igény még csekélyebb lehet.
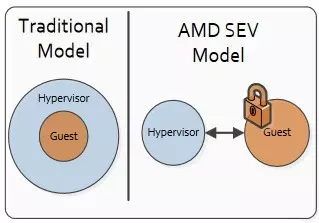
A másik újítás, amely a SEV nevet viseli, már egy másik problémát orvosol, ami a tradicionális gyűrűs biztonsági rendszereket érinti, ahol az ügyfél kódja alacsonyabb jogosultsági szinten fut, mint maga a hypervisor. Ez – dióhéjban – azért probléma, mert ennek köszönhetően a hypervisor hozzáférhet a kliensek adataihoz, ami a biztonság szempontjából aggályos lehet. A SEV pont ezt akadályozza meg, méghozzá úgy, hogy elkülöníti egymástól a hypervisor és a kliens forrásait, csak úgy, ahogy egyéb kliensek munkafolyamatait is. A SEV gyakorlatilag annyit csinál, hogy megjelöli a különböző kliensekhez, illetve a hypervisorhoz tartozó adatokat, egymástól elkülönítve titkosítja őket, így csak az fér hozzájuk, akihez az adat tartozik, és aki a megfelelő titkosító kulccsal rendelkezik. Az SEV gyakorlatilag abban különbözik az SME-től, hogy ebben az esetben a hypervisornak együtt kell működnie a Secure Processorral: jeleznie kell, ha új VM (Virtual Machine) indul, így lezajlanak a szükséges folyamatok, amelyek végén egyedi AES kulcs töltődhet be.
Az új módszerek óriási jelentőséggel bírnak, ugyanis növelik a felhő alapú szolgáltatások biztonságát, így végső soron az ügyfelek beléjük vetett bizalmát is. Sokatmondó adat, hogy a 2016-os Global Cloud Data Security Study eredményei szerint az IT szakterületen dolgozó professzionális felhasználóknak mintegy 60%-a gondolja úgy, hogy a bizalmas vagy érzékeny adatokat sokkal nehezebb megvédeni, ha azok a felhőben helyezkednek el. A cégek persze már így is egyre nagyobb mértékben támaszkodnak a felhőre: globális szinten a cégek IT és adatfeldolgozási igényeinek mintegy 36%-át szolgálják ki a felhő alapú megoldások, ami meglepően nagy szám, és az előrejelzések szerint a következő két év folyamán ennek mértéke még tovább, 45% környékére növekedhet.