




Nem példátlan az, hogy egy rendszerchip kapcsán sérülékenységet fedeznek fel napjainkban, az Android havi rendszerességgel érkező frissítéseiben is folyamatosan vannak Qualcomm és MediaTek kötődésű javítások. Most pedig az UNISOC egyik lapkája kapcsán derült ki egy friss elemzésben, hogy bizony vannak hiányosságai a biztonságot tekintve.
A Kryptowire számolt be arról, hogy az egyik UNISOC rendszerchip esetében egy komoly problémát jelentő sérülékenységet fedeztek fel. A felhőalapú mobilbiztonsági és adatvédelmi megoldásokkal foglalkozó csapat részletes elemzések során jutott arra a megállapításra, hogy probléma van a lapkával, és ebből eredően minden olyan okostelefonnal is, amiben ez az egység található.
A sérülékenység kihasználásával a kiberbűnözők felhasználói adatokhoz szerezhetnek hozzáférést, valamint átvehetik az irányítást bizonyos funkciók felett.
A biztonsági jelentés szerint az UNISOC SC9863A rendszerchip az, aminél gondot észleltek a szakemberek a vizsgálataik során. Ez pedig azért különösen komoly gond, mert nagyon sok olyan olcsóbb masina van, amiben ez a lapka teljesít szolgálatot. Bár már egy öreg konstrukcióról van szó, 2018-ban jelent meg, de a mai napig érkeznek olyan új eszközök, amiben ez dolgozik, ugyanis rendkívül olcsón hozzá lehet jutni, és aránylag jó tempóra képes.
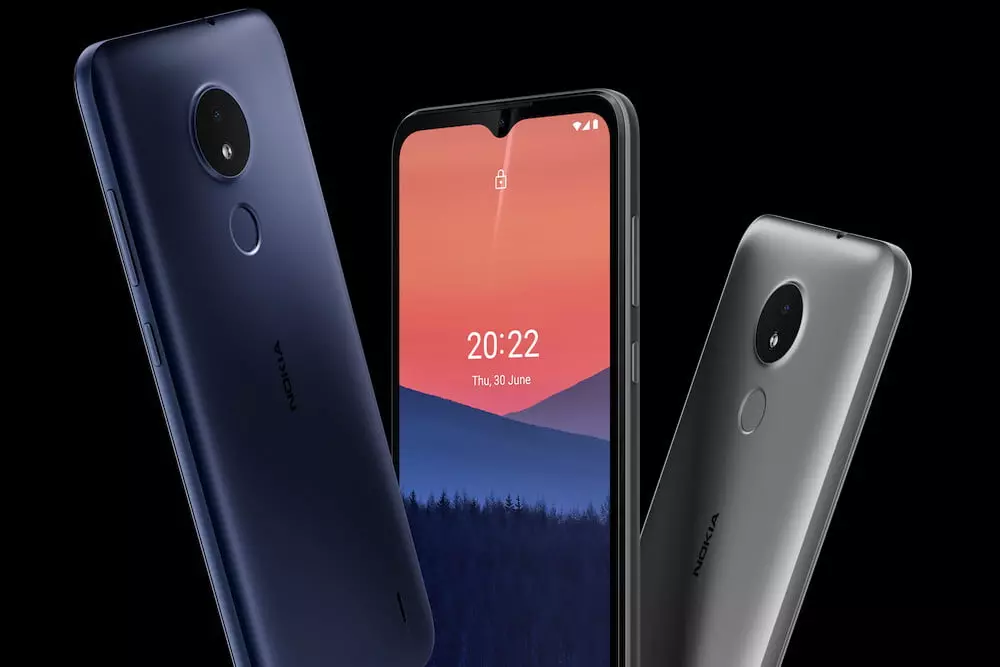
Nokia, Samsung, Hisense, TCL, Alcatel, Realme, ZTE, Blackview, Doogee és megannyi más gyártó kínálatában jelent meg olyan okostelefon, amiben az SC9863A dolgozik. És szó nincs arról, hogy több éves masinák lennének az érintettek, 2022-ben is jött friss masina a szóban forgó UNISOC rendszerchippel. A Kryptowire aggodalma tehát egyáltalán nem alaptalan annak kapcsán, hogy a felhasználók veszélynek vannak kitéve.
Az adatvédelmi szolgáltatásokat biztosító vállalkozás által felfedezett sebezhetőség révén illetékteleneknek lehetősége nyílhat megszerezni a támadásnak kitett okostelefonról a szöveges üzeneteket, kapcsolati bejegyzéseket és más személyes adatokat. És ez még csak a jéghegy csúcsa. A támadók hozzáférhetnek akár a kamerákhoz is, felvehetnek videót a frontkamerával, amit utána a színfalak mögött elküldhetnek külső szerverre. Továbbá távolról vezérelni is tudják az okostelefont, hívást kezdeményezhetnek, és adott esetben törölhetik is az összes adatot a készülékről.
Akár az is elképzelhető, hogy megzsarolhatják a tulajdonost azzal, hogy megsemmisítik az adataikat, ha például nem fizetnek. Tehát zsarolásnak is alapot biztosíthat egy olyan támadás, ami ezt a sérülékenységet használja ki.
Fontos, hogy bár mi most számolunk be a hírről, igazából a Kryptowire már korábban, 2021 decemberében jelezte a hibát az UNISOC irányába, és a szolgáltatókkal is felvette a kapcsolatot. Bízunk benne, hogy az illetékesek mostanra talán gondoskodtak is a javításról. Ilyen esetekben egyébként a legtöbbször ez a bevett gyakorlat, a súlyos sebezhetőségeket a biztonsági cégek már csak azt követően szokták napvilágra hozni, hogy konzultálnak a javításban illetékesekkel.
A Kryptowire elmondta az ügy kapcsán, hogy a szakembereik bárkinek a kérésére készítenek adatvédelmi mélyelemzéseket. Amennyiben pedig hibát találnak, abban az esetben a gyors és hatékony javításban is segítenek.