

Napjainkban a kiberbűnözők számtalan elmés trükköt igyekeznek bevetni annak érdekében, hogy a felhasználók adatait megszerezzék. Vannak olyan átverések, amiket szerencsére már sokan fel tudnak ismerni, és nem dőlnek be, de vannak egészen szofisztikált csalások is. Egy ilyen rendszert tárt most fel a Meta a Google és az Apple helyett.
A Play Áruházban és az App Store-ban is megjelentek olyan programok, amik egy már korábban is ismert módszer újrafelhasználásával próbáltak megszerezni konkrét belépési dataokat a Facebookhoz. És minden bizonnyal sikerrel jártak a szoftveres, mert a közösségi platform elmondása alapján milliók adatai kerülhettek rossz kezekbe. Arról van itt szó, hogy harmadik féltől származó szoftverek visszaéléshez használták fel a Facebook profil történő bejelentkezési lehetőséget.
Direkt arra voltak kihegyezve appok, hogy a bejelentkezés során megszerezzék a Facebook belépési adatokat, ezen túl nem volt sok hozzáadott értékük.
Hitelesnek tűntek a programok, mert voltak funkcióik, de általában faék egyszerűségű dolgokról beszélhetünk, amik az általános trendeket próbálták meglovagolni. Próbáltak azért valódi programnak kinézni, sőt mi több, voltak olyanok, amik kifejezetten biztonsági célokat szolgáltak papíron. Mostanra minden fertőzött applikációs sikerült likvidálni, a Google és az Apple is eltávolította ezeket, miután a Meta jelezte a cégek felé, hogy mi történt.
Azt pontosan nem tudni, hogy mennyi embert érinthetett az ügy, de a Facebook minden potenciális veszélyeztetett fiók irányába igyekezett figyelmeztetést küldeni. Milliós léptékben mérhető az érintettek tábora. A Meta éppen ezért arra sarkallja az embereket, hogy legyenek körültekintőbbek, és körültekintően próbálják használni a platformnak eze funkcióját. A vállalat beszámolója szerint több mint 400 olyan applikációt kellett likvidálni, ami a gyanútlan felhasználók belépési adataira pályázott.
Játékok, képszerkesztők, de még üzleti és VPN funkciót felkínáló szoftverek is akadtak a visszaélésre tervezett alkalmazások között.
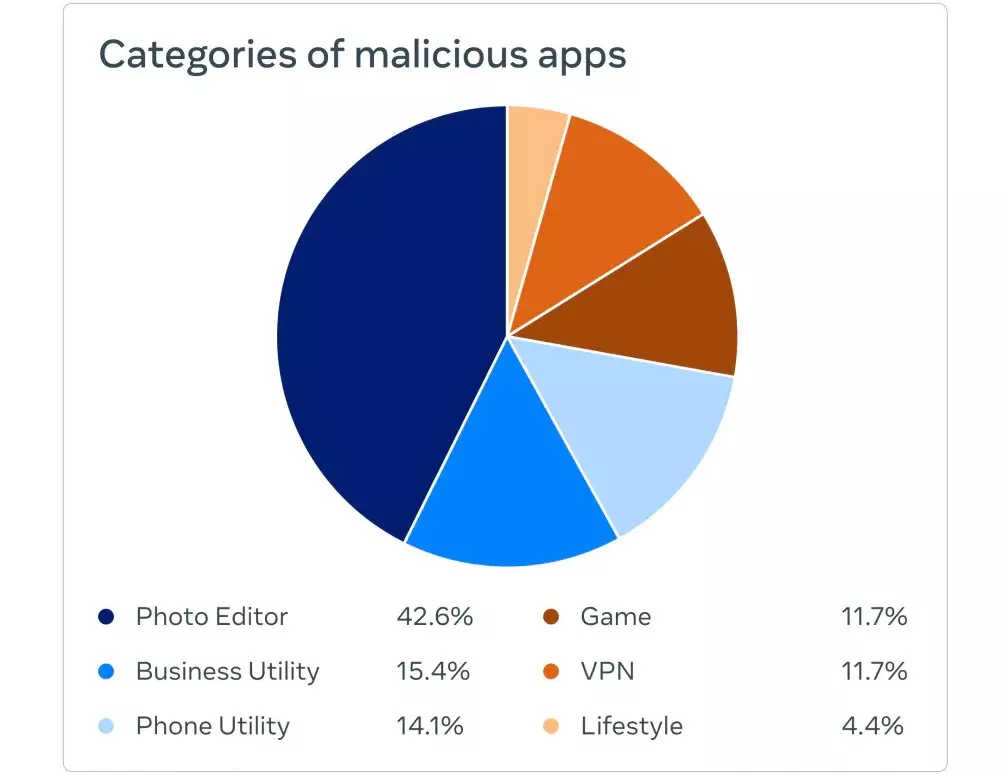
Közzétett egy diagramot a Meta, hogy a többszáz program milyen területeket érintett. A szoftverek 42,6 százaléka valamilyen képszerkesztő funkciót hirdető megoldás volt, és érdekes módon a második legnagyobb szeletet 15,4%-os részesedéssel az üzleti appok tették ki. Ezt követték a telefonálási segédprogramok, majd a játékok, és 11,7 százalékkal a VPN-es megoldások is jelentős mennyiségben voltak. Végül néhány életvitellel kapcsolatos programot is találtak a kutatások során.
Ez az eset is rávilágít arra, hogy sajnos az alkalmazásboltokban fellelhető alkalmazások sem teljesen megbízhatóak. A Google-re és az Apple-re is rossz fényt vet a dolog, de főleg az Apple számára lehet ez igazán kellemetlen. A cupertinóiak a kezdetek óta arra hivatkozva nem engedik az applikációk külső forrásból történő telepítését, mert az veszélyes, és az App Store révén tudják a felhasználók biztonságát garantálni. De mindig ez sem jöhet össze a jelek szerint.
Azért azt hozzá kell tenni, hogy a Play Áruházban lényegesen több volt a csaló app, persze eleve az a nagyobb ökoszisztéma, ott érhető el több ember. A 402 problémás alkalmazásból 355-ös fedeztek fel a Facebook szakemberei a Play Áruházban, és csak 47 készült iOS-re.
Az ügyre a Google és az Apple sem kívánt egyelőre reagálni.