




A Németországban található Erlangeni Egyetem biztonságtechnikai szakemberekből álló kutatócsapata egy meglehetősen érdekes módszert vetett be annak érdekében, hogy egy Android mobil operációs rendszert futtató okostelefon titkosított adataihoz hozzáférhessenek. A kutatók által kipróbált módszer hibátlanul működött, igaz, látszólag nem egy egyszerű, bárki által elvégezhető trükkről van szó.
A kutatók fogtak egy Android mobil operációs rendszert futtató okostelefont, majd betették azt egy órára a mélyhűtőbe, majd megvárták, hogy az okostelefon hőmérséklete mínusz 10 Celsius fok alá csökkenjen. A mélyhűtős kaland után sikerült hozzáférni azokhoz az adatokhoz, amelyeket titkosítás véd, így kutatók a telefonkönyv bejegyzéseit, a webböngésző előzményeit és az okostelefonon tárolt képeket is ki tudták nyerni - számolt be a BBC.
A Google korábban, az Ice Cream Sandwich frissítés alkalmával adattitkosító szolgáltatással bővítette az Android mobil operációs rendszer repertoárját, ami a bűnüldözéssel foglalkozó szervek munkáját megnehezítette, hiszen a felhasználók érzékeny adatait védelem alá helyezte. Úgy tűnik, hogy ez a jól működő adatvédelmi szolgáltatás könnyen veszélybe kerülhet, hiszen egy apró trükkel - némi hőmérsékletváltozással - hozzá lehet férni a titkosított adatokhoz.
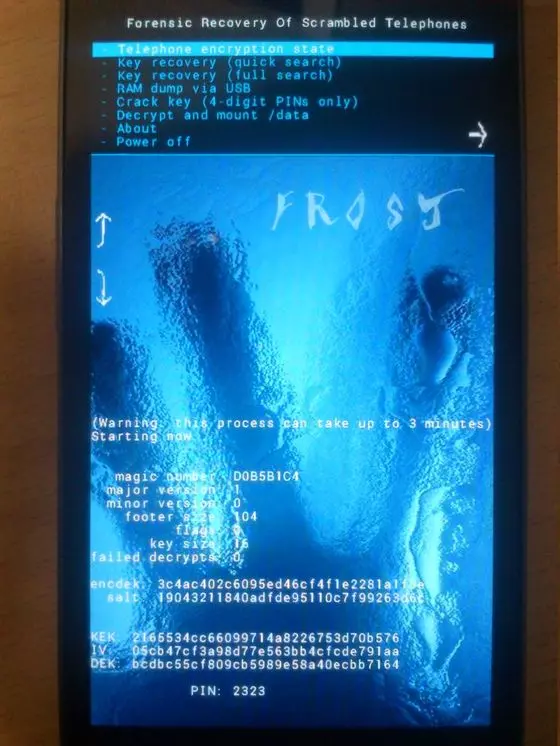
Amennyiben egy Android alapú okostelefon nulla Celsius fok alatti hőmérsékletben üzemel, akkor az akkumulátorát villámgyorsan le-, majd fel lehet csatlakoztatni, ez az akció pedig lehetőséget biztosít arra, hogy az Android mobil operációs rendszer helyett más szoftvert töltsünk be. A kutatókból álló csapat készített egy speciális szoftvert, amit stílusosan csak FROST névre kereszteltek (Forensic Recovery of Scrambled Telephones). Ez az egyedi szoftver betöltődése után lehetőséget biztosít arra, hogy a kutatók adatokat másoljanak az okostelefonról egy asztali számítógépre, ahol az adatokat később manipulálhatják.
A kutatók ezzel együtt azt is kihasználták, hogy a hideg memóriachipek tartalma sokkal lassabban ürül ki, így elég idejük van arra, hogy megszerezzék a titkosítási kulcsokat, amelyekkel még széleseb körű hozzáférést szerezhetnek az érzékeny felhasználói adatokhoz, mivel a kulcs segítségével feloldható az adattitkosítás.
A "hackerkedés" ezen formáját "cold booting" eljárásnak nevezik és eddig csak számítógépek esetében vetették be - ez az első eset, hogy a jelenségből okostelefonon is sikerült profitálni. Az okostelefonok tehát egyrészt sok olyan tulajdonsággal bírnak, amelyekkel az asztali számítógépek is rendelkeznek, viszont a jelek szerint azokból a gyengeségekből is akad bennük néhány, amelyek a számítógépeknél már régóta ismertek.
A kutatócsapat munkája persze ezzel még nem ért véget: a biztonságtechnikai szakemberek most azon dolgoznak, hogy megoldást találjanak a fenti "biztonsági résre" annak érdekében, hogy megakadályozható legyen az efféle extrém adatlopás.