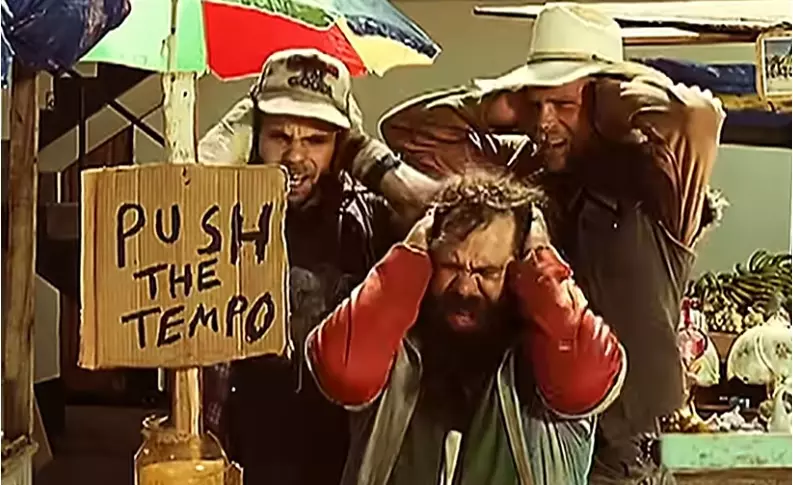


A Ya Mama videoklipje talán nincs annyira távol az anyagok természetes frekvenciájának rezonanciájától, ami üvegtörésre, épület- vagy akár hatalmas híd ledöntésére is képes, de maximum az emberi agy rezonál be tőle.
Valójában egy 1989-es Janet Jackson számról, a Rhythm Nation-ről beszélünk, mely jóval később, 2005 körül tizedelhette a merevlemezeket vagy fagyasztotta a gépeket, ezzel felkeltve a hardvergyártók és a Microsoft figyelmét is.
A jelenség a közzétett számítógépbiztonsági hibák listájában a CVE-2022-38392 azonosítót kapta. Először a microsoftos Raymond Chen osztotta meg, és mesélte el kb. egy hónapja a volt kollégája által elmondottakat.
A későbbi vizsgálódások szerint valószínűleg a zene basszus alapja okozta a problémát. De ennyiben nem állt meg a történet: a zene rádióváltozatát ugyanis kicsit felgyorsították, a basszusban így a kicsit magasabb E hang pedig pont képes volt a káros rezgés a létrehozására.
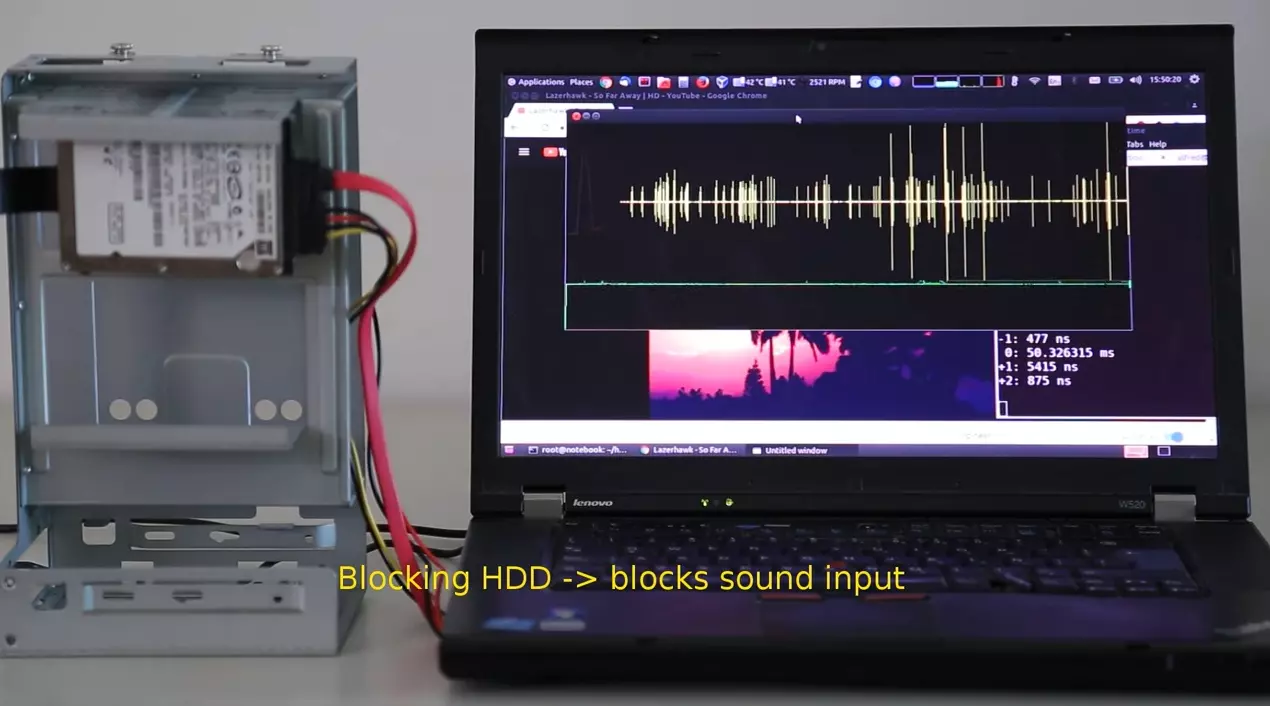
A merevlemez - bár a burkolata viszonylag strapabírónak tűnik, hiszen egy fém burkolatról beszélünk, - már egy kiáltást is megérez, ahogy zenét is, egy célzott támadással pedig működésképtelenné is válhat.
A harminchárom éve készült biztonsági kockázatot még az XP korszakban egy biztonsági frissítéssel, beépített digitális szűréssel orvosolták. Az is igaz, hogy kissé elkésett a figyelmeztetés: egyrészt a merevlemezek csak egy része 5400-as fordulatú, azok is eltérő mechanikával szereltek, így az érintett merevlemezek száma valószínűleg csekély, másrészt korabeli számítógép korabeli operációs rendszerén kellene épp ezt a Janet Jackson számot hallgatni. Az esély erre valószínűleg akkor sem túl nagy, ha figyelembe vesszük, hogy az előadó legsikeresebb albumának talán legsikeresebb számáról beszélünk. Ráadásul mára már mindinkább a szilárdtest meghajtók terjednek, melyek nem tartalmaznak mozgó alkatrészt.
A fentihez hasonló esetről egy másik volt Microsoft alkalmazott, Larry Osterman is beszámolt. Ő az 1983-as One Hundred and One Monochrome Maze című PC-s játékkal játszva tapasztalt fura fagyásokat. Ennek oka, hogy a játék által használt PC-Speaker túl közel volt a reset gombhoz, így a hangszóró működésekor keletkezett elektromágneses tér zavart tudott okozni a reset gomb vezetékén át.
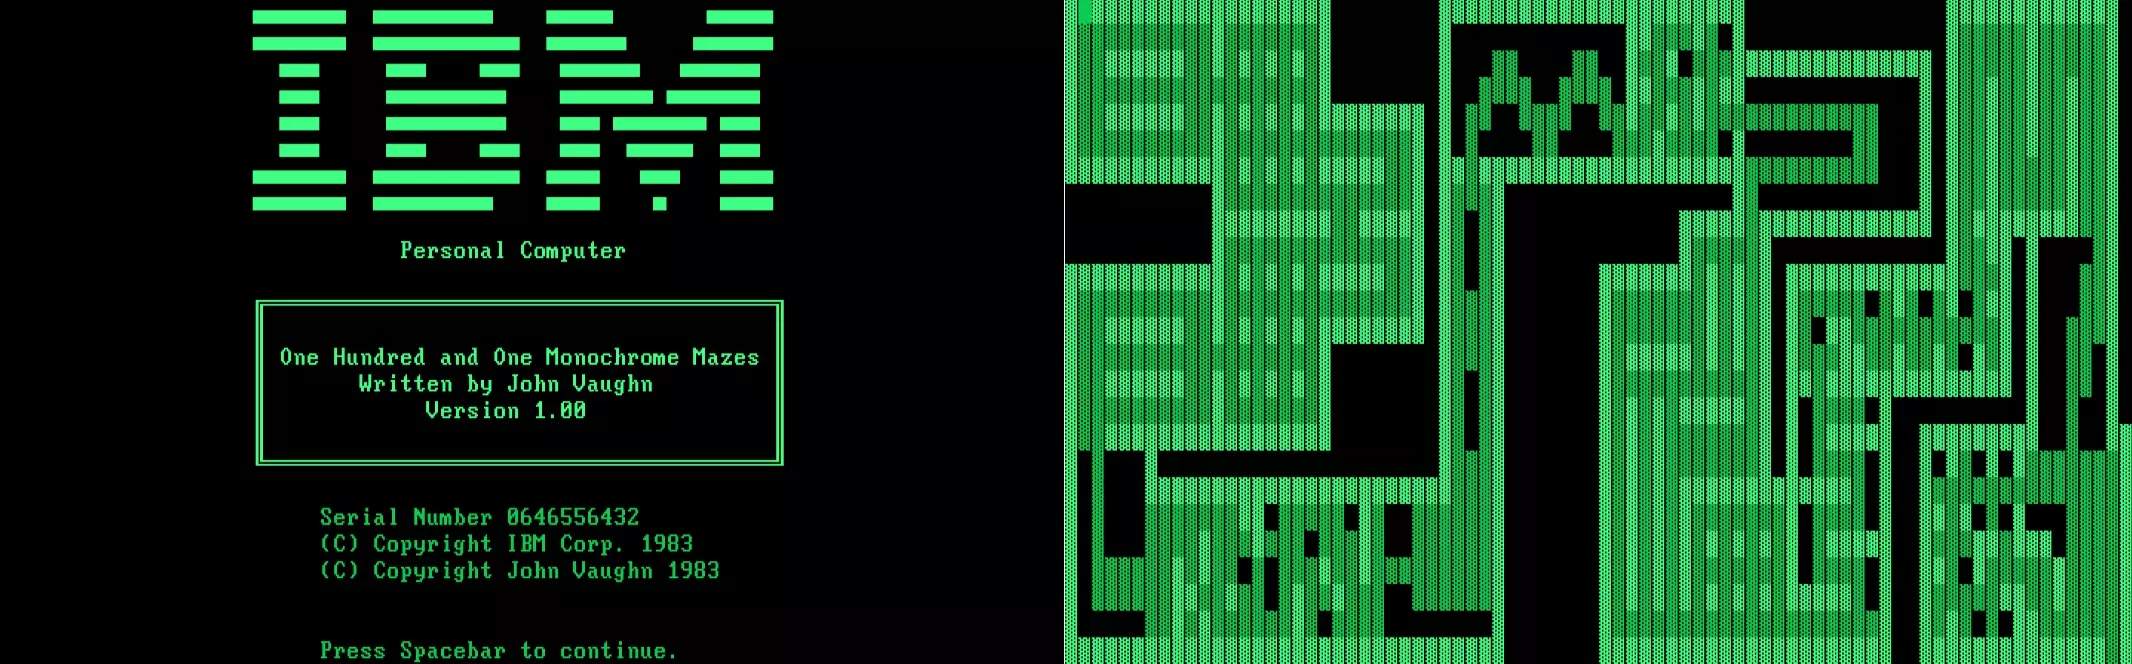
A második eset is egy régi, közel negyven éves programhoz kapcsolódik. Mindenesetre ezek arra alkalmasak, hogy felhívják a figyelmet: ilyen módon is kárt lehet okozni egyes rendszerekben.
Legalább egy helyen azonban még jó eséllyel sokáig nem fog kikopni a merevlemezek használata: a biztonsági kamerák felvételeinek rögzítésére jelenleg ez a leghatékonyabb megoldás. Egy vizsgálat régebbi és közelmúltban használatos merevlemezek akusztikus támadási érzékenységét vette górcső alá.
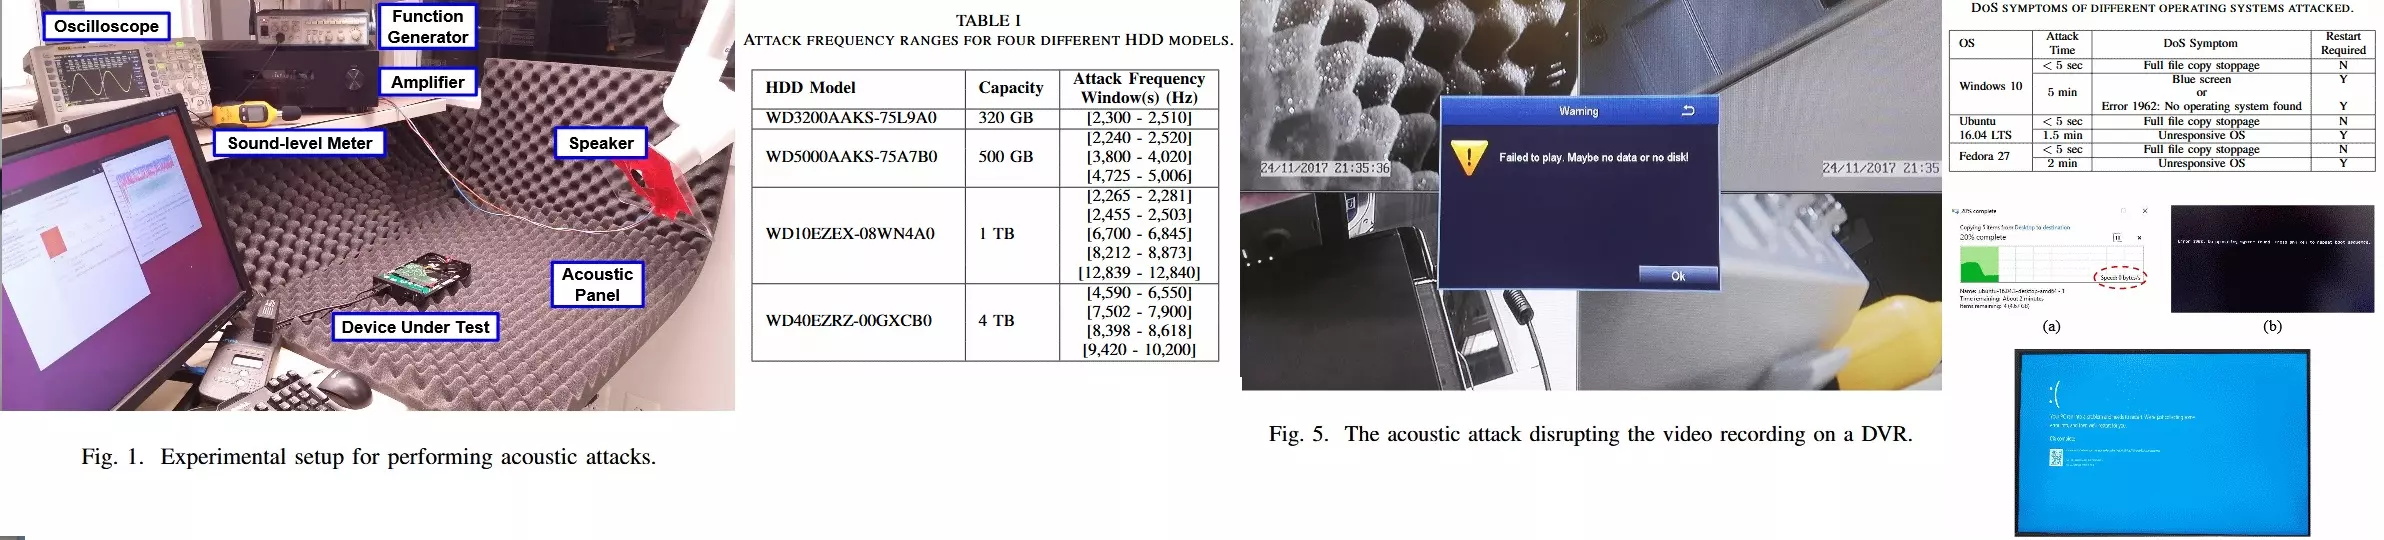
Az eredmény: az eszközök támadhatók, javasolt tehát az ilyen jellegű védelemre is gondolni a rendszerek telepítésekor.
Ha már a biztonsági kockázatoknál tartunk: ha egy számítógépet biztonságban akarunk tudni, jó eséllyel egy wifi, és kábeles hálózat nélküli, USB portokat lekorlátozott gépre gondolhatunk, esetleg felmerülhet a monitor árnyékolása. Vajon gondoltunk-e arra, hogy a visszajelző ledeken, a PC-hangszórón keresztül is lehet adatot kijuttatni? De nem állunk meg itt: a 2400MHz-es memóriabuszon keresztül is lehetséges egy másik WIFI-vel rendelkező gépre adatot átvinni.
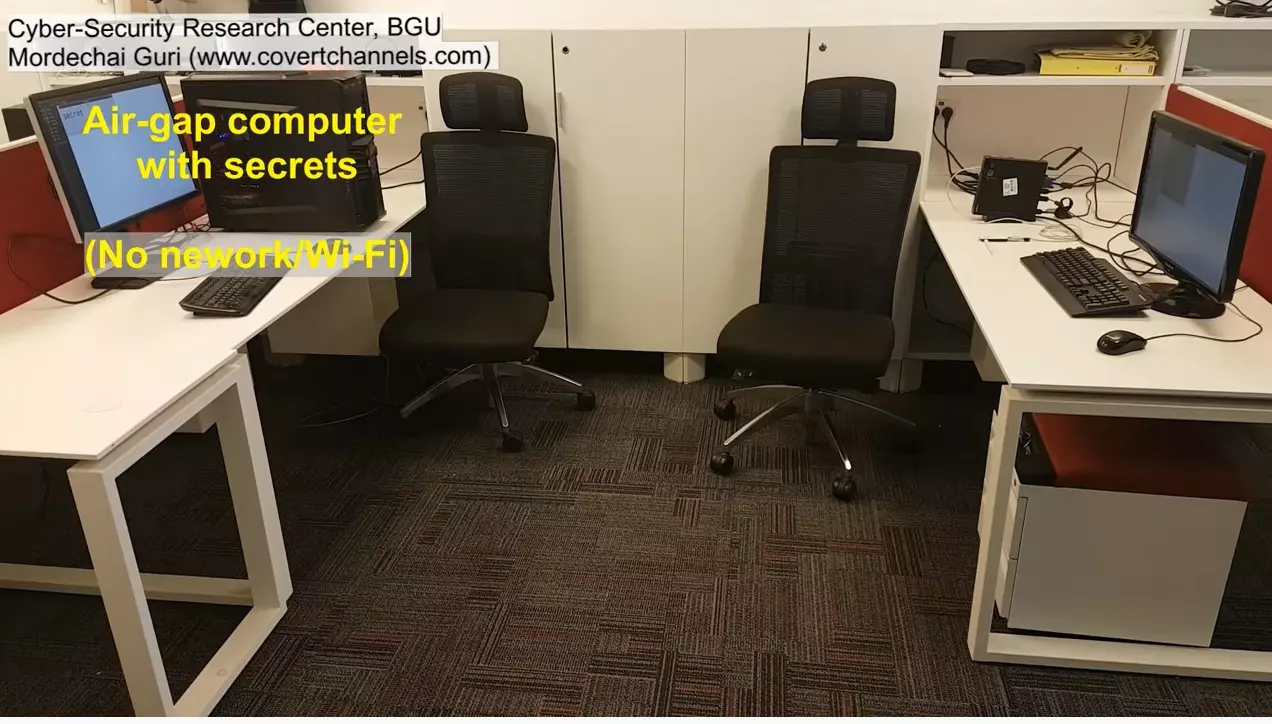
Az egyetlen buktató lehet, hogy a vezérlőprogram valahogy felkerüljön a védett gépre, utána a memóriabuszt antennaként üzemeltethetjük (ha gyorsabb a memória, az órajel lassabbra állításával, ha lassabb, túlhajtással).