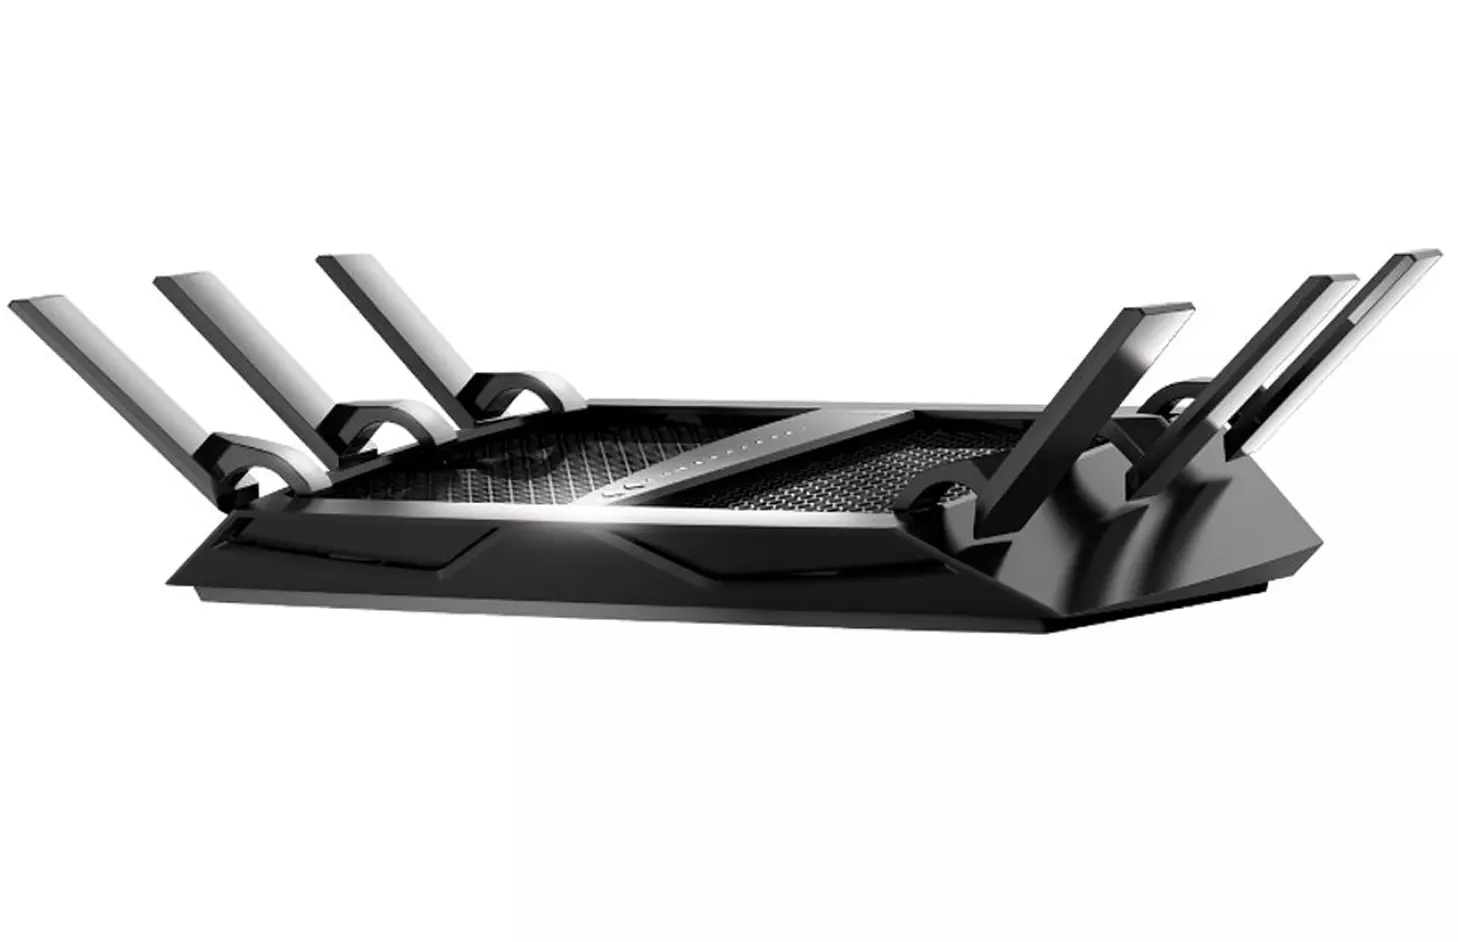





A Netgear egyes útválasztóival kapcsolatban néhány hete derült ki, hogy régóta biztonsági rések találhatóak rajtuk. A gyártót időben, még tavaly augusztusban értesítette egy Acew0rm nevű „jóakaró”, ám a Netgear illetékesei decemberig sem reagáltak az e-mailra, plusz javított firmware-eket sem készítettek az érintett router-ekhez, így Acew0rm nyilvánosságra hozta felfedezéseit, ezzel pedig sokakat veszélybe sodort. Ugyanakkor azt is elérte, hogy a Netgear fejlesztői végre munkához lássanak. Időközben kiderült, hogy a Netgear illetékesei hibáztak, így az e-mail nem jutott el oda, ahova kellett volna, de a hibát elismerték és a fejlesztők munkához láttak. A munka gyümölcseként természetesen már el is készültek a friss, biztonságos firmware-ek, amelyek innen tölthetőek le.
Most, nem sokkal a fentebb említett baki után egy jó hírről számolhatunk be: a Netgear együttműködésbe lépett a Bugcrowd-dal, így aki a Netgearhez tartozó hardverekben, mobilalkalmazásokban vagy alkalmazás-programozási interfészekben biztonsági résre bukkan és azt időben jelenti, pénzjutalomban részesülhet. A díjazás a biztonsági rész veszélyességétől függően 150 és 15 000 dollár közötti összeget ér, így megéri kutakodniuk mindazoknak, akiknek éppen ez a szakterületük. A dologgal mindenki nyer: a szemfüles vadászok zsebre tehetnek némi pénzt, a Netgear felhasználók pedig egyre nagyobb biztonságban tudhatják magukat, ami végső soron a Netgear illetékeseinek is jó, hisz pozitív irányban javulhat a márka megítélése.
A bug-vadász programba itt lehet jelentkezni.