




A Lapsus$ névre keresztelt dél-amerikai hackercsoport az elmúlt időszakban több globális nagyvállalat számára is fejtörést okozott, ugyanis számos szerverre sikerült betörniük, amelynek keretén belül sokszor igen nagy mennyiségű bizalmas adatra is szert tettek. A megtámadott cégek között szerepel például az Nvidia, a Samsung, a Ubisoft, illetve még a Vodafone is. A sor sajnos újabb taggal bővült, ez pedig nem más, mint a Microsoft.
Noha egyelőre még nem derült ki, pontosan mennyi kényes adathoz fértek hozzá a hackerek a legújabb támadás során, az már biztosnak tűnik, hogy az AzureDevOps forráskód-tárakat sikeresen elérték. A hackerek által Telegramon keresztül megosztott képernyőfotó bizonyítja a támadás tényét, igaz, ezt a fotót később törölték Telegramról, ami igazából valamilyen szinten érthető, ugyanis látszott rajta a bejelentkezéshez használt fiók tulajdonosának monogramja (IS). A képernyőfotó később a Twitteren is felbukkant, az alábbiakban látható
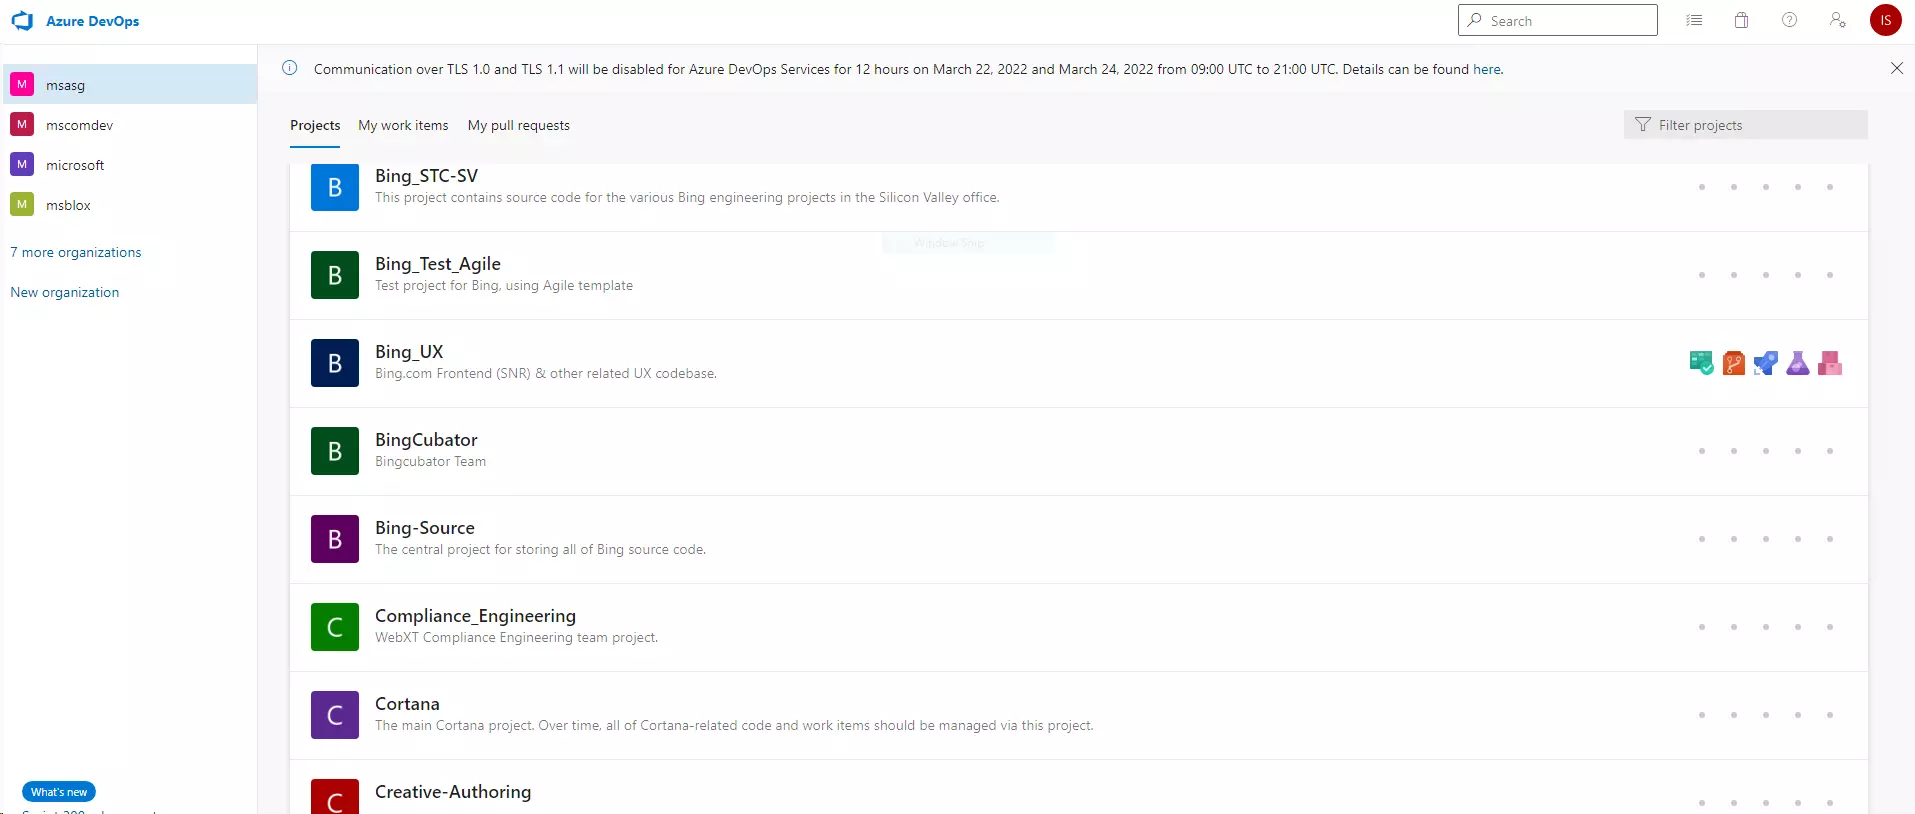
A forráskód-tárolón keresztül a Lapsus$ csoport tagjai hozzáférhettek a Microsoft digitális személyi asszisztensének forráskódjához, valamint néhány Bing projekt is szerepel a képernyőfotón. A Microsoft szerint a forráskódok kiszivárgása nem jelent nagyobb veszélyt a termékeik számára, ugyanis a vállalat biztonsági modellje már eleve feltételezi, hogy bizonyos hackerek teljes hozzáférést szerezhettek egyes termékeik forráskódjaihoz, akár korábbi szivárgásokon keresztül, akár a mostani incidens kapcsán.
A fenti igazából megnyugtató hozzáállásnak tűnhet, ám az, hogy bizonyos forráskódokhoz hozzájutottak a hackerek, azért mindenképpen problémákat jelenthet, például hatékonyabban elemezhetik az egyes termékek sebezhetőségeit. És egy-egy ilyen forráskód-tárolóban igazából számos kényes adat is jelen lehet, mint például hozzáférési tokenek, API kulcsok, bejelentkezési adatok, illetve akár kód-aláíró tanúsítványok is. Utóbbi azért különösen veszélyes, mert segítségével a bűnözők aláírhatják a saját kártékony kódjaikat tartalmazó szoftvereket, így azok a védelmi szoftverek számára megbízható alkalmazásnak tűnhetnek.
A Microsoft csapata egyelőre vizsgálja a támadás körülményeit, igazából semmi lényegeset nem osztottak meg az esettel kapcsolatban, így az sem tudható, hogy a hackercsapat megfogalmazott-e bármilyen követelést a vállalattal szembe az ellopott adatokért cserébe.