




Az AMD egy fontos fejleményre hívja fel mindazok figyelmét, akik EPYC sorozatú szerverprocesszort használnak: mindegy, hogy első-, második, vagy éppen harmadik generációs termékről van szó, bizonyos mértékben mindegyik érintett a legújabb felfedezésben, amely alapján összesen 22 biztonsági rés található bennük. A vállalatnál természetesen már be is foltozták ezeket a biztonsági réseket, így az IT részlegeknek feltétlenül érdemes telepíteniük a legfrissebb firmwre-t az egyes platformokra, csak így garantálható a rendszerek biztonsága.
A biztonsági rések többsége mind a három generációt érintik, vagyis mint a Naples, mind a Rome, mind pedig a Milan sorozat tagjai sebezhetőek bizonyos mértékben – a pontos képet az AMD weboldalán található táblázat mutatja meg, ami lentebb is látható. Ugyanezen a linken találhatóak a sebezhetőségek rövid leírásai, illetve az is, hogy mekkora veszélyt jelentenek – lényegében közepes és magas kockázatú sérülékenységekről van szó.
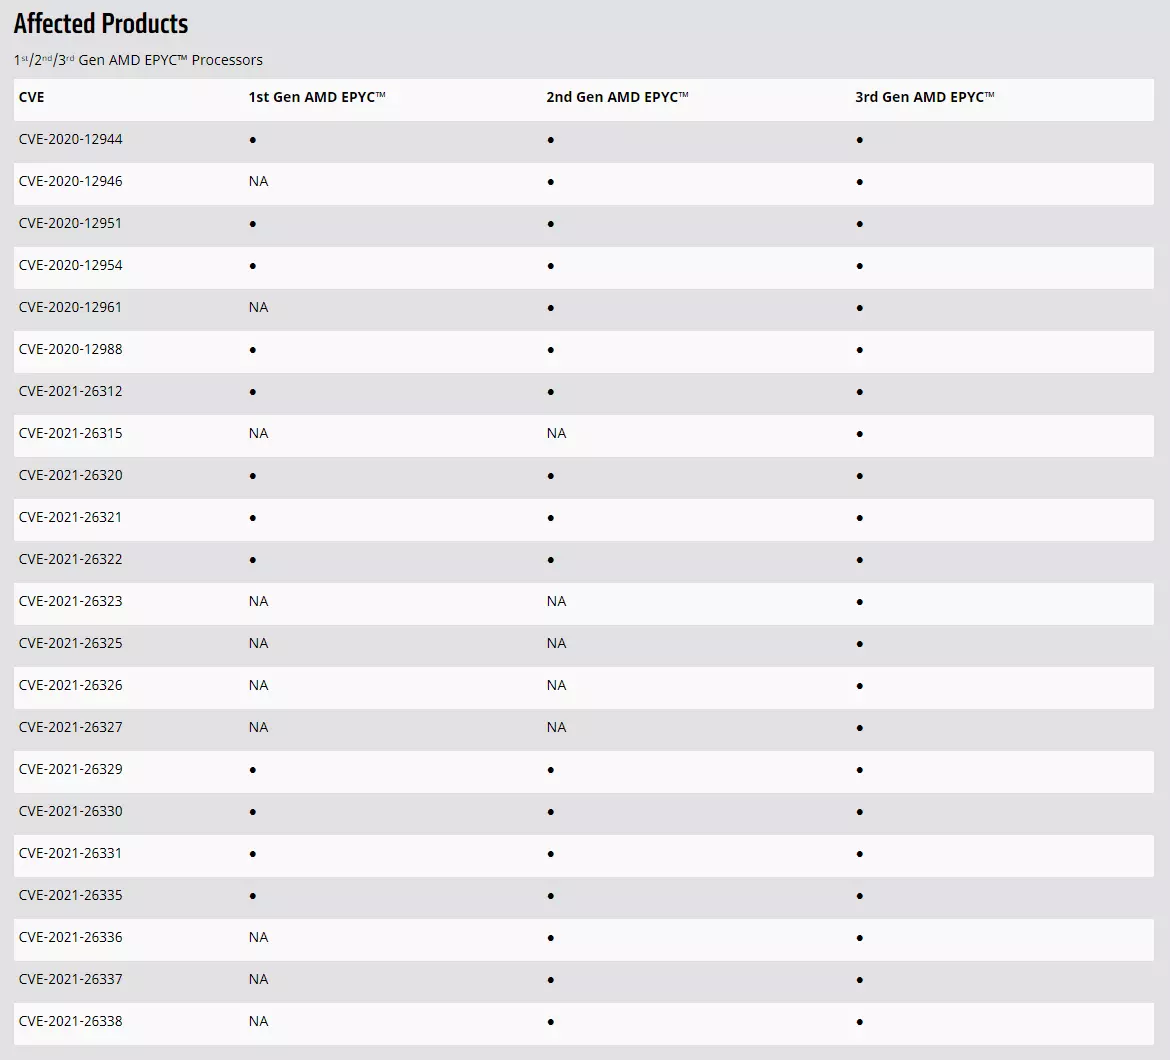
Az AMD AGESA frissítések formájában tálalta a javításokat, amelyek az AMD Platform Security Processor (PSP), az AMD System Management Unit (SMU), illetve az AMD Secure Encrypted Virtualization (SEV) modulokban, valamint egyéb platformkomponensekben találhatóak. A vállalat számos partnerrel együttműködve végzett biztonsági felülvizsgálatokat az említett platformok esetében, a folyamatban pedig a Google, a Microsoft és az Oracle csapata segített.
Annak érdekében, hogy az adott szerverek biztonságosan működhessenek és a biztonsági rések befoltozásra kerüljenek, az alábbi AGESA firmware verzióknak kell rajtuk lenniük:
- NaplesPI-SP3_1.0.0.G
- RomePI-SP3_1.0.0.C
- MilanPI-SP3_1.0.0.4