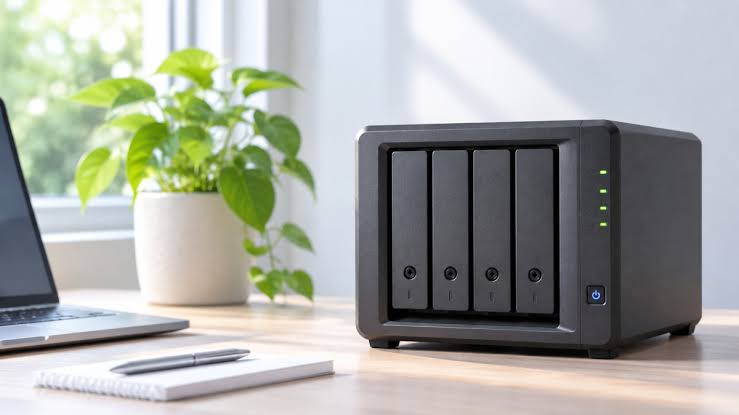

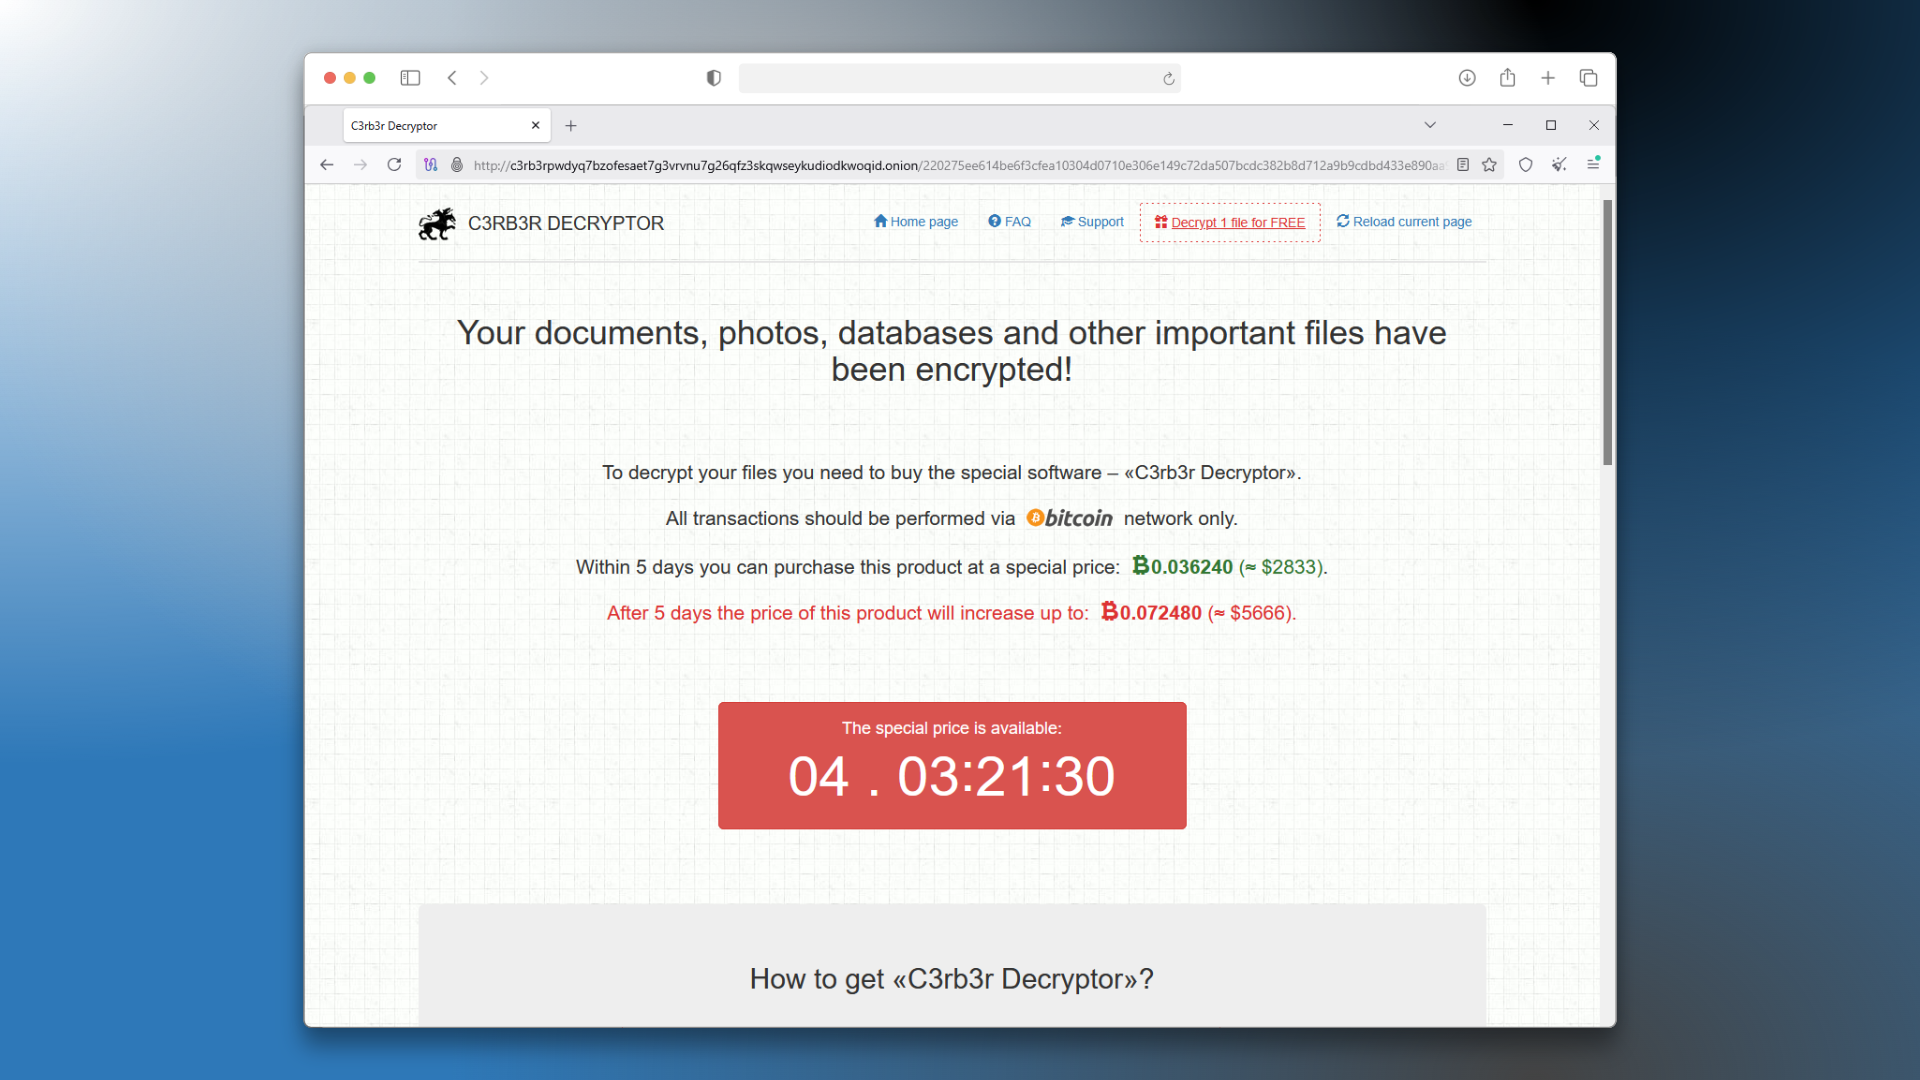
A Synology hálózati adattárolóit éppen zsarolóvírussal támadják a kiberbűnözők, amire a kínai Qihoo 360 Internet Security Center biztonságtechnikai kutatói hívták fel a figyelmet. A támadáshoz a C3RB3R zsarolóvírust használják, amit korábban már számos alkalommal bevetettek különböző gyártók hálózati adattárolóival szemben.
A zsarolóvírus működése során a NAS-on tárolt fájlok adattitkosításon esnek át és a .L0CK3D kiterjesztést kapják, majd a kiberbűnözők váltságdíjért cserébe azt ígérik, az adattitkosítás feloldásához szükséges kulcsot a pórul járt felhasználó rendelkezésére bocsátják, ám nincs rá garancia, hogy fizetés után tényleg visszakapjuk fájljainkat, így érdemesebb inkább a megelőzésre koncentrálni, azaz feltétlenül érdemes frissen tartani a DSM operációs rendszert, amihez rendszeresen érkeznek javítások.
A zsarolóvírus kifinomultan működik, ténykedése során „odafigyel” arra, hogy az adattitkosítást csak olyan fájlokra alkalmazza, amelyek hiánya nem kényszeríti térdre a rendszert, így a SYS, a BAT, a DLL, az EXE, az LNK, a MOD, az MSI, illetve a SYS kiterjesztéssel ellátott fájlokat nem bántja, valamint 27 olyan könyvtárat is érintetlenül hagy, amelyek szükségesek a rendszer működéséhez. A zsarolóvírus természetesen nem csak hálózati adattárolókat, hanem egyéb konfigurációkat is képes megcélozni, ezért működik kellően szofisztikáltan.
Az aktuális támadási hullám keretén belül egy 2024 decemberében befoltozott sebezhetőségre koncentrálnak a kiberbűnözők, azt, hogy pontosan melyikre, nem árulta el a gyártó, csak annyit közöltek, mindenképpen frissíteni kell a potenciálisan érintett hálózati adattárolók szoftverét.
Az érintett és a biztonságos verziók:
- DSM 7.2.2 - Frissítés a 7.2.2-72806-1-es vagy újabb verzióra
- DSM 7.2.1 - Frissítés a 7.2.1-69057-6-os vagy újabb verzióra
- DSM 7.2 - Frissítés a 7.2-64570-4-es vagy újabb verzióra
- DSM 7.1 - Frissítés a 7.1.1-42962-7-es vagy újabb verzióra
- DSM 6.2 - Frissítés a 6.2.4-25556-8-as vagy újabb verzióra
A kínai biztonságtechnikai kutatók szerint a C3RB3R két másik sebezhetőséget is támad, amelyekre idén szeptemberben érkezett frissítés, vagyis a közelmúltban kiadott frissítéseket is haladéktalanul telepíteni kell minden Synology hálózati adattárolóra. Érdemes gondoskodni a fontos fájlok folyamatos biztonsági mentéséről is, a legértékesebb, pótolhatatlan tartalmakról feltétlenül érdemes offline mentést is készíteni, ami lehetőleg fizikailag is több helyen, többféle adattárolón foglal helyet.
Ezt a gyakorlatot nemcsak a Synology hálózati adattárolóinál, hanem minden egyéb esetben is érdemes beiktatni a mindennapokba, a zsarolóvírusok terjesztői ugyanis már AI ügynököket is bevethetnek a siker érdekében, amelyeken keresztül akár új, hivatalosan még fel sem fedezett, az AI ügynök által talált nulladik napi sérülékenységeket is támadhatnak.