Népszerű kijelentés, hogy „a Mac konfigurációkat nem bántják a vírusok és az egyéb rosszindulatú kódok, ilyesmitől csak azoknak a PC-seknek kell félniük, akik Windows-t használnak”. Hogy ez a kijelentés mennyire nincs így, azt mi sem bizonyítja jobban, mint az a tény, hogy eddig nagyjából 600 000 Mac konfigurációt fertőzött meg egy JavaScript alapú trójai program.
Galéria megnyitása

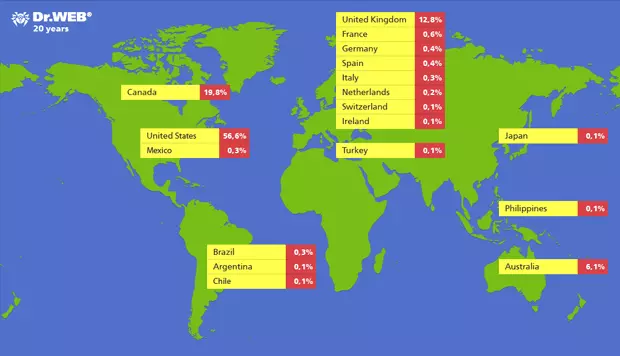
A neves orosz biztonságtechnikai cég, a Dr. Web tegnap adta hírül, hogy a Mac-eseknek van némi félnivalójuk, ugyanis egy új trójai vadászik rájuk, ami elég gyorsan terjed. A szóban forgó trójai a BackDoor.Flashback.39 nevet kapta és webböngészőn keresztül lehet begyűjteni, méghozzá úgy, hogy egy fertőzött weboldalról a felhasználót a rendszer egy hamis weboldalra irányítja, ahol egy JavaScript kód lefutása után az adott konfigurációra kerül a trójai. A kártékony kód egy Java-applet formájában fertőz. Ahogy az a fenti térképen is látszik, főleg az angol nyelvet használó térségekben terjed hatékonyabban a trójai: a legkomolyabb veszély az Amerikai Egyesült Államokat érinti, de Kanada és az Egyesült Királyság is dobogós ebben a tekintetben. A kártékony kód sikeres fertőzés esetén a webböngészőben megjelenő egyes weboldalak tartalmát módosítja.

Természetesen a macesek nem maradnak segítség nélkül. Az Apple már a Software update rendszeren keresztül elérhetővé tett egy automatikus frissítést, ami orvosolja a problémát. Az F-Secure arra is módot ad, hogy a macesek ellenőrizzék, fertőzött-e a rendszerük, és ha igen, akkor a weboldalon található információk alapján megszabadulhatnak a kellemetlen "látogatótól".

Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

24 hozzászólás

A komment írásához előbb jelentkezz be!
LechooEdy
LechooEdy
2012. ápr. 7. 10:48
#20

Ajajajajajjj... A méregdrága Mac-es gépeknek baja tud esni, szegények... Annyira "sajnálom".

jozsefm
jozsefm
2012. ápr. 7. 11:20

Lehet az elindítók is így voltak vele!:D

_DiEGO_
_DiEGO_
2012. ápr. 6. 21:50
#19

lackoo1111 - 2012-04-06 16:07:1517

Debreceni mekit nem merik bántani

Azt sem tudják , hogy hol van .

Majd megismerik a Debreceni Mekit , ha kiküldjük hozzájuk a Debreceni Lokit :P

aAron_
aAron_
2012. ápr. 6. 20:18
#18

Asagrim: szerinted a 600e kicsi szám? :D na ez ezért került be a hírek közé

Balucsek
Balucsek
2012. ápr. 6. 19:19
#17

Fzoltan: valószínűleg a támadások területekre osztott %-os arányát mutatja nem pedig azt, hogy pl.: az amerikában lévő gépek közül mennyi fertőzött. Szóval valószínűleg az ő 56,6%-os eredményük a MAC buz... ŐŐ akarom mondani fanságukkal függ össze. Azaz lehet, hogy mindenhol kb a gépek 1%-a fertőzött, de mivel a MAC-ek 56%-a az amcsiknál van így ők vezetnek...

Asagrim
Asagrim
2012. ápr. 6. 17:47
#16

"Népszerű kijelentés, hogy „a Mac konfigurációkat nem bántják a vírusok és az egyéb rosszindulatú kódok, ilyesmitől csak azoknak a PC-seknek kell félniük, akik Windows-t használnak”. Hogy ez a kijelentés mennyire nincs így, azt mi sem bizonyítja jobban, mint az a tény, hogy eddig nagyjából 600 000 Mac konfigurációt fertőzött meg egy JavaScript alapú trójai program."

Hogy ez mennyire így van, azt mi sem bizonyítja jobban, mint az a tény, hogy egy-egy alkalmanként felbukkanó vírusnak hírértéke van. :P

Hyppo
Hyppo
2012. ápr. 6. 16:50
#15

A cikkhez egy laza komment: így jártak xD

lackoo1111
lackoo1111
2012. ápr. 6. 16:07
#14

Debreceni mekit nem merik bántani

Azt sem tudják , hogy hol van .

stranger
stranger
2012. ápr. 6. 16:15

Attól még bánthatják... :D

stranger
stranger
2012. ápr. 6. 15:43
#13

Amerikában minden gyorsabban terjed, mert sok az idióta.

Debreceni mekit nem merik bántani. :D

Sipikee
Sipikee
2012. ápr. 6. 15:22
#12

A Debreceni MacDonald's-ot remélem nem érinti a fertőzés :| :D

Fzoltan
Fzoltan
2012. ápr. 6. 14:40
#11

potkeny: Nem kell paranoiásnak lenni és mindentől félni. Majd pont a Te levelezésedre lesznek kíváncsiak az x millió internetező közül, hogy majd ~20 év után, amikor vezető pozícióba kerülsz, a fejedhez vágják, hogy azt mondtad a barátodnak, hogy milyen jó a Krisztike hátsója...

Aki pedig ezek ellenére is fél a következményektől, az ne beszélgessen "komoly" dolgokról interneten. Vicces, hogy amíg mindenki paranoiától szenved, fészbuksin mennyi mindent megosztanak az emberek, kezdve a később esetleg(?!) kínos fényképektől az "ez a tanár hülye" kifejezésen keresztül sokmindenig.

potkeny
potkeny
2012. ápr. 6. 14:58

Ez már kezd nagyon off lenni, de:

Nem a levelezésem féltem, az csak reagálás volt mikej95 hsz.-ére.

Én a neten bejövő vírusokról kérdeztem, amik szépen tönkre tudják tenni gépet/nekem fontos jelszavakat tudnak ellopni (lehet, hogy valakinek egy játék acc.-ja nem az, de 2-3k óra után már nem szívesen veszti el az ember..^^), az ezek elleni védekezés érdekelt inkább ^^

[És mint mondtam, nincs FB-m, tehát nem osztok meg ott semmit, tehát nem is tudnak rólam infót szerezni.. Legalábbis amíg rajtam múlik, hisz ismerősök azt tesznek fel, amit akarnak...]

Fzoltan
Fzoltan
2012. ápr. 6. 14:33
#10

Eléggé ellenséges vagyok az amerikaiakkal: azért érdekes, hogy amíg a Mac-ek több, mint fele fertőzött az USA-ban, addig a két másik nagy angol nyelvterületen, Ausztráliában csak 6,1% és Nagy-Britanniában is csak 12,8%... Vajon ez összefüggésben áll a szellemi színvonallal?!

Fzoltan
Fzoltan
2012. ápr. 6. 14:23
#9

Ebből is látszik, hogy mekkora hiba, hogy ha a Microsoft kijavít egy hibát, kidob egy Hotfix-et, azt rendesen kirészletezi a honlapján (legalábbis így volt még kb. 2 éve...). Szinte mindent leírnak, ami csak kell. Innentől kezdve csak a Microsoft honlapját kell figyelni, hogy mikor jönnek ki Hotfixek és az azok által befoltozott hibákra kell vírusokat írni, hiszen - ahogy látjuk - hónapok után is csak a felhasználok kis részéhez jut el a frissítés! Nem kell keresni a gyenge pontot, a Hotfix megmondja!

Törölt felhasználó
Törölt felhasználó
2012. ápr. 6. 14:05
#8

potkeny: Nem az a kérdés, hogy meg tudod védeni-e magad a hackerektől!

Jobb kérdés, hogy meg tudod-e védeni a magánéleted a netszolgáltatótól, a Google, a Facebook, az Apple és egyéb csoportok mesterkedéseitől mesterkedéseitől?

Ha kicsit is paranoiás vagy, akkor inkább ezek miatt aggódj.

potkeny
potkeny
2012. ápr. 6. 14:28

Nincs facebókom/G+-om, Gmail csak akkor bejelentkezve, amikor megnézem leveleim (ráadásul az chrome-ban van nyitva, mert azt jobban szereti..), nem ugyanaz a yt accal, Apple-nek semmi köze hozzám, tekintve, hogy nincs termékem tőlük. Szerintem ezek miatt már nem kell aggódnom :D

potkeny
potkeny
2012. ápr. 6. 13:54
#7

Nem igazán értek a témához, ezért megkérdem:

A NoScript (FF-ben) és hasonlók mennyire tudnak védelmet biztosítani ezek ellen?

Nem számítva az emberi hülyeséget, mert az más kérdés..^^

Egy paranoiás netező

prohlep
prohlep
2012. ápr. 6. 13:48
#6

Nem ertheto a web bongeszes koruli szabvanyok kialakitasi strategiaja.

Mintha szandekosan a hibak lehetosegeit akarnak biztositani.

Cikk es hozzaszolasok: JavaScript, Java-applet, Microsoft AutoPlay / AutoRun, Oracle Sun Java kliens, Adobe Acrobat PDF-olvasó, ...

Miert is kell a napi hirek elolvasasahoz, egyszeru forum hozaszolasokhoz, letoltesekhez es feltoltesekhez tobb, mint HTML 2.0? Na jo, esetleg HTML 3.2, ha nagyon kenyelmesek akarunk lenni.

Miert nincs valoban read-only verzioja a fentebb felsorolt veszelyes technologiaknak?

Itt read-only alatt olyasmit ertek, mint unix eseten a restricted shell: gumiszoba, duhongo, ahol mindegy hogy mit csinal a web oldalrol jovo informacio, mert elvben semmi eselye barmit is tonkretenni, legfeljebb ertelmetlenseget latunk a kepernyon, de SEMMI TOBB!

_DiEGO_
_DiEGO_
2012. ápr. 6. 13:27
#5

Na akkor ha már vírusos infók :P

Mindent kihasználnak, amit tiltanunk illenene

Az e-banki botnet új áldozatai közé tartoznak a böngésző alapú játékok kedvelői: a Kaspersky Lab kutatói 2012. március 21-én többek között a "MosWar" nevű orosz online játékkal foglalkozó radio-moswar.ru weboldal feltörését is észlelték. A hackerek itt olyan kódot helyeztek el, amely rejtve átirányította a webezőket egy, a dyndns.tv rendszerben regisztrált oldalra - ez az egyszerű és takarékos trükk tipikus kártevő-terjesztő taktika. Innen többszöri, a DynDNS rendszeren belüli átirányítás után az áldozatok a traffbiz.ru webhelyre kerültek - amely csak látszólag tisztességes webforgalom-felvásárló cég, mert a Kaspersky víruslabor megfigyelése szerint a portál üzemeltetői leginkább a kártevő-terjesztésben érdekelt kiberbűnözők kiszolgálására szakosodtak.

Az idáig eljutó számítógépek tovább billentenek egy fertőzés-számlálót, majd újabb két rejtett átirányítás hatása alá kerülnek: a [...].info és a [...].dyndns.tv domének alatt található támadókódok az Oracle Sun Java kliens és az Adobe Acrobat PDF-olvasó program sebezhető, még nem frissített változatait igyekeznek feltörni a CVE-2011-3544, illetve a CVE-2010-0188 jelzésű szoftverhibák kihasználásával.

A jelszó? Igen, jöhet!

Ha a fertőzésnek a biztonsági réseken át sikerült bejutnia a rendszerbe, akkor az áldozat számítógépe a Carberp.epl/epm botnet részévé válik és a hackerek további parancsaira vár - amelyeket a csak néhány nappal ezelőtt létesített [...]case-now.com, [...]ltd.info, [...]owfood-cord.com és [...]ssunrise.com kártékony webcímek közvetítenek a zombi PC-k számára.

A bűnözők utasításai jelenleg a Citigroup és a Raiffeisen bankok, illetve a BSS Automated Banking szolgáltatás weboldalainak lehallgatására állítják be a kártevőt - de az áldozatok gépeire ezen kívül még a hírhedt BlackHole exploit-csomag és annak közvetítésével az Agent.acne trójai is feltelepül.

Novver
Novver
2012. ápr. 6. 13:15
#4

Simpsons - Nelson > Ha-ha!

Törölt felhasználó
Törölt felhasználó
2012. ápr. 6. 13:12
#3

A Sophos antivírus cég labornaplója szerint a brit kutatók 2008. november 21-én találkoztak először a hamarosan nagy karriert befutott, Downadup avagy Kido néven is ismert Conficker kártevővel. A bináris elemzés gyorsan kiderítette, hogy az ártó kód a minden Windows rendszerben megtalálható Server Service szolgáltatás egyik puffer-túlcsordulás típusú hibáját használja ki a hálózaton keresztüli terjedéshez.

Ezt az MS08-067 jelzésű súlyos biztonsági rést a Microsoft cég már 2008. október 23-án kijavította egy soron kívüli frissítéssel - de sajnos a féreg megjelenése előtt a foltozásra rendelkezésre álló egy hónap, sőt a 2009. tavaszáig eltelt még negyedév sem volt elég a felhasználók jelentős része (akár 30%-a) számára, hogy javításokkal vértezzék fel a számítógépüket.

A helyzet még súlyosabbá vált, miután a Conficker 2009. januárjában megkezdte az USB memória-kulcsokon és cserélhető perifériákon keresztüli agresszív, Autorun alapú terjedését. A Microsoft ezért 2009. februárjában a KB 967940 jelzésű frissítéssel korlátozta az USB perifériákról történő automatikus futtatást a Windows-ban - a sajtó pedig cikkezni kezdett az április 1-én aktivizálódó fenyegetésről, a számítógépeket "túszul ejtő" Conficker fertőzésről.

A pánik nem volt teljesen alaptalan, mivel a hálózati féreg típusú kártevő valóban rengeteg számítógépet ért el világszerte: egy korábbi becslés 9 millióra, a Sophos mostani közlése viszont már 11 millióra teszi a Conficker-nek eddig áldozatul esett PC-k összlétszámát.

A férgek milliói velünk élnek

Meglepő módon a Kido-fertőzések egy jelentős része még aktív. A Sophos saját hálózati felhő (Cloud) technológiájú webfarmja tavaly 1 millió egyedi számítógéptől érkező, 4 millió riasztást jegyzett fel e témában. A helyzet idén mérsékelten javult: a Conficker ellen küzdő CWG munkacsoport az IP-címek összeszámlálásakor azt találta, hogy jelenleg mintegy 3,25 millió fertőzött gép van a neten és ez kedvezőbb a tavaly decemberi 5 milliós értéknél.

A Sophos rangidős kanadai víruskutatója, Chester Wisniewski úgy látja, hogy a Conficker tartós "sikerének" titka az odafigyelés hiánya. Manapság túl sok szó esik a megtévesztés alapú, a fertőzéshez emberi közreműködést is igénylő "social engineering" jellegű kártevőkről - miközben egyes szakemberek lekicsinylően beszélnek a szoftver-biztonsági javítófoltok rendszeres telepítésével elérhető fertőzés-állóságról.

Az újfajta trójai programok persze veszélyes fenyegetést jelentenek, de a felhasználók már akár háromféle Windows javítás - a Conficker, a Stuxnet (CpLink) és a Microsoft AutoPlay / AutoRun rés elhárítására kiadott foltok - telepítésével sokat tehetnének az IT-biztonságot veszélyeztető hagyományosabb, féreg és vírus jellegű fenyegetések elhárítása érdekében!

_DiEGO_
_DiEGO_
2012. ápr. 6. 13:00
#2

Az orosz Dr. Web antivírus cég mérései szerint mostanára akár 560-600 ezer Apple Mac OSX számítógépet is megfertőzhetett a Flashback trójai botnet egyik új, a múlt héten felbukkant változata - amely a Skype netes telefon-alkalmazásból és a webböngészőkből kilopja a felhasználók jelszavait, személyes adatait.

jozsefm
jozsefm
2012. ápr. 6. 12:51
#1

Lesz beszédtéma a klubban..:D

Vissza az oldal tetejére