




Folyamatosan azon dolgozik a Google, hogy a megfelelő biztonságról gondoskodjon. A felhasználók személyes adataira általában a gyenge jelszavak jelentik a legnagyobb veszélyt, és éppen ezért a jelszavak terén már több jó lehetőséget is biztosít a vállalat, és most ismét ezen a fronton vezetett be egy újítást.
A Chrome böngészőnek nagyon hosszú ideje van önálló jelszókezelője, ez képes arra, hogy a regisztrációk során felkínál magától generált biztonságos jelszavakat, amiket el is ment az adatbázisába, és adott esetben hozzáfűzi az emberek felhasználói fiókjához. Ezt használva mindenhol egyszerűen és biztonságosan lehet belépni, hiszen a rendszer mindenhol automatikusan ki fogja tölteni a jelszómezőt, itt már gyakorlatilag nem is kell foglalkoznia az eszköztulajdonosoknak a jelszavak kezelésével.
A Google által felkínált biztonságos jelszavak használatával minden oldalon, tehát minden fióknál különbözőek lesznek a belépési adatok. És mivel nincs sehol egy azonos jelszó és e-mail vagy azonosító páros, nem kell attól tartani, hogy ha egy helyen valahogy hozzájutnak illetéktelenek a jelszóhoz, azt máshol is fel tudják használni. De a Google által generált kódokat egyébként meglehetősen nehéz megfejteni.
Viszont sokan inkább saját jelszavakat használnak, és ha így van, akkor ezeket több fióknál is alkalmazzák általában. Az ilyen belépési azonosítók javarészt nem olyan biztonságosak, amennyiben pedig megszerzik őket, akkor számos területhez nyerhetnek azzal hozzáférést. Azt mondanunk sem kell, hogy ez nagyon komoly adatvédelmi kockázatot hordoz magában. Szerencsére vannak már olyan megbízható források, ahol a feltört, lopott fiókokat lehet beazonosítani, és ezeket kihasználva az emberek értesülhetnek arról, ha a jelszavuk rossz kezekbe kerül.
De mi van azokkal, akik nem foglalkoznak ezzel olyan szinten, hogy manuálisan ellenőrizgessék, hogy nem-e feltörték a fiókjukat? Nos, nekik szól a Google új szolgáltatása, ami képes automatikusan ellenőrizni az elmentett jelszavakat olyan adatbázisból, ami segíthet kideríteni, ha valamilyen módon veszélyeztetett egy jelszó. Ha valahol felbukkan a felhasználó belépési azonosítója, akkor a rendszer azonnal értesítést fog küldeni, hogy erről rögtön tudomást szerezzen a mobil tulajdonosa.
A Google Chrome képes lesz azonnali megoldási lehetőséget is biztosítani. Egyetlen érintéssel át tudja irányítani az embert arra a felületre, ahol az ellopott és nyilvánosságra került jelszavát le tudja cserélni. És persze fel is ajánl a rendszer egy biztonságos jelszót magától, amit elfogadhat az ember, de persze választhat egy újabb saját kódot is a régi helyett.
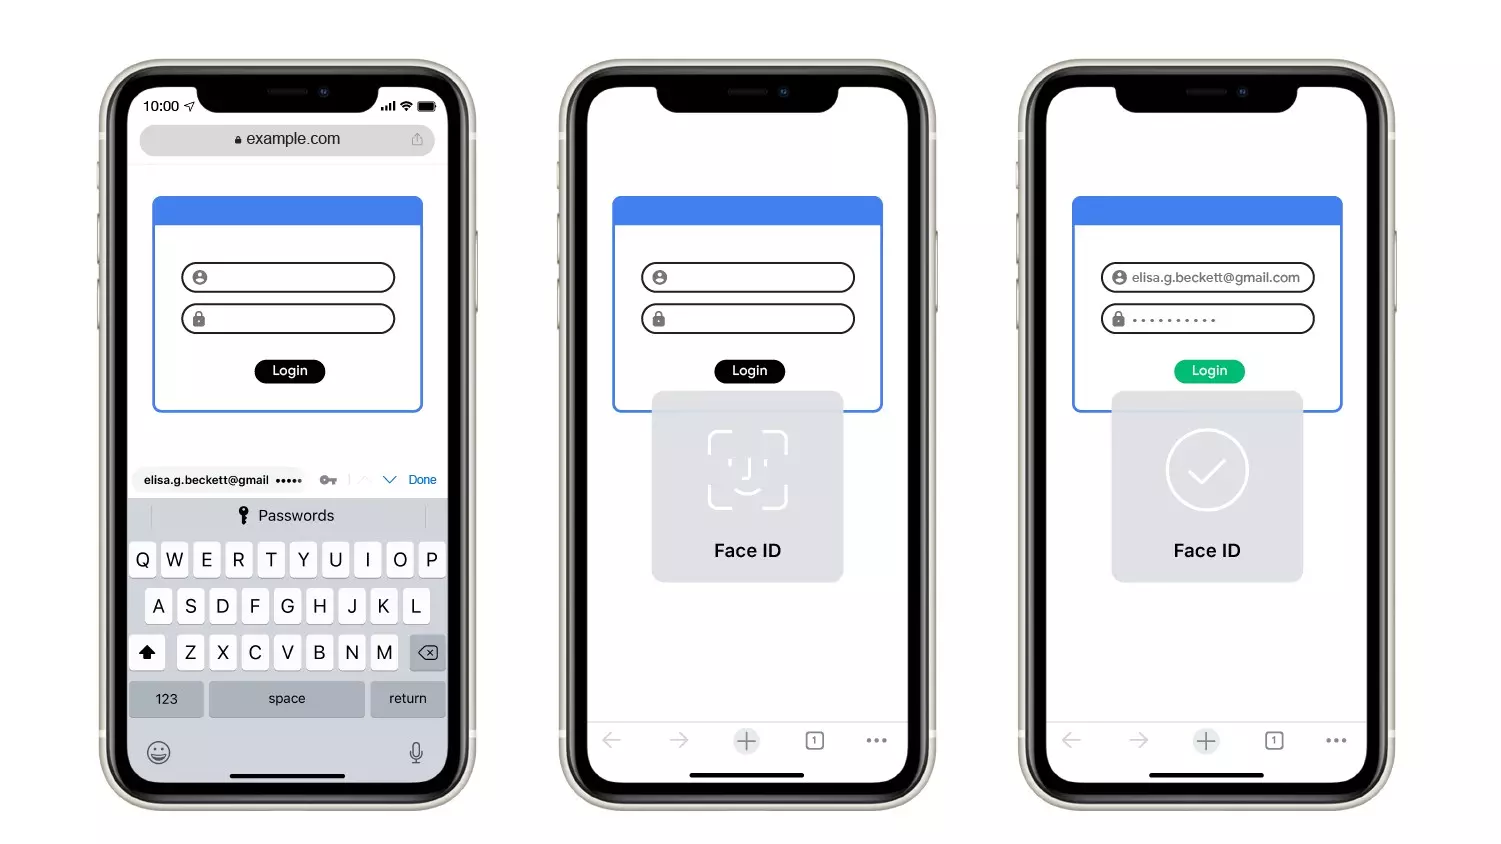
A jelszavak biztonságának az ellenőrzését a Google Chrome iOS és Android rendszerű okostelefonokon is támogatja ezentúl. És már platformtól függetlenül elérhető az automatikus kitöltés biometrikus azonosításhoz kötése. Ez azt jelenti, hogy illetéktelenek nem tudnak majd belépni a szolgáltatásokba, hiába van elmentve a jelszó. Kell a kitöltéshez egy arcfelismerés vagy ujjlenyomatos azonosítás.
Az újítások a következő napokban fognak elérhetővé válni a felhasználóknak mindkét nagy platform esetében. A Google Chrome-ot érdemes frissíteni is ahhoz, hogy a biztonság a legmagasabb szintű legyen.