




Az év elején a Strava alkalmazása azzal került fel a híroldalak hasábjaira, hogy egy olyan térképet alkotott, amin látni lehetett, hogy hol használják az applikációt az emberek, és bár ez elsőre talán ártatlan információnak tűnt, bizonyos esetekben nagyon komoly biztonsági problémákat vetett fel, például ki lehetett következtetni, hogy a háborús területeken pontosan hol vannak a katonai táborok. A Strava hamar leállította a szolgáltatását, de a jelek szerint nem mindenki tanult a példájából, most ugyanis a Polar ugyanebben a kőben ütötte meg a bokáját. Ráadásul az aktuális eset még súlyosabb.
A Polarnak a Flow mobilos alkalmazása, illetve annak is az Explore szolgáltatása a mostani biztonsági probléma forrása. A De Correspondent holland lap és a Bellingcat közösen mutatott rá arra, hogy a Polar Flow felhasználók különösen nagy veszélynek lehetnek kitéve akkor, ha nem megfelelő odafigyeléssel kezelik az adataikat, sőt mi több, bizonyos esetekben még az elővigyázatosság sem elegendő.
Az átfogó jelentés alapján legalább 6460 olyan felhasználója van a Polar Flow-nak, akinek az esetében nemcsak, hogy azt lehetett megállapítani, hogy valamilyen titkos létesítmény vagy érzékeny terület közelében dolgoznak, hanem még a pontos nevüket is.
Innentől pedig már végképp nem kell sok ahhoz, hogy adott esetben valaki tényleg veszélybe kerüljön. A kutatás eredményeként 200 érzékeny létesítményt sikerült találni világszerte 69 országban, és ezek között vannak olyan helyek is, amelyek nukleáris fegyverekkel vagy titkos hírszerző ügynökségekkel kapcsolatosak.
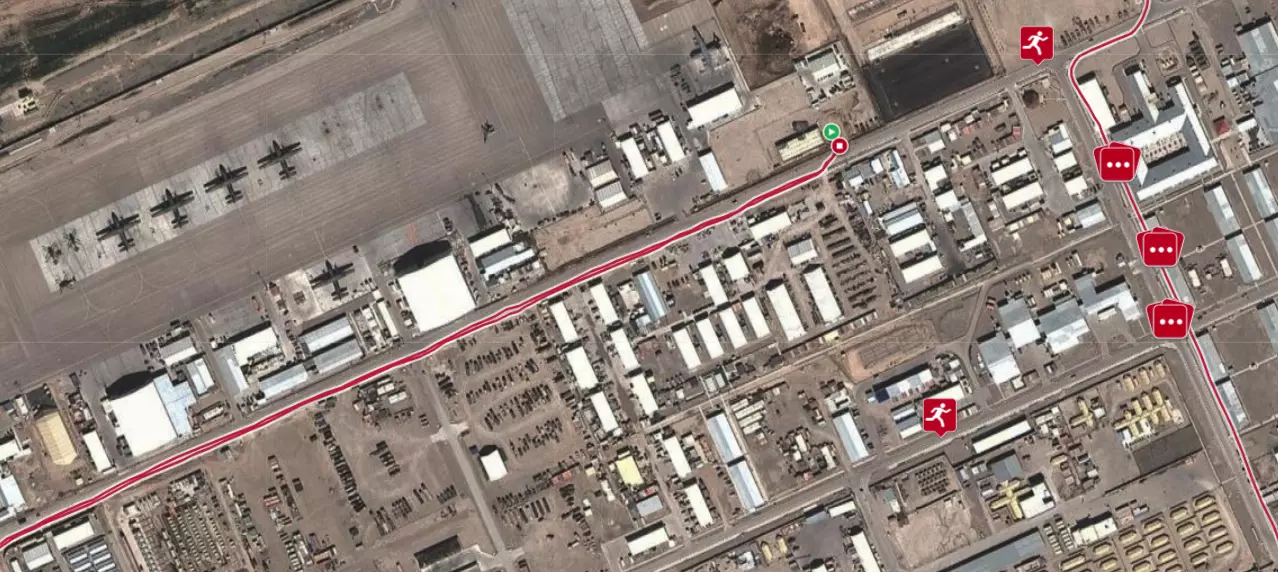
A Bellingcat és a De Correspondent beszámolója szerint a legaggasztóbb az Explore esetében, hogy ez nemcsak megmutatja, hogy hol végeznek aktivitást az emberek, hanem konkrét profilokhoz köti a mérési adatokat. És sok felhasználó a saját nevét vagy egyértelmű becenevet ad meg, esetenként pedig még profilfotót is beállít. Katonai létesítményeknél pedig ezáltal például rendkívül egyszerűen be lehet azonosítani a katonákat. A rendszer alapvetően arra lett kitalálva, hogy a közösségi életet élénkítse a sportolók között, de közben a Polar valós veszélynek tette ki azokat az embereket, akik használták a Flow alkalmazást.
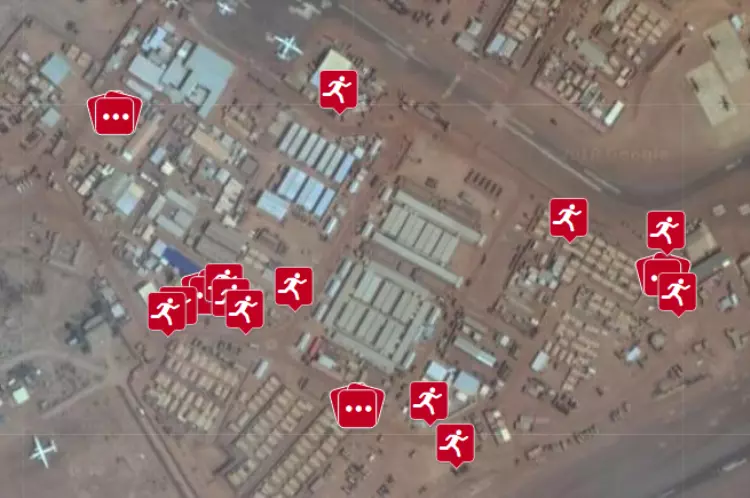
Az Explore adatbázisa 2014 óta épül, és minden gond nélkül lehet visszamenőleg is böngészni az aktivitásadatok között. Fontos azt is kiemelni, hogy van privát profilbeállítás a Polar Flow-ban, és ilyenkor elvileg nem osztja meg a program az információkat. Viszont arra is rámutatott a De Correspondent, hogy ez sem úgy működik, ahogy kellene neki, és azokról is lehet érzékeny információkat szerezni, akik ezt beállítják abban bízva, hogy így nem látják mások az aktivitásukat.
A Polar villámgyorsan reagált az ügyre, és hivatalos közleményt adott ki. A vállalat bocsánatot kér a jelentésben, és leszögezi, hogy mindennél fontosabbnak tartják a felhasználóik adatainak védelmét, most pedig minden megtesznek azért, hogy minél hamarabb megoldást találjanak a felmerült problémákra. A Polar azonnal leállította az Explore funkciót, de kiemeli, hogy ez csak átmeneti. A cég elmondása alapján az Explore nekik és a felhasználóiknak is nagyon fontos, mert rengeteg sportoló alkalmazza előszeretettel, éppen ezért a szakemberek most azon dolgoznak, hogy egy mindenki számára elfogadható működési mechanizmust dolgozzanak ki. A friss fejleményekkel kapcsolatban a vállalat a tervek szerint értesíteni fogja az összes Polar Flow felhasználót.