Nem sokkal a Galaxy S8 és Galaxy S8+ debütálását követően több olyan hír is szárnyra kapott, amelyek arról szóltak, hogy a Samsung új csúcsmodelljeinél használt arcfelismerős egészen egyszerűen átverhető. Csak egy elfogadható minőségű fotó kell a készülék tulajdonosáról, és máris szabad a pálya az illetéktelenek előtt.
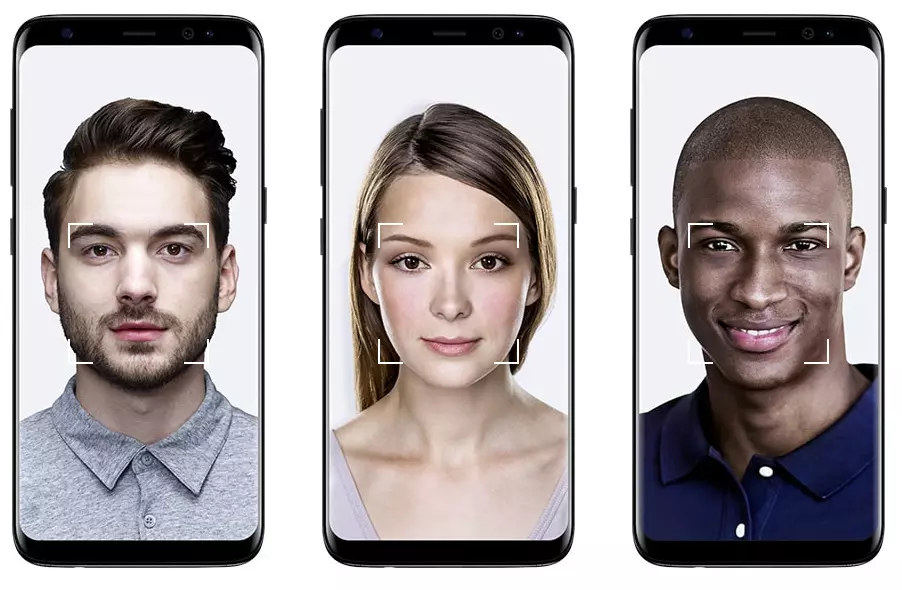
Mostanra több YouTube videó is tanúsíthatja, hogy a Samsung eléggé mellényúlt a legfrissebb arcfelismerő-algoritmusának a létrehozásakor, az ugyanis finoman szólva hagy némi kívánnivalót maga után. A dél-koreai alakulat többször hangsúlyozta, hogy a Galaxy S8 és a Galaxy S8+ páros a világ legbiztonságosabb okostelefonjai közé tartozik. Ezeket a készülékeket le lehet zárni jelszavakkal és jelkódokkal, valamint több rétegű biometrikus megoldásokkal is. Az eszköz képes ujjlenyomatot és szivárványhártyát (írisz) olvasni, valamint az arcokat is felismeri. Ez utóbbi lehetőség azonban sajnos nem teszi magasra a lécet a biztonság tekintetében, az arcfelismerő már-már aggasztóan könnyen átverhető lett.
A Samsung hivatalosan is állást foglalt a könnyedén becsapható arcfelismerő ügyében. A vállalat kihangsúlyozta, hogy milyen sokféle módja van annak, hogy a Galaxy S8 és S8+ felhasználói azonosítsák magukat egy-egy belépés alkalmával, de a dél-koreai alakulat is elismerte, hogy nem minden mód nyújt igazán magas biztonsági szintet. Az arcfelismerőről a cég is elmondta, hogy valóban nem túl jó, de éppen ezért nem is engedélyezett ilyen módon lezárni például a Samsung Pay rendszert vagy a titkosított mappákat, szóval igazán érzékeny adatokhoz nem nyújthat ez az opció hozzáférést. A Samsung javaslata szerint a lehető legjobb a biometrikus azonosítási formák közül az ujjlenyomat- vagy az íriszolvasás használata.
Arról egyelőre nem szólt a fáma, hogy javítás várható-e az arcfelismerés esetében. A jó hír, hogy a Galaxy S-széria zászlóshajói csak április végén kerülnek majd a felhasználók kezébe, szóval több hét áll a Samsung rendelkezésére, hogy esetleg megpróbáljon javítani a helyzeten.
Egyébként kicsit furcsa, hogy a Samsung ilyen problémával küszködik, ugyanis a vállalat évekkel ezelőtt, 2012-ben már megoldotta a könnyedén átverhető, arcvonások és szemek alapján működő biometrikus azonosítási lehetőség kérdését. A Google az Android 4.0 megjelenésekor vezette be az arcfelismeréssel működő azonosítást 2011-ben, de az a lehetőség hasonló gondba futott, mint a Galaxy S8 és Galaxy S8+, szóval elegendő volt egy fénykép is ahhoz, hogy feloldja valaki a képernyőzárat. Ez után egy évvel állt elő a Samsung azzal az ötlettel, hogy pislogni kellett ahhoz, hogy a hitelesítés működjön, és értelemszerűen ettől kezdve a fotós átverést nem ették meg az okostelefonok. Felmerül tehát a kérdés, hogy a Samsung hogyan feledkezett meg erről mostanra. Remélhetőleg a még a rajt előtt előáll a vállalat egy olyan frissítéssel, ami ha nem is pont a pislogás révén, de valahogy megoldást nyújt a nyilvánvaló biztonsági kockázatra.