




Emaileken keresztüli támadásra figyelmeztet a Nemzeti Kibervédelmi intézet, ami egy PDF-en keresztüli fertőzött docx támadást takar.
Mivel a felhasználók egyre tudatosabban és óvatosabban nyitnak meg idegen helyről származó fájlokat, ezért a kártevő készítők is új módszereket találnak ki arra vonatkozóan, hogyan lehet a támadást kivitelezni. Az NKI osztotta meg a HP Wolf Security által jelzett támadási formát, miszerint a PDF támadások még továbbra is veszélyt jelentenek.
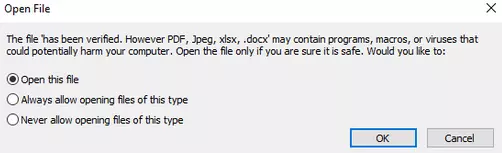
A támadás menete az, hogy emailben érkezik egy PDF fájl, az Adobe Reader pedig felkínálja a felhasználóknak, hogy a dokumentumban található docx fájlokat nyissa meg. Bár lehet gyanakodni ilyenkor, hogy valami turpisság van a háttérben, a dokumentumot úgy nevezik el, hogy „ellenőrzött”, így a megnyitás előtt úgy tűnhet, hogy az Adobe ellenőrizte a fájlt.
Ha a felhasználón ez átjut, akkor egy makró futhat le, ami a Snake Keyloggert töltheti le a gépünkre. A sebezhetőség korábban már javításra került, de sok gépet nem frissítenek kellő mértékben, így van esély arra, hogy horogra akadnak a felhasználók.