




ÖSSZEFOGÁS A JELSZAVAK HATÉKONY ÉS KÉNYELMES KIVÁLTÁSÁHOZ

A különböző nagy és neves technológiai cégek egymással karöltve azon dolgoznak, hogy a jelszavak helyett idővel újfajta, kényelmesebb és hatékonyabb felhasználó-azonosítási metódusokat használhassunk
Víg Ferenc (J.o.k.e.r)
2013. dec. 16. 10:01
Összefogás a jelszavak hatékony és kényelmes kiváltásához

A FIDO (Fast Identify Online, azaz gyors online azonosítás) Alliance névre keresztelt szövetségben számos neves iparági képviselő van, célja pedig az, hogy a partnerekkel együttműködve olyan szabványokat fejlesszen ki, amelyekkel csökkenthető a jelszóhasználat szükségessége, illetve növelhető a felhasználók kényelme és biztonsága.

A gyenge jelszó gyenge védelemhez vezet

Manapság rengeteg jelszót kell fejben tartani: jelszavakkal óvjuk különböző internetes felhasználói fiókjainkat, de okostelefonunkat és asztali számítógépünket is jelszavak védik a kíváncsi szemek elől. A statisztikák szerint ráadásul még mindig nagyon sokan használnak egyszerű, könnyen kitalálható jelszavakat, illetve az is előfordul, hogy ezt az egyszerű jelszót vetik be minden felhasználói fiók és eszköz védelmére, ami biztonságtechnikai szempontból nézve több, mint aggályos. A jelszó alapú védelem erőssége ugyanis függ a jelszó komplexitásától, és attól is, hány helyen vetjük be ugyanazt a kódsort. Persze tény, hogy a sok-sok különböző jelszó megjegyzése komoly feladat, főleg, ha még bizonyos időközönként meg is változtatjuk őket, ahogy a szakemberek tanácsolják.

Itt az ideje, hogy visszaszoruljon a jelszóhasználat

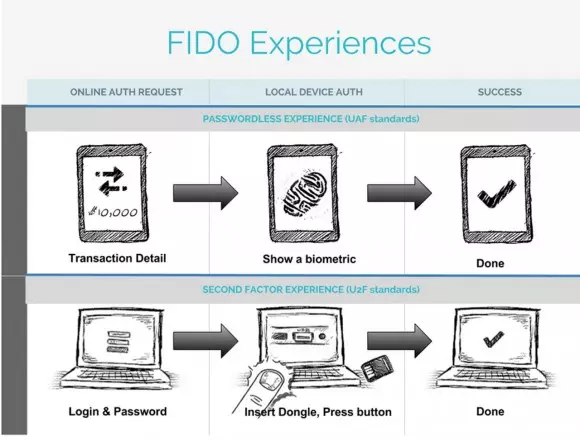
A FIDO Alliance pont azért jött létre, hogy ezen a területen végre változás következhessen be. A szövetség tagjai azon dolgoznak, hogy olyan új szabvány készüljön, amely gondoskodik a felhasználó gyors, biztonságos és kényelmes azonosításáról. Az azonosítás biztonságtechnikai eszközökkel, illetve különböző webböngésző bővítményekkel történhet, olyan eljárások alkalmazása mellett, amelyeket a technológiai vállalatok beépíthetnek termékeikbe.
Galéria megnyitása

A szövetség hisz benne, hogy az új, szabványosított azonosítási technológia kifejlesztésével a különböző azonosítási technológiák – például a PIN kódok és a biometrikus adatok, illetve a másodlagos azonosítási technológiák – közötti együttműködés javulni fog, és ezek az eljárások ezzel együtt fejlődni is fognak. A léc meglehetősen magasan van, ugyanis egyidejűleg kell gondoskodni arról, hogy az eljárás biztonságos legyen és a felhasználók könnyen, kényelmesen alkalmazhassák.

Sokan dolgoznak a kihívás megoldásán

A feladat megoldásán több neves nagyvállalat is dolgozik, amik között a Lenovo, a MasterCard és az Infineon egyaránt jelen van, sőt, a szövetségbe idén áprilisban már a Google is belépett. A legújabb tag aki a napokban csatlakozott, nem más, mint a Microsoft. A cég komoly szerepet vállalhat a jelszóhasználat visszaszorításában, hiszen a Microsoft készíti a világ legnépszerűbb PC-s operációs rendszerét, a Windows-t, de emellett a mobil eszközök szegmensében is jelen van – igaz, utóbbi területen jóval szerényebb piaci részesedéssel bír.

A FIDO Alliance szabványosított felhasználó-azonosítási technológiája első körben a webböngészőkben és a webes alkalmazásokban tűnhet majd fel, de a szövetség azt is tervezi, hogy az Android, iOS és Windows Phone alapú táblák, illetve okostelefonok számára is kifejleszt néhány hatékonyan és biztonságos alkalmazható felhasználó-azonosítási eljárást.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

22 hozzászólás

A komment írásához előbb jelentkezz be!
randor88
randor88
2013. dec. 17. 13:07
#15

En lastpass -t hasznalok, de a legtobb oldalon ugyanaz a jelszavam. A kifejezetten kenyes oldalakra google hitelesitot hasznalok az androidos telefonomon. Szerintem ez igy biztonsagos tud lenni. Persze tulzasokba is lehet esni.. de en nem fogok:)

kiskoller
kiskoller
2013. dec. 17. 13:27

Én egyáltalán nem ismerem a telefonokok OS-ét, így semmilyen kényes adatot nem merek rábízni. Nem tudom hogy működik, mennyire veszélyes, mire kell odafigyelni, stb.

budspencer
budspencer
2013. dec. 16. 23:08
#14

A biometria is számsort használ kulcsként, ami ugyanúgy ellopható, mint bármely bepötyögött jelszó. Sőt, ha ellopják a komplett ujjlenyomatot, akkor gyakorlatilag hiába változtat valaki ujjlenyomatból képzett jelszót, mert így már egy kisebb számú halmazból lehet feltörni a jelszót. A biztonság illúziója...

Ez inkább arról szól, hogy hozzájussanak az ujjlenyomatodhoz, a biztonságodra hivatkozva...

i2k010
i2k010
2013. dec. 16. 19:02
#13

@kiskoller: "Csak amikor 10 percenként kell autentikálnod magad, akkor a Keepass nem elég, túl sok időt elfecsérelsz a másolgatással."

A KeePass tud ám olyat is, hogy helyett beviszi a mezőkbe az adatokat.

A captch-kat kell egyedül neked beírni.

Pl. Path of Exile oldala...

prohlep
prohlep
2013. dec. 16. 16:16
#12

Infó-korszak újfajta kihívásaira újfajta bizonyítvány és diploma tartalmak:

érettségi: emlékezetből kezel 4 darab félévente megváltoztatott jelszót.

BSc/MSc: érettségi dózis 2-szerese/3-szorosa

PhD: tucat jelszó, amelyet a doktori védés alkalmával nem tud feltörni az állambiztonság

Balucsek
Balucsek
2013. dec. 16. 15:33
#11

Hát ha már bárhova le kell tárolni akkor már nem biztonságos. Inkább legyen 1 értelmes jelszó több helyen és csak fejben tárolva minthogy napi rendszerességgel menjen a jelszó cserélő link amit kitudja melyik szemfüles hacker csíp el, vagy hogy le legyen tárolva akárhol is. Ahol le van tárolva hogy az ember lássa azt ugye vissza lehet állítani, még ha időbe is telik. Ha meg valaki brouteforcolni akarja az csak feltűnik valahol, kivéve ha lenyúlják valahonnan a hashelt jelszavakat...

Jah és amúgy éljenek az okos telók és a mobilos bank appok, ahol egy helyen találkozhatunk a banki jelszóval és a belépéskor használt SMS-ben küldött kóddal!!! :D

kiskoller
kiskoller
2013. dec. 16. 23:21

Asagrim: Ez nyílván akkor működik, ha tudod a master jelszót, mert azzal titkosítja az opera a jelszavaidat, nem?

i2k010 Mondom hogy nincs mindig lehetőség az automatikus kitöltésre. Amikor 5-6 különböző felületen keresztül csatlakozol valahova örülsz, hogy a billentyűzetet nem laggol be, sokszor még a vágólap sem feltétlen működik.

Emellett a Keepassal az a bajom, hogy még minimalizálva is blokkol egy csomó gomb lenyomásában, pl az "ä" sose működik nekem ha fut a háttérben.

kiskoller
kiskoller
2013. dec. 16. 13:57
#10

Valaki közületek használ esetleg böngészőbe integrált pw-managert? Az Opera jelszó kezelője jónak tűnik, mennyire megbízhatóak ezek?

Asagrim
Asagrim
2013. dec. 16. 13:59

Annyira hogy freeware programmal kiolvasható.

http://www.nirsoft.net/utils/web_browser_password.html

SOHA ne jegyeztesd meg fontos jelszavadat böngészővel!

Asagrim
Asagrim
2013. dec. 16. 13:55
#9

Én attól kapok hülyét hogy nem bírom megjegyezni hol melyiket hol használom a fejben tartott jelszavaim közül. Na nálam erre van a KeePass, nem a jelszavakat tárolom benne, hanem pár szavas segítséget, hogy hol melyik jelszót használom az adott helyen.

Így:

  • nem vagyok kizárva x órára a harmadik próbálkozás után, mert elsőre tudom melyik kell

  • hiába szerzi meg akárki a KeePass jelszavamat, nem tud vele mit kezdeni

  • hiába szerzi meg akárki az egyik jelszavamat, még a KeePass adatbázisommal sem fogja tudni viszonyítási alapként használni a többi jelszóhoz

Gyakorlatilag így akár KeePass se kell nekem, nyugodtan ott lóghatna a monitoron egy cetlin a segítség, hogy hol milyen jelszót használok, csak egy szem post-it kicsit kevés lenne a teljes domain listához! :D

tomchee
tomchee
2013. dec. 16. 12:48
#8

djgeg

Köszönöm, h ennyire nyíltan közölted velem hozzá nem értésed, de az üzleti világban a biometrikus azonosítás már rég elteljedt. Az, hogy nálatok kisvállalkozásban, (vagy épp általános iskolai rendszergazda vagy, nem tudom), ez nem hétköznapi, még nem jelenti azt, h az üzleti világban, ahogy te írtad, ne lenne alap dolog egy biometrikus azonosítóval felszerelt laptop, vagy pendrive.

És akkor, most olvasd el még egyszer az előző hozzászólásomat, ami a cikkhez vágóan, ahogy én értelmeztem, a hétköznapi felhasználásról szól, nem pedig az üzleti szegmensről, és aztán ess a torkomnak APU ;)

ui.: Természetesen nem gondolom úgy, hogy ne lenne ez hasznos a kisvállalkozásokban, sőt... sokunk életét/munkáját könnyítené meg ott is :)

i2k010
i2k010
2013. dec. 16. 11:31
#7

Nekem nincs okostelefonom és nem is tervezem a vásárlását.

Tehát, számomra az "okos" appok ki vannak lőve - és emellett az ujjlenyomat-, retina-, és lehellet-, rendszám-, hajgahymaszámláló-, pislogás intervallummérő (szándékos túlzások!) megoldások is. Mindazok, amik handheld kütyükkel valósíthatók meg.

Én például tökéletesen elvagyok a jelszavaimmal. KeePass progi a megoldás.

A PIN-kódom fejből tudom (telefonhoz is, bankkártyához is, ahogy az e-mailcímeimhez is), s minden máshoz csak akkor férek hozzá, ha a PC előtt ülök - de nem is kell olyasmi, ami anélkül nem használható.

Hétköznapi felhasználó vagyok ugyanis.

kiskoller
kiskoller
2013. dec. 16. 11:40

Csak amikor 10 percenként kell autentikálnod magad, akkor a Keepass nem elég, túl sok időt elfecsérelsz a másolgatással.

DogTheDog
DogTheDog
2013. dec. 16. 10:55
#6

En osszesen hat jelszot hasznalok,ebbol ketto csak varians.Kepes vagyok oket megjegyezni,meg a 12 karakterest is.Ezzel szepen le is van fedve az online jelenletem.Erdekes modon emlekszek a legelso jelszavamra is,pedig az mar egy kisebb idoutazasnyi tavolsagban van.

nemlehet
nemlehet
2013. dec. 16. 10:55
#5

Amúgy jellemzően nem "törik" a jelszavakat, hanem a sok barom (erre nincs jobb szó) pl post iten kirakja a monitorra a munkahelyén, vagy felírja egy cetlire a tárcájában. Vagy rengeteg embert ismerek aki nem bírja megjegyezni a PIN kódját és ráírja a bankkártyára.... Aki ezeket az ordas nagy hibákat nem követi el szerintem kis eséllyel kerül bajba... Nekem is van 1 16 karakteres jelszavam mindenhova, azt próbálgatással elég nehéz kitalálni, brute force-al túl sokáig tart, és nem mondom el senkinek. Kifejezetten pénzügyi accounthoz meg némi kis-nagy betű változtatással használom így ha esetleg valaki meg is szerzi akkor is még izzadhat mire hozzá fér a számlámhoz. Szerintem egy hétköznapi embernek ennyi elég. De amúgy valami gyors és biztonságos módszert szívesen használnék.

Törölt felhasználó
Törölt felhasználó
2013. dec. 16. 10:52
#4

tomchee

Ha lövésed sincs, hogy pl az üzleti világban egy átlag dolgozónak kell tudnia 4-5 jelszót, vagy van, hogy 10-15+ ot is... Akkor töknek hozzászólni hülyeséget.

Személy szerint infósként csak ami lényeges az 10 jelszó/felhasználónév... Minden nap bepötyögnöm őket legalább 3x... Még se tudom megjegyezni mind... (Főleg a sajátjaim mellé...) Leírva, emailben tárolva vagy akár pw mannagerben meg kockázati tényező!

Te vagy inkább az a user a hozzászólásod alapján akinek semmi haszna... mert csak talán facebook jelszavad van.

kiskoller
kiskoller
2013. dec. 16. 12:19

Jaja, jó lenne ha nálunk is ilyesmi lenne.

Az baj az, hogy sokszor 5-6 virtualizációs rétegen keresztül érek el valamit, mindegyiken elég nehéz biztonságosan és stabilan átküldeni autentikációs protokollokat.

Törölt felhasználó
Törölt felhasználó
2013. dec. 16. 10:47
#3

Jó lenne már valami...

kiskoller
kiskoller
2013. dec. 16. 10:45
#2

Nagyon is jó és fontos dolog ez. Tegnapelőtt este nekiálltam lecserélni a szinte mindenhol egyező jelszavamat randomgeneráltakra és egy password managerben lementettem őket. Ma már nem sikerült elindítanom a programot, így pl az iponos felhasználom jelszavát is resetelnem kellett...

tomchee
tomchee
2013. dec. 16. 10:37
#1

Amit, fel lehet törni, azt fel is törik. A biometrikus adatokat is ugyan úgy ellehet lopni és reprodukálni. Ez max a buta facebook függő Mariskán fog segíteni akinek a jelszava 12345.

Egyébként mit jártatom itt a számat, hisz biztos emlékeztek, hogy ez az új iPhonenál mennyire jól bevált :P :D

Vissza az oldal tetejére