





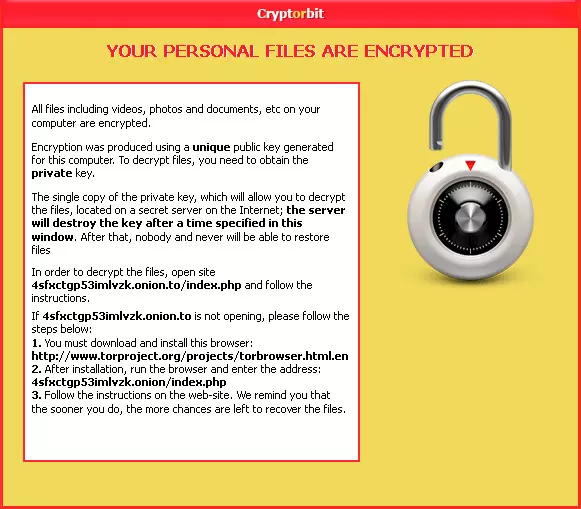
Miután a vírus végzett a munkával, tájékoztatja a felhasználót a történtekről, majd felajánlja, hogy némi összegért cserébe – ez általában 100 000 forintnak megfelelő Bitcoint takar – megmentheti adatait, ugyanis ha fizet, megkapja a titkosítás feloldásához szükséges utasításokat, illetve magát a publikus aláíró kulcsot is. A kártevőből december folyamán egy újabb, még agresszívebb változat jelent meg, ami már nem csak a számítógép belső adattárolóin, de a külső adattárolókon is titkosítja a különböző fájlokat – még a felhő alapú tárhelyekhez is hozzáférhet.
A G Data hazai képviseletének beszámolója szerint a CryptoLocker vírus az elmúlt időszakban Magyarországon is egyre aktívabb, így egyre több áldozatot szed. Az áldozatok között jellemzően olyan internetezők szerepelnek, akik nem használnak jogtiszta, rendszeresen frissített vírusirtót számítógépükön, illetve nem telepítik operációs rendszerük legújabb frissítéseit sem.

Az University of Kent felmérése szerint az angliai áldozatoknak körülbelül 40%-a volt hajlandó kifizetni fájljaiért cserébe a kártevő készítői által meghatározott 100 000 forintos nagyságrendű váltságdíjat. A G Data szakemberei szerint sajnos semmi sem garantálja, hogy az összeg kifizetése után megkapjuk a fájlok titkosításának feloldásához szükséges instrukciókat, illetve a publikus aláíró kulcsot, így nem biztos, hogy érdemes fizetni a zsarolóknak.
Az viszont biztos, hogy megelőző jelleggel mindenképpen érdemes a fontosabb adatokról biztonsági másolatot készíteni, például CD-re vagy DVD-re, illetve egyéb, biztonságosnak ítélt külső adathordozóra. Saját tippünk: aki rendelkezik SD/SDHC/SDXC memóriakártya-olvasóval, akár ilyen memóriakártyára is készíthet fontos adatairól biztonsági mentést, majd a mentés végeztével, az adattároló szabályos eltávolítása után mindenképpen érdemes a memóriakártyát írásvédetté tenni a rajta található kis pöcök elhúzásával. A fontosabb dokumentumok mentésére az SD memóriakártyás tipp mindenképpen jó lehet. Sajnos a Dropbox és OneDrive jellegű, felhő alapú adattároló szolgáltatások használata nem jelent megoldást a CryptoLocker jelentette veszélyre, ugyanis a kártevő a számítógéphez csatlakoztatott felhő alapú tárhelyek fájljait is képes titkosítani.
Ha megtörtént a baj, akkor fontos, hogy a számítógépet azonnal le kell választani a hálózatról, illetve a helyi hálózati adattárolókról és a külső adattárolókról is, hogy a kártevő ne tudjon tovább terjedni. Ezután a gépet ki kell kapcsolni, majd egy vírusirtó szoftver lemezéről újraindítva azonnal meg kell kezdeni az operációs rendszer megtisztítását.
A CryptoLocker vírus általában álcázott e-mail üzenetek csatolmányaként érkezhet a számítógépre, de torrentoldalakon is terjedhet, ahol rendszerint licenckulcs-generáló szoftvernek álcázzák készítői. A zsaroló kártevő sikeres fertőzés után egy távoli szerverről tölti le a privát aláíró kulcsot, amit a fájlok titkosítására használ. Sajnos a privát kulcsot folyamatosan változtatják a bűnözők, így az 1024 vagy 2048-bites adattitkosítás visszafejtése gyakorlatilag nem lehetséges.
A kártevő az összes elérhető helyi meghajtón titkosítja az OpenDocument és Microsoft Office dokumentumokat, illetve az egyéb dokumentumfájlokat, de a képeket és az AutoCad fájlokat sem kíméli. A munka végeztével a kártevő "váltságdíjat" kér a privát kulcsért cserébe, ám azt már semmi sem garantálja, hogy a Bitcoin formájában, azaz lenyomozhatatlan virtuális fizetőeszközben átutalt összegért valóban megkapjuk a titkosítás feloldásához szükséges instrukciókat, illetve a publikus aláíró kulcsot.
Érdekesség, hogy tavaly decemberben a ZDnet követett 4 Bitcoin címet, és megállapította, hogy a CryptoLocker készítői már akkor 27 és 49 millió dollár közötti összeget kerestek a zsaroló kártevővel. Egyszóval a készítők jól keresnek – de őszintén reméljük, már nem sokáig.