




A Google Safe Browsing API-ja már több, mint 8 éve védi a felhasználókat a webböngészés közben felmerülő veszélyektől, képességei pedig folyamatosan fejlődnek, hisz a kártékony kódok készítői, illetve az emberi hiszékenységre apelláló bűnözők is újabb trükköket dolgoznak ki a siker érdekében.

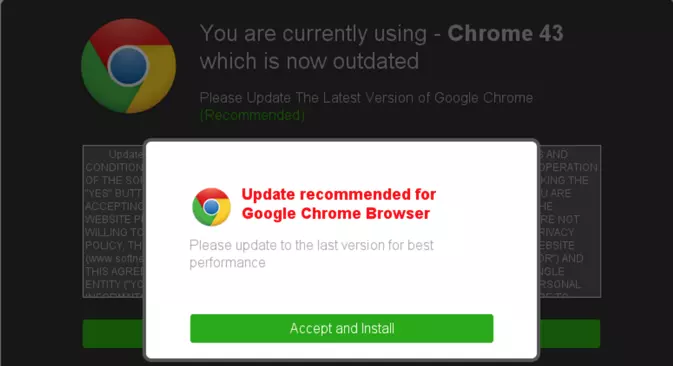
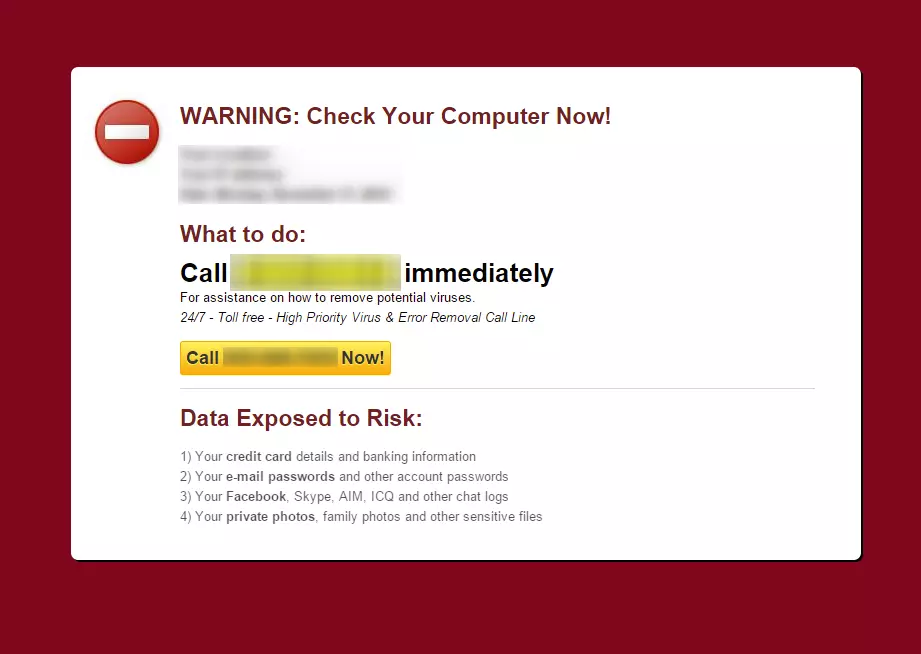
Az újabb trükkök közé tartozik a Social Engineering típusú támadásforma, amelyet manapság rettentően széles körben használnak a bűnözők arra, hogy értékes felhasználói adatokhoz juthassanak. Ezek a támadási formák legtöbbször ismert, megbízható weboldalak lemásolásával jutnak hozzá a felhasználók bejelentkezési adataihoz, de olyan is előfordul, hogy borsos percdíjjal működő technikai segítségnyújtás igénybevételére veszik rá a gyanútlan egyént. Aztán vannak olyan esetek is, amikor egy videó megtekintése előtt különböző bővítmények vagy szoftverek letöltését kéri az adott weblap: ha belemegyünk a játékba, akkor kéretlen programot (malware-t) kapunk, amit rettentően nehéz kigyomlálni az operációs rendszerből. Egyes esetekben különböző programokat vagy drivereket keresve bukkanhatunk olyan weboldalakra, amelyek vagy két „Download” gombot tartalmaznak – egy valódit és egy hamisat –, vagy eleve hamis letöltés ígéretével csábítják oda a felhasználót, így a hőn áhított szoftver vagy driver helyett kártékony szoftverhez juthatunk, ha nem figyelünk a gyanús jelekre. Az is gyakori, hogy az adott weboldal a webböngésző frissítésére szólít fel, méghozzá olyan stílusú párbeszédablakon keresztül, mint ha a webböngésző gyártója kérné a frissítést, de erről persze szó sincs – remek példa erre az alábbi kép.
A Safe Browsing API legújabb kiadása a fentebb említett esetekben egész oldalas piros figyelmeztetőablakkal tájékoztatja majd a felhasználókat, hogy veszélyes weboldalra keveredtek. Ilyen jelzés akkor is előfordulhat, ha amúgy biztonságos lapról van szó, de a rajta megjelenített reklámok között van olyan, amire kattintva veszélyes vizekre evezhetünk. Ilyen reklámokból sajnos sok van, ugyanis jó üzlet a megjelenítésük, de a Google újításával ezek háttérbe szorulhatnak a Chrome webböngészőt használók körében, illetve minden egyéb olyan webböngésző használatakor, ami támogatja a Safe Browsing API-t (például a Firefox és a Safari).
A fenti kezdeményezés összességében üdvözlendő, de kár abban bízni, hogy ezután feladják a kártékony kódok készítői. Ezt persze a Google szakemberei is így látják, úgyhogy az elkövetkező időszakban a felhasználók védelme érdekében tovább folytatják a harcot.