




A Google szoftvermérnökei komoly erőfeszítéseket tesznek annak érdekében, hogy a Chrome minél gyorsabb és minél biztonságosabb lehessen. Tavaly decemberben a vállalat illetékesei úgy döntöttek, a biztonság fokozásának érdekében megszüntetik a háttérben történő bővítménytelepítés lehetőségét, így a felhasználó tudta nélkül többé nem települhet semmilyen bővítmény.

A szoftvermérnökök most újabb komoly lépést tettek a maximális biztonság felé vezető út rögös ösvényén: egy új védelmi mechanizmus készült, amelynek köszönhetően a gyanús bővítmények kiszűrhetőek, így kéretlen, észrevétlen településük megakadályozható.
Galéria megnyitása

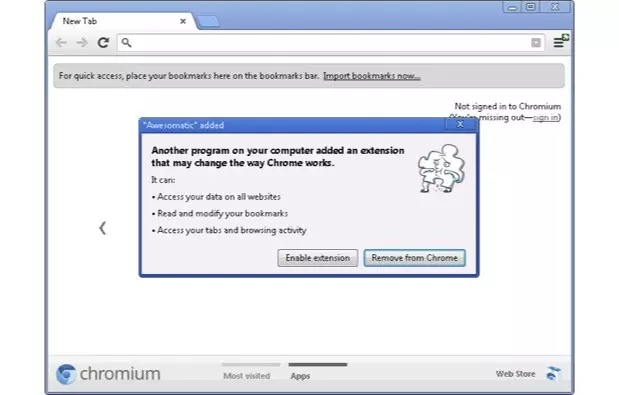
A Chrome webböngésző legfrissebb védelmi mechanizmusa azt vizsgálja, hogy az egyes bővítmények a Google által lefektetett szabályok, illetve protokoll szerint települnek-e. Amennyiben az adott bővítmény, amely éppen települni szeretne, nem követi az előírt metódust, akkor a Chrome azt malware-nek, azaz rosszindulatú, kártékony szoftvernek minősíti és ekként is jelöli.

Az újítás bevezetésére azért kerül sor, mert a kártékony, rosszindulatú kódot tartalmazó bővítmények speciális módszerekkel települnek, amelyekkel ki tudják játszani a korábban bevezetett védelmi eljárást, ami a bővítmények háttérben történő, automatikus települését gátolja. A trükkösen települő bővítményeket aztán a felhasználók nem tudják csak úgy, egyszerűen letiltani és eltávolítani, mint egy klasszikus bővítményt, így mindenképpen extra védelemre van szükség velük szemben. Az új biztonsági eljárás azokat a bővítményeket is felismeri és rosszindulatúként jelöli meg, amelyek egyéb módszerek bevetésével próbálják megkerülni a korábban bevezetett védelmi eljárásokat. A felhasználó a blokkolt bővítményről minden esetben egy Safe Browsing figyelmeztetést kap: a felugró ablakban engedélyezheti a gyanúsnak ítélt bővítményt, de akár le is tilthatja azt.

Az újítás az elkövetkező hetek folyamán kerül bevezetésre. A Google illetékesei szerint az új módszernek köszönhetően nem csak a biztonság javulására, hanem a webböngésző gyorsulására is lehet számítani, sőt, ezzel egy időben a felhasználói élmény is jobbá válik.


Hírlevél feliratkozás
A feliratkozással elfogadom a Felhasználási feltételeket és az Adatvédelmi nyilatkozatot.

12 hozzászólás

A komment írásához előbb jelentkezz be!
Swarczi
Swarczi
2013. ápr. 21. 12:51
#10

Hmm remélem az adblock-ot nem fogja gyanús szoftverek közé sorolni...

Ronan
Ronan
2013. ápr. 20. 9:36
#9

Ja és noscript is "gyanus" számára?

SonicTheHUN
SonicTheHUN
2013. ápr. 19. 10:36
#8

srácok az Avast! régebbi verziójánál (nemtom h a jelenleginél is így van e még) de alap beállítás h külső eszköz csatlakoztatásakor gyanús fájl észlelése után kérdés nélkül azonnal törli az adott fájl, tök mind1 h megnyitod vagy nem. ezt a beállítást át lehet állítani teljesen egyszerűen, h gyanús fjl észlelésénél, illetve futtatásánál először kérdezzen rá, és csak azután cselekszik. nem olyan fos progi az az avast. én a nod-dal nyeltem be 1x egy vírust winfos frissítés mellett és újra is kellett pakolni a gépet :/ mióta avast van, azóta nincs vírus problémám :)

tookmindegy
tookmindegy
2013. ápr. 18. 21:02
#7

hmisi, nyilvan exfat volt a pendrive-on, amit XP nem ismer, ezert nem tudta lekezelni. Az avastnak ehhez semmi koze.

hmisi
hmisi
2013. ápr. 18. 20:18
#6

Előadást tartott volna egy csoport, de amint bedugták laptopba a pendriveokat, az Avast leszedálta őket és utána annyit sikerült összehozni, hogy hibás a fájlrendszerük. Persze előtte még otthon mindenkinek jó volt. Ha számít, akkor xpn volt w7ről hozott pendriveokal.

mocsok92
mocsok92
2013. ápr. 18. 20:28

hát mindenesetre érdekes dolog. az én gépemben legalább 60 különböző pendrive volt, de ilyennel még nem találkoztam.

mocsok92
mocsok92
2013. ápr. 18. 20:10
#5

pontosan le tudnád írni, hogy mi köze volt az avastnak hozzá? mit csináltál?

hmisi
hmisi
2013. ápr. 18. 19:36
#4

Mocsok92, Avas mi? Tegnap suliba galyravágott 3pendriveot, szóval grat az avasnak. Mind3 pendriveot lekelett formázni!

mocsok92
mocsok92
2013. ápr. 18. 19:15
#3

Misi, a nod32 egy rakat... nem is értem hogy lehet forgalmazni, és ki az az elmebajos aki megveszi/letölti.

én évek óta avast-ot használok, zone alarm tűzfallal. nem csak szerintem a legjobb párosítás.

böngészőből pedig chrome, néhanapján chrome canary, természetesen adblock-kal kiegészítve.

hmisi
hmisi
2013. ápr. 18. 18:58
#2

Nagyon helyes! Nekem sajnos laptopon bekapott vmi kártékony bővítményt, amitől rózsaszín lett az egész virágmintákkal, saját kezdőlapja van és mindenféle reklámoldalakat tett be a kedvencek közé. Hiába kapcsoltam ki a skint, újra aktiválja magát és böngésző letörlés-újrarakás se segített rajta. Pedig Nod32vel vírust is irtottam! Azóta Mozillát kell használnom, de egy nagy sz*r! Nagy gépen csakis chrome!

Azért az elgondolkodtató, hogy ezt a pink skint gmailről kaptam, pedig az is google!

marceex
marceex
2013. ápr. 18. 21:58

@hmisi:

CCleanerrel érdemes ilyenkor nekivágni, megnézni a feltelepített programokat, searchbarokat, search settingset, toolbarokat, egyéb hülyeségeket eltávolítani, Eszközök/Automatikusan induló programok Chrome fül alatt minden felesleges dolgot letiltani.

Unistall után az Appdata/Roaming/Google Chrome (pontosan nem tudom hol, mert nincs Chrome a gépemen, és soha nem is fogom feltenni) alatt lévő mappákat is meg kell nézni, oda ment mindent, és hiába uninstallálod, azokat nem törli.

Törölt felhasználó
Törölt felhasználó
2013. ápr. 18. 18:53
#1

Ja, hát elég érdekes, hogy minden bővítménynek hozzá kell férnie a teljes böngészési előzményekhez...

Vissza az oldal tetejére