




Sebezhetőségeket mindenhol lehet már találni, kiváltképp igaz ez azokra a területekre, ahol a modern technológia és a komplex szoftverek jelen vannak. Rendszeresen szokták biztonsági szakemberek a személyautók rendszereit is vizsgálni, és a napokban a Black Hat Europe eseményen egy csoport arról számolt be, hogy sikeresen feltörték egy Skoda Superb III rendszerét, és igencsak értékes adatokhoz jutottak hozzá.
Az elmúlt években a személygépjárművek fedélzeti rendszerei elképesztő fejlődési tempóra kapcsoltak ahhoz képest, mint amit az elmúlt évtizedekben látni lehetett ezen a területen. A gyorsabb és összetettebb fejlesztések pedig azt eredményezték, hogy biztonsági hibákba is könnyebben lehet belefutni. A VW rendszerinél már korábban is találtak biztonsági réseket kutatók, így nem volt alaptalan a szakemberek gyanúja, mikor a MIB3 infotainment rendszer kezdték vizsgálni.
A PCAutomotive kiberbiztonsági szakértői egy tucat sérülékenységet is feltártak a vizsgálataik során, ezek kapcsán pedig már korábban felvették a kapcsolatot a Skodával és a Volkswagennel is.
Összesen 12 olyan sebezhetőséget sikerült megtalálni a vizsgált rendszerben, amikről korábban a fejlesztőknek nem volt tudomása. Ezek a legfrissebb VW csoportos személyautókat érinthetik, mint amilyen a vizsgálatnak alávetett Superb III is – ez 2015-ben debütált, azóta több ráncfelvarráson átesett, és a MIB3 infotainment rendszert is ilyen formán kapta meg az évek során. Ezt a cég 2020-ban jelentette be, és 2021-től alkalmazza az újabb modellekben.
A beszámoló szerint több mint 1,4 millióra tehető a felfedezett sebezhetőségekben érintett kocsik száma. Akár még utólag beszerelt komponensek révén is beépíthették a sérülékenységet a személyautókba a mit sem sejtő tulajdonosok.
De mit is sikerült a PCAutomotive szakértőinek elérnie a sérülékenységek keresése során? Danila Parnishchev, a csoport vezetője elmondta, hogy képesek korlátlan kódfuttatási lehetőséget szerezni minden indítást követően. Az elkövető képes lehet követni az autó mozgását, valós időben láthatja a GPS koordinátákat és a haladási sebességet is. Ennél azonban jóval aggasztóbb hozzáféréseket is szereztek a szakemberek a vizsgálatok során.
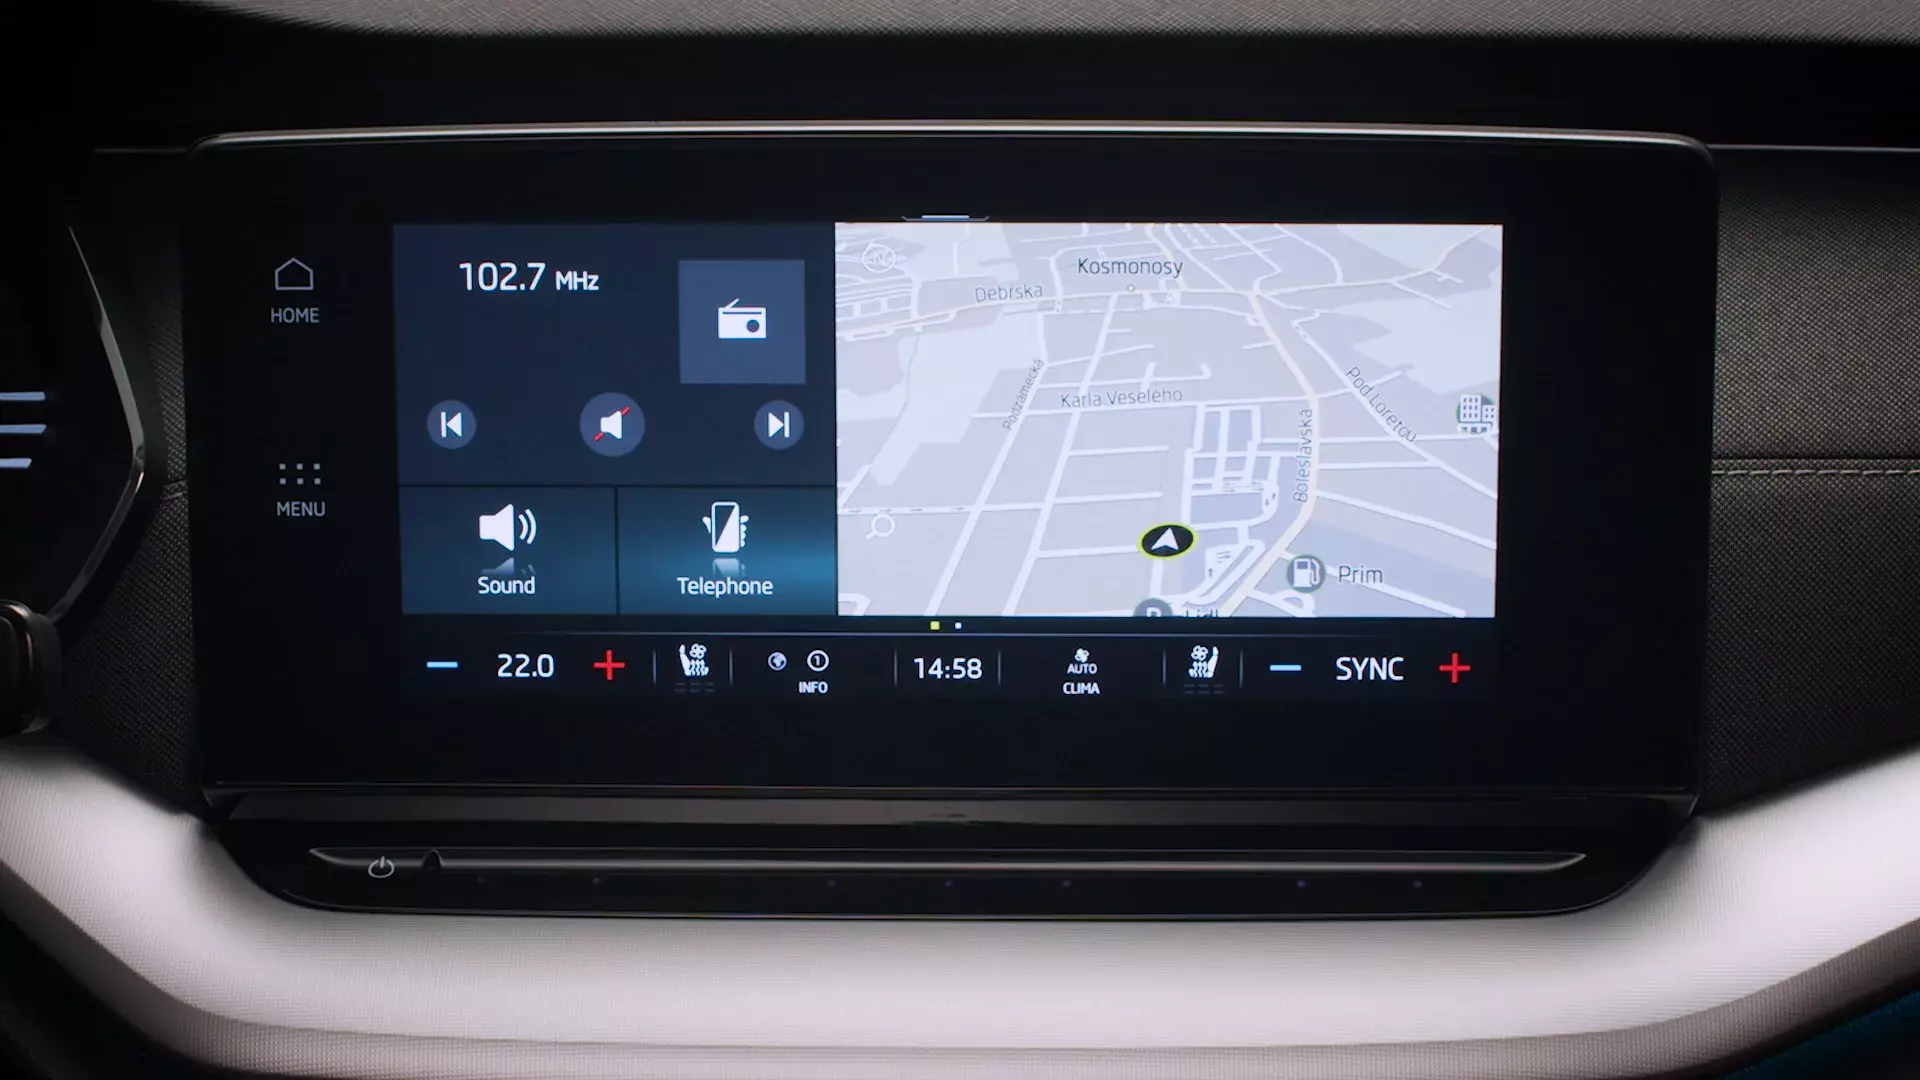
Elérték az integrált mikrofont, ezen keresztül rögzíthették az utastérben elhangzott beszélgetéseket, továbbá képernyőmentést készíthettek a fedélzeti rendszerről, de még akár tetszőleges zenelejátszást is el tudtak indítani. Ezzel pedig még mindig nincs vége, ugyanis a hívásnaplót, valamint a névjegyzéket is ki tudták olvasni az okostelefonok járművel történő szinkronizálását követően. Parnishchev külön megjegyezte, hogy ez az adat általában titkosított, itt azonban a MIB3 infotainment rendszer egyszerű szöveges állományba emelte be az érzékeny személyes adatokat.
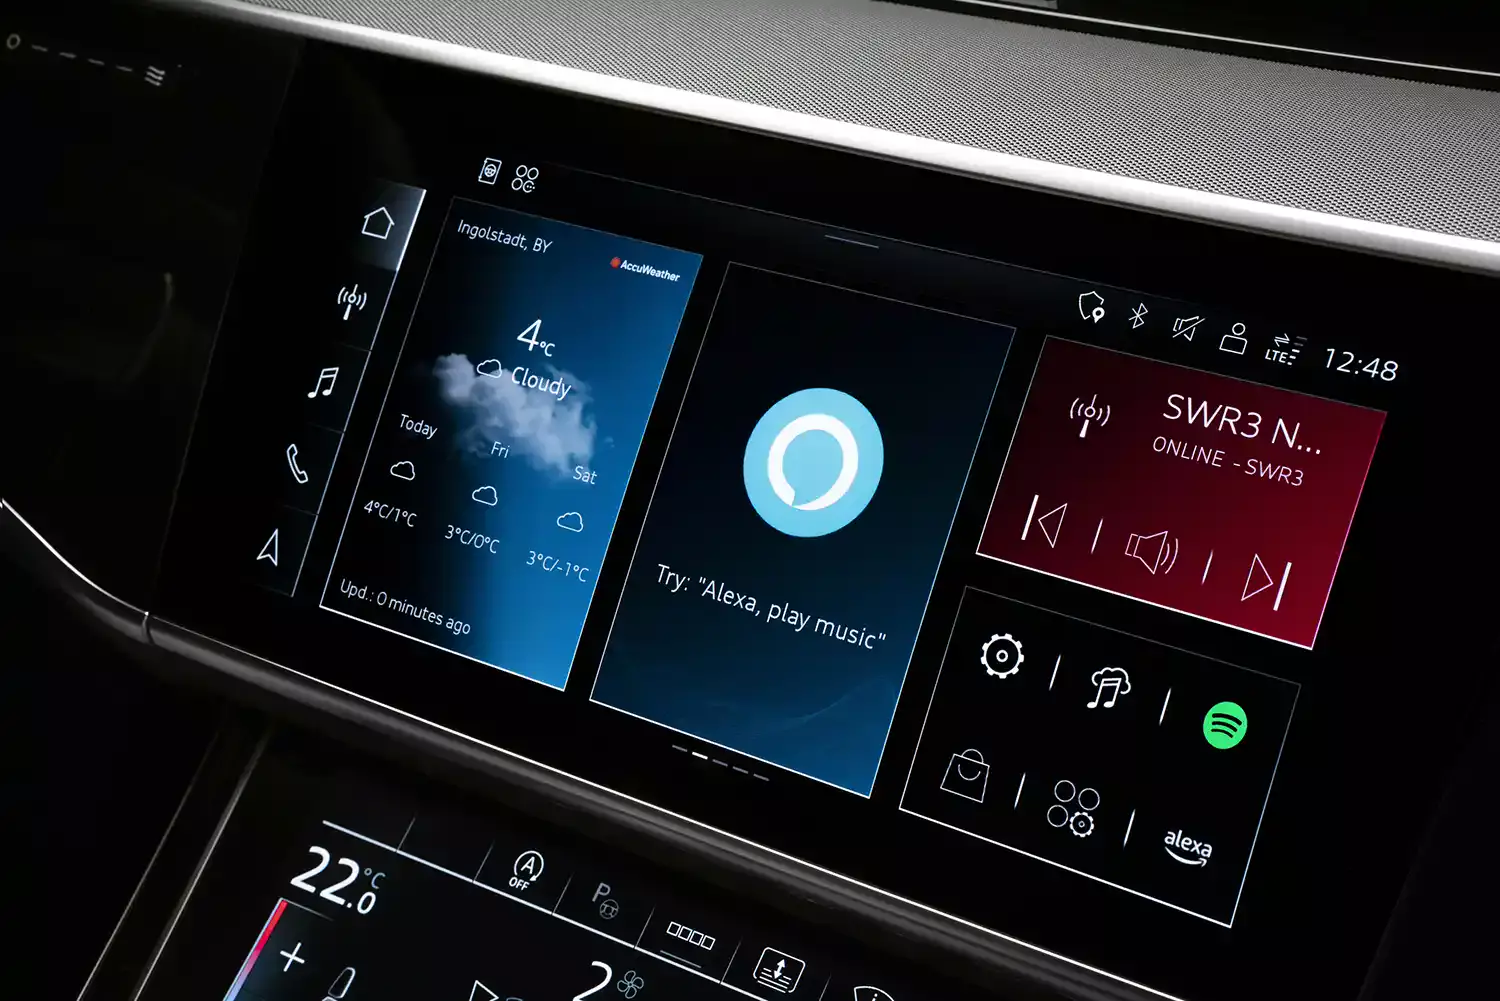
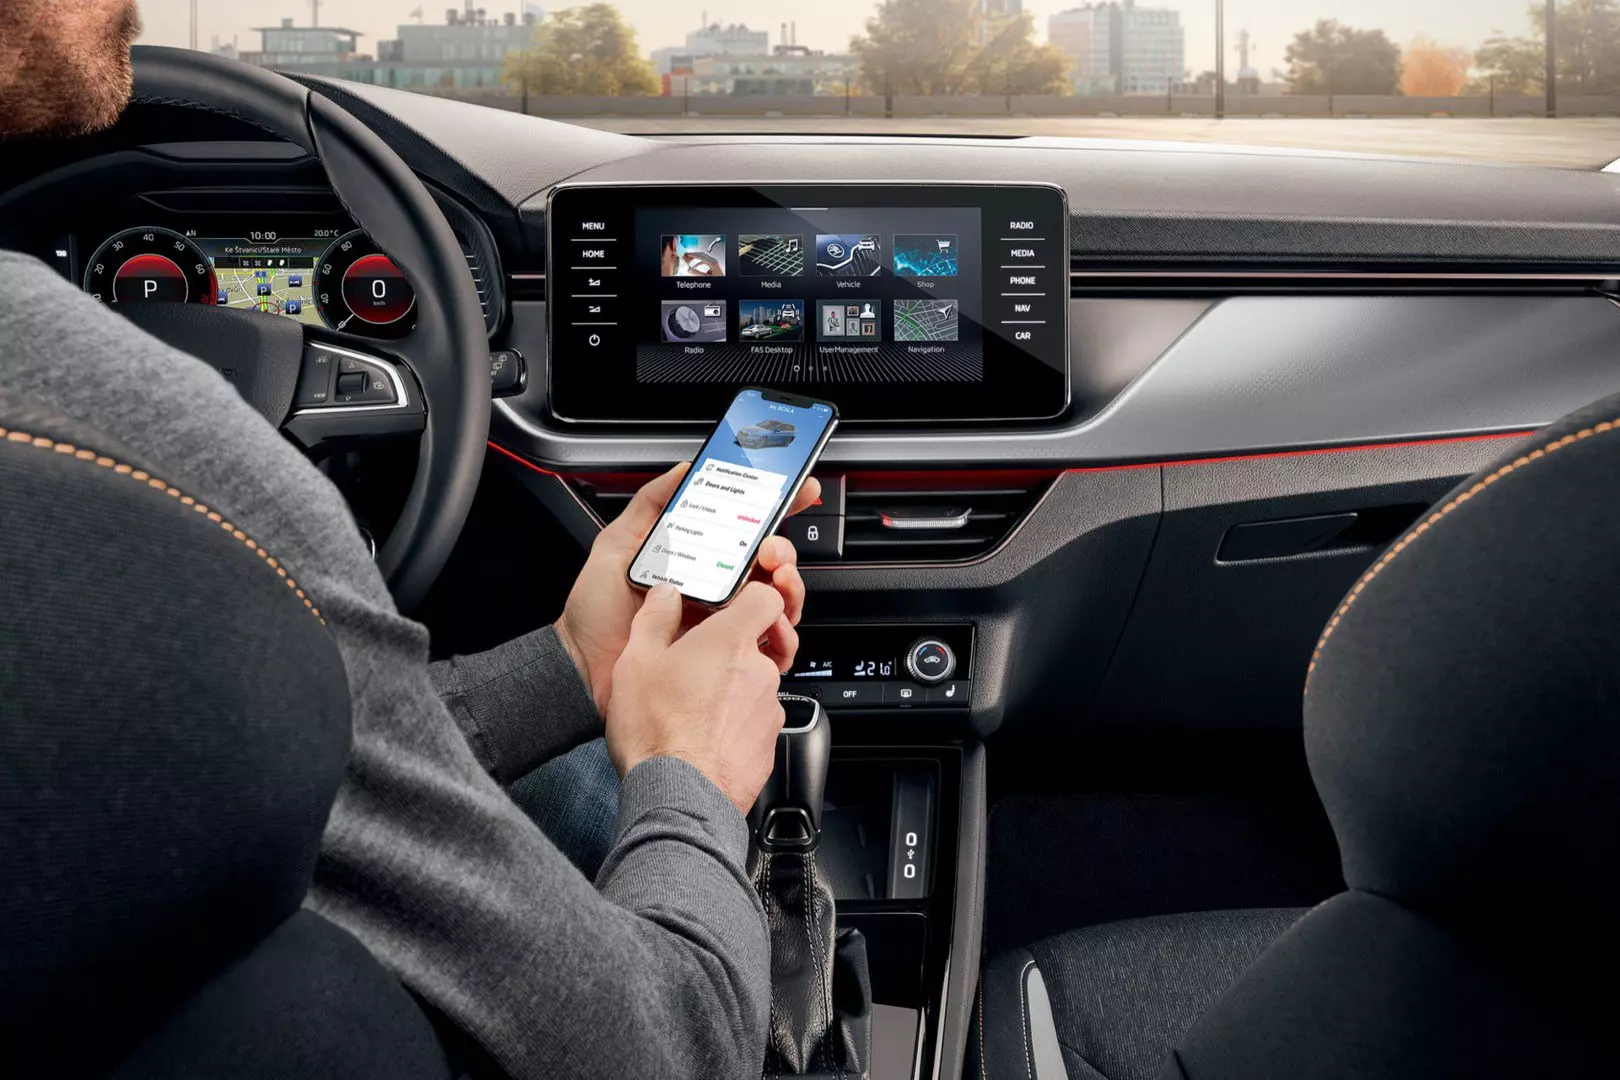
Ahhoz, hogy a kiberbűnözők hozzáférjenek a rendszerhez, Bluetooth kapcsolatot kell létesíteniük az adott jármű rendszerével. Ezt akár anélkül is meg lehet tenni, hogy a hacker beülne a kocsiba, de azt viszont hozzá kell tenni, hogy nem elég az online kapcsolódás a művelethez. Azt is pozitívumként jegyezte meg Parnishchev, hogy az autó vezérlésébe nem sikerült beavatkozniuk. Nem tudták átvenni az irányítást a biztonsági rendszerek felett sem, és a kormány, a fékek, valamint a menetpedál is megfelelő védelemben részesült szerintük.
A Skoda szóvivője az ügyben elmondta, hogy a vállalat rendszeresen igyekszik javítani a felmerülő problémákat az autók élettartama alatt. Arról pedig nincs tudomása a márkának, hogy a sérülékenységet kihasználta volna bűnelkövető. Ez alapján kijelentette a szóvivő, hogy nem voltak veszélyben a felhasználói adatok.