

Az ASUS szoftvermérnökei kritikus fontosságú firmware-frissítést adtak ki a vállalat legújabb Wi-Fi 7-es router generációjának egyes tagjaihoz, ugyanis három sebezhetőséget találtak a szoftverben, amelyeken keresztül szélsőséges esetben akár át is veheti az irányítást egy kellően felkészült támadó az adott router felett, ami súlyos következményekkel járhat. Igazából nem egy, hanem rögtön három biztonsági rést is találtak, amelyek a CVE-2026-75775-ös, a CVE-2026-75779-es, illetve a CVE-2026-93489-es bejegyzés alatt futnak, veszélyesség terén pedig sorrendben 7,7 pontos, 8,6 pontos, illetve 8,7 pontos sérülékenységekről van szó. Ezek a pontszámok a CVSS 4.0-s skála felső tartományában helyezkednek el, ahol 1-től 10-ig terjed a besorolás, a 10 pont pedig a kritikusan súlyos biztonsági réseket jelöli. A nagy port kavaró PHP sérülékenység ezen a skálán 9,2 pontot kapott, vagyis az ASUS esetében is eléggé súlyos hibákról van szó.
A vállalat tájékoztatása szerint a sebezhetőségeken keresztül egy „szomszédos hálózatról” egy nem azonosított támadó átveheti az irányítást a sebezhető router felett, admin jogkört szerezhet, ennek birtokában pedig gyakorlatilag bármit megtehet a router felhasználói kezelőfelületén keresztül. Fontos, hogy a sérülékenység kiaknázásához a router környékén kell tartózkodnia a támadónak, az internet felől a jelek szerint nincs mód távoli támadásra, csak a Wi-Fi hálózat felől nyílhat rés a pajzson.
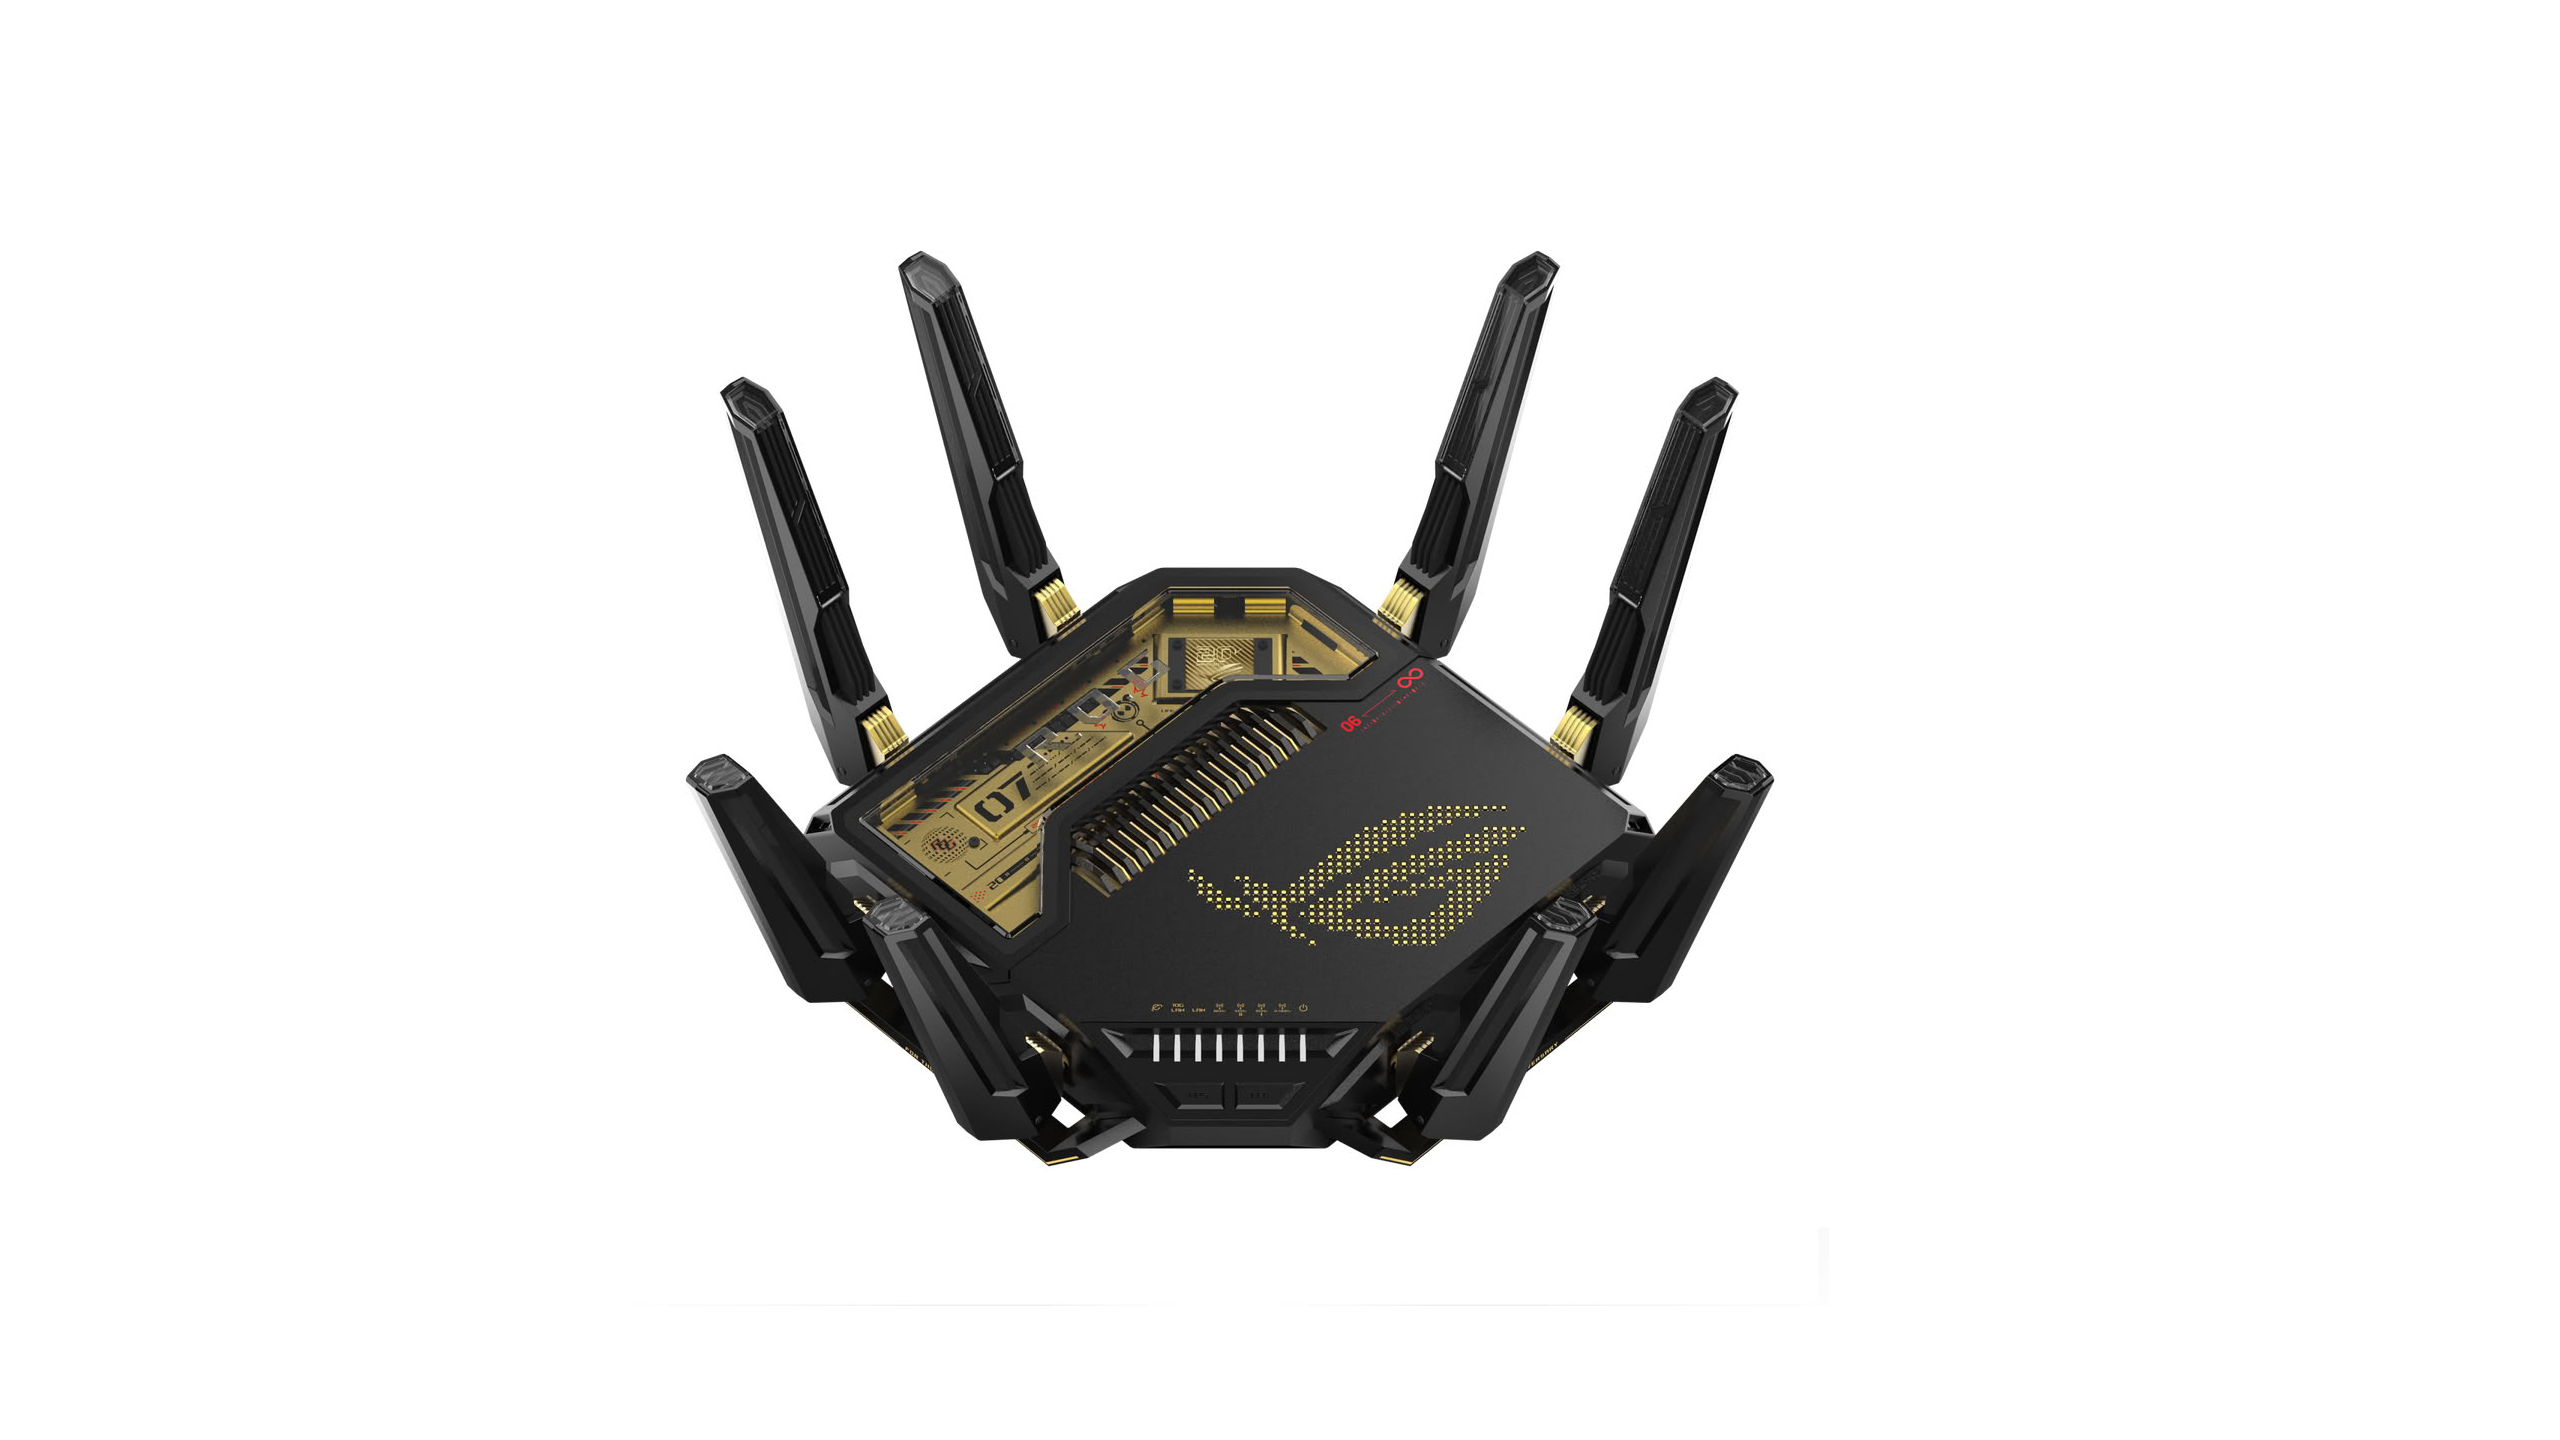
Konkrét támadásokról egyelőre nem érkezett hír, de így is érdemes haladéktalanul telepíteni a legfrissebb firmware-t, amit az adott router webes felhasználói kezelőfelületén keresztül kényelmesen meg lehet tenni, de akár a gyártói weboldal is használható erre a célra – az egyes modellekhez tartozó friss szoftvereket itt lehet kikeresni.
Az ASUS szakemberei azt javasolják, hogy ha valami miatt nincs mód a szoftver azonnali frissítésére, akkor tegyenek néhány óvintézkedést a felhasználók annak érdekében, hogy csökkentsék a támadási felületet. Az első és legfontosabb lépés, hogy a router webes felhasználói kezelőfelületéhez egyedi, erős jelszót használjanak, ami legalább 10 karakterből áll és tartalmaz kisbetűt, nagybetűt, speciális karaktereket, illetve számot is. Ha ez megvan, érdemes letiltani a távoli elérési lehetőségét és érdemes csak a megbízható gépekre korlátozni az adminisztrációs felület használatát. Érdemes monitorozni, milyen eszközök kapcsolódnak a helyi hálózatra és a nem megbízható eszközöket érdemes kitiltani. Az ismeretlen eszközöket érdemes mielőbb eltávolítani és azokat az alkalmazás-hozzáféréseket is érdemes leállítani, amelyek ismeretlen forrásból származnak. A fentieket akár a friss firmware telepítésével együtt is el lehet végezni, majd újra kell indítani a routert, így a biztonsági frissítések is aktívak lesznek.