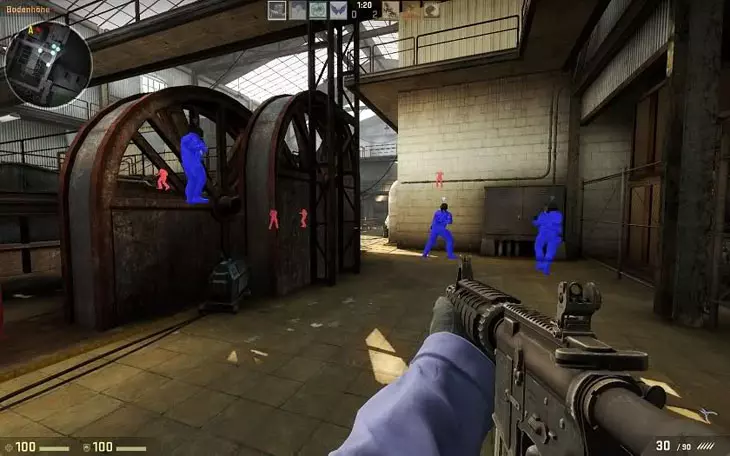






A Reddit Counter-Strike: Global Offensive alfórumán többen is kifejezték aggodalmukat a Valve csalásellenes rendszerének (VAC) működésével kapcsolatban, amikor felfedezték, hogy az információkat küld a Valve-nak a felhasználók által látogatott szerverekről. Gabe Newell személyesen látogatott el a Redditre, hogy elmagyarázza, miről van szó és megnyugtassa a felkavart kedélyeket.
Elmondta, hogy a csalások fejlesztőinek is megvannak a maguk problémái, ugyanis az ő programjaikat is lopják. A cheat programokat ezért mostanában már DRM-mel és egyéb védelmekkel is ellátják - például csalásellenes védelemmel. A csalóprogram futás közben hazatelefonál a saját DRM szerverére, hogy ellenőrizze, hogy a felhasználó fizetett-e érte, és ha nem, akkor letiltja.
A Valve védelmi programja ellenőrzi, hogy lát-e cheat programot, és ha igen, akkor
megnézi, hogy az milyen csaló DRM szerverrel lépett kapcsolatba. Ezután második ellenőrzésként belenéz a DNS cache-be, hogy ott is megkeresse a csaló szerver címét (ezek nem webes címek szoktak lenni). A VAC ezután kódolva elküldi az adatokat a Valve-nak, ahol egyeztetik őket, és ha bebizonyosodik, hogy a játékos gépe tényleg csaló szerverrel kommunikált, akkor megjelölik a fiókját, hogy később kizárhassák a rendszerből.
A felhasználók egy százalékánál találtak csalóprogramot, és ezeknek egy tizedénél jelzett a második ellenőrzés is, ennek eredményeképpen végül 570 csalót zártak ki a rendszerből.
Newell elmondta, hogy az a bizonyos VAC teszt, ami kiverte a felhasználóknál a biztosítékot csak 13 napig működött hatékonyan, azóta már nem is használják, mert a csalóprogramok készítői találtak megoldást, hogy kikerüljék. A csalókat sajnos nem lehet végleg megállítani, ezért a Valve célja az, hogy annyira megdrágítsa a csalók és a csalások készítőinek költségeit, hogy ne érje meg nekik a dolog.
Newell azt is elmondta, hogy a "gonosz, kémkedő Valve-ról" terjengő rémhírek is a csalók kezére játszanak, ahogy ezt a Reddites fórumtéma is bebizonyította. A VAC természetéből adódóan félelmetes külsejű szoftver, mivel megpróbál rejtett maradni, elkapni azt őt támadó kódokat és trükkös. A cheat programok fejlesztői számára olcsóbb megoldás befeketíteni az ellenfelet, mint folytatni a kódháborút, ez azt jelenti, hogy még több olyan fórumtéma várható, amely a védelmi rendszert gonosznak állítja be.
A Valve reakciója erre az, hogy megpróbálja tisztázni és átláthatóvá tenni, hogy mi az, amit valójában csinál, és ez alapján az emberek maguk dönthetik el, hogy megbíznak-e benne, mint cégben. Newell azt is elmondta, hogy a VAC nem küldi el a Valve-nak a felhasználók által látogatott weboldalak listáját. "Hogy érdekel-e minket, milyen pornóoldalalkat látogatsz? Te jó ég, dehogy. Ettől leolvadt az agyam."
Arra a kérdésre, hogy a Valve arra használja-e üzleti sikereit, hogy a sötét oldalt erősítse, Newell válasza a következő volt: "Nem hiszem, de azt nektek kell eldöntenetek, hogy megbíztok-e bennünk. Keményen dolgozunk, hogy megszerezzük és megtartsuk a bizalmatokat."