






A Microsoft egy hasznos újítást tesztel éppen, ami a Windows Insider Preview Program résztvevői számára már el is érhető a kísérleti csatornán, ami a Windows Insider Experimental (Future Platforms) nevet viseli. Az újítás lényegében azt a célt szolgálja, hogy egy elveszített vagy ellopott noteszgépet utólag hatékonyan le lehessen tiltani, ezáltal blokkolható a hozzáférés, nem lehet megpróbálni a klasszikus módokon megkísérelni a bejelentkezést, csak az adott cég vagy szervezet rendszergazdái kapcsolhatják ki a funkciót, de azért van néhány kiskapu is a történetben – ezekről később teszünk említést.
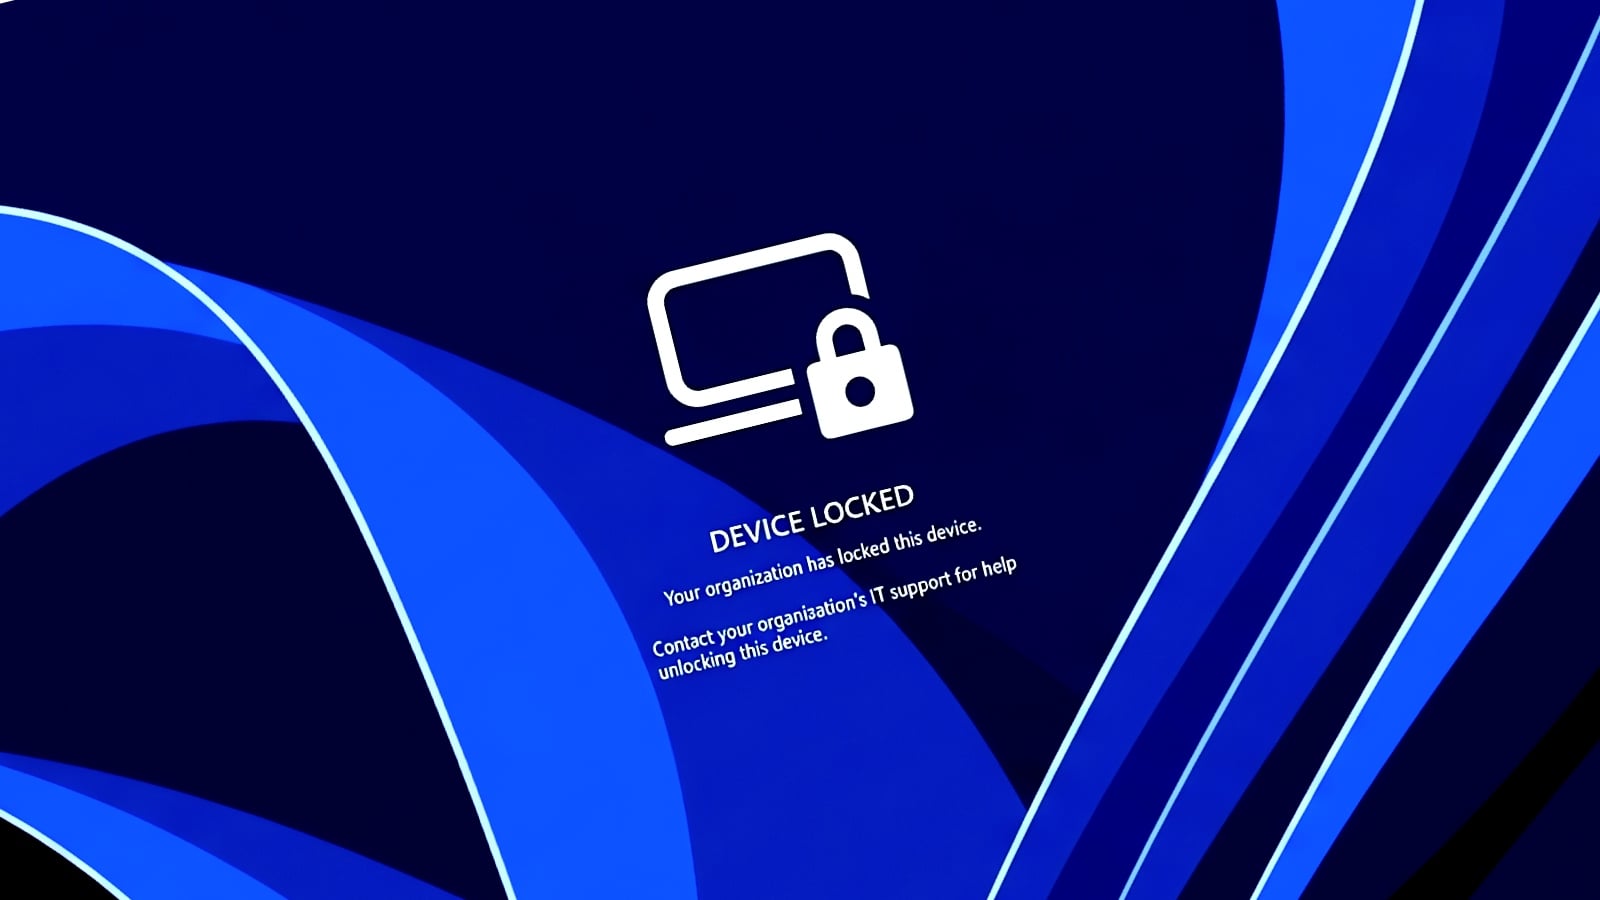
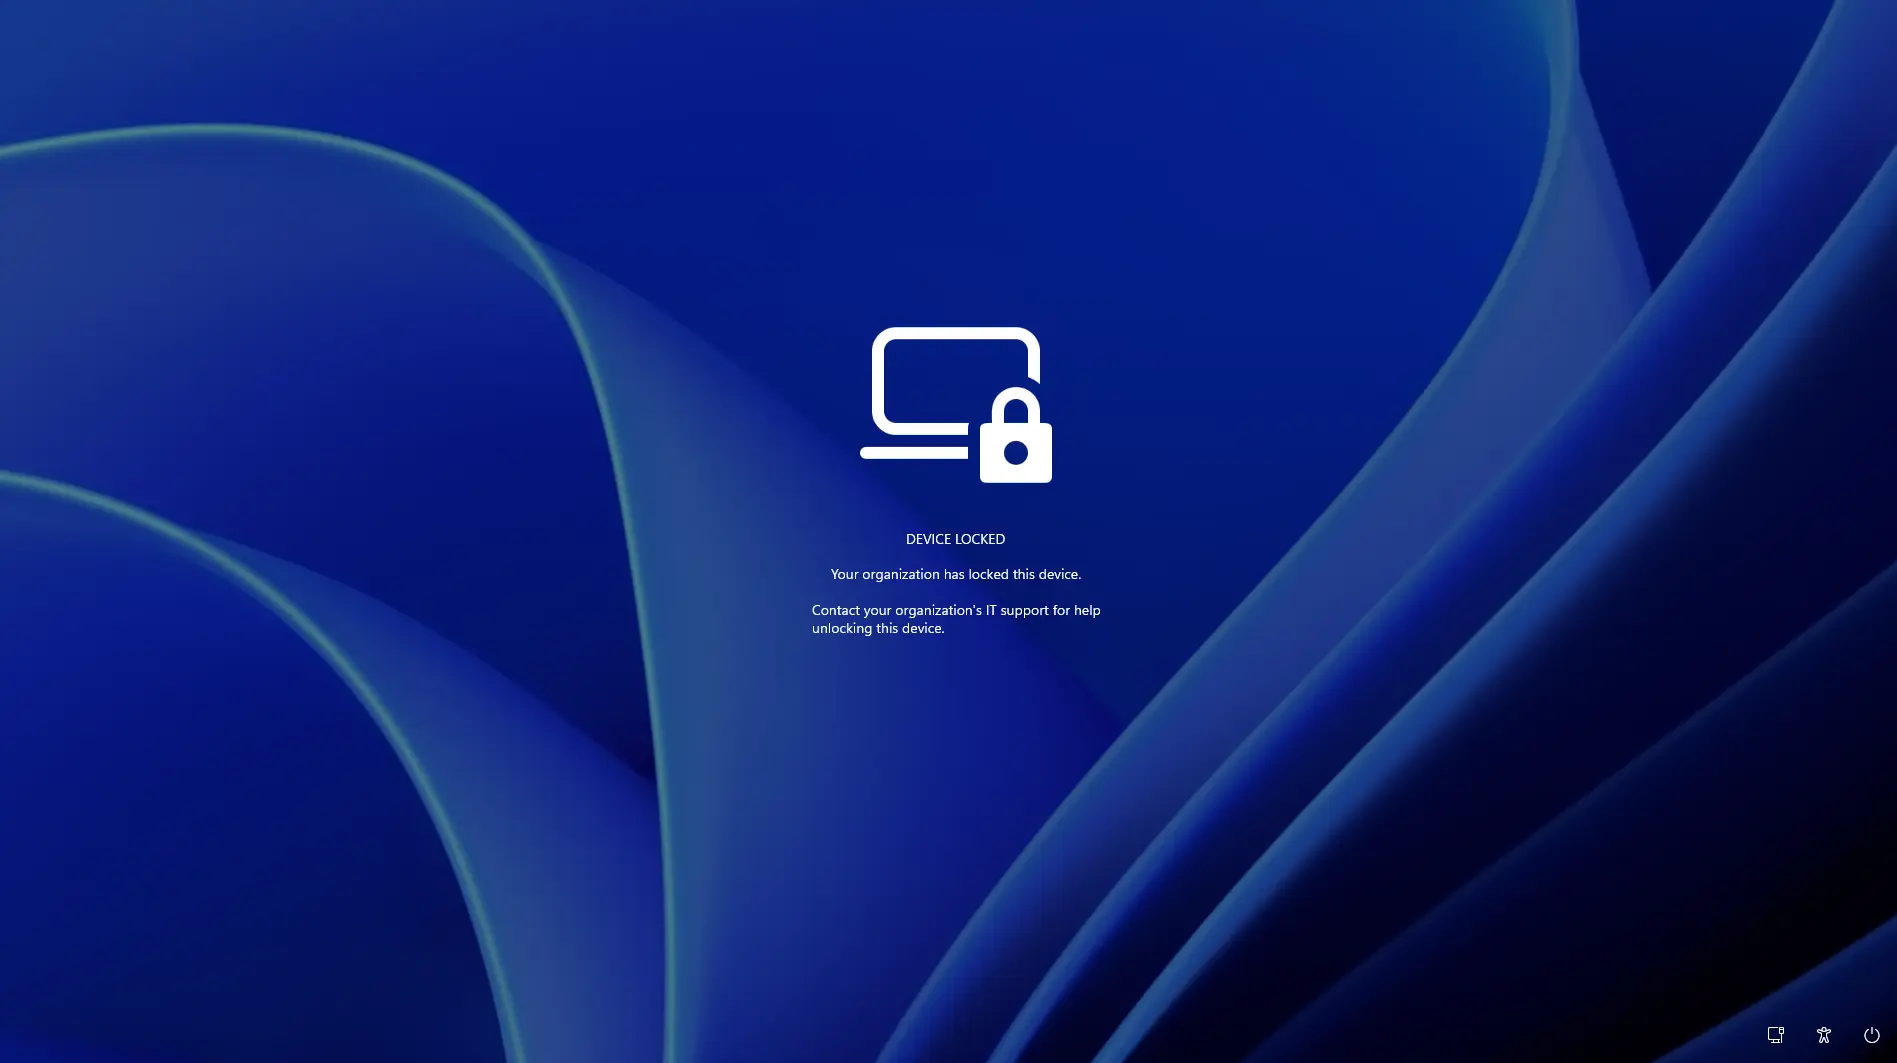
A Remote Lock funkció a Preview Build 29708.1001-es verziójában debütált és azért lehet jó választás, mert segítségével nem kell rögtön kezdeményezni a rendszermeghajtó tartalmának teljes törlését, elég csak lezárni a notebookot, hogy az ne legyen hozzáférhető a tolvajok számára. A funkció jelenlegi célja az, hogy a cégek és a szervezetek számára egy extra védelmi opciót kínáljanak a Remote Lock funkción keresztül, amit egyébként a helyi rendszergazdák tudnak aktiválni az InTune-on keresztül. Ha a Remote Lock aktiválódik egy lopás, elvesztés, vagy egyéb esemény miatt, akkor az aktív munkamenetekből kilép a rendszer, elrejti a szokásos bejelentkezési opciókat, a felhasználót pedig arról tájékoztatja, hogy a gép le van zárva.
Az értesítő alatt szerepelhet a lezárás oka, illetve a feloldáshoz szükséges további információk, például a szervezet ügyfélszolgálatának vagy rendszergazdáinak elérhetősége. Ebben a módban nem működik a jelszó, nincs PIN-kód alapú feloldás, illetve a Windows Hello alapú felhasználó-azonosítást sem lehet aktiválni. A lezárás az újraindítást követően is aktív marad, illetve akkor sem veszti el hatályát, ha a rendszer offline módba vált. Helyi módszerekkel nem lehet deaktiválni a tiltást, csak InTune-on keresztül.
Az újítás összességében hatékonynak és ütőképesnek tűnik, viszont van néhány fontos tudnivaló vele kapcsolatban. A Remote Lock csak akkor aktiválódik, ha az ellopott eszköz újra kapcsolódik a világhálóhoz, miután az InTune-on keresztül bekapcsolták az opciót, ha ez nem történik meg, akkor az adatok továbbra is veszélyben lesznek.
További érdekesség, hogy a Remote Lock nem teszi elérhetetlenné a Csökkentett módot, a külső eszközről történő bootolást, illetve a Windows Recovery Environment elérhetőségét sem – ezek mind-mind támadási felületként szolgálhatnak. A Microsoft éppen ezért azt javasolja, hogy minden esetben követeljék meg az üzemeltetők a BitLocker adattitkosítás használatát, ezáltal a PC-ből kiszerelt meghajtó tartalmához nem tudnak hozzáférni a tolvajok.
A kísérleti funkciónak minősülű Remote Lock első körben csak az üzleti felhasználók számára lesz elérhető, de a leírás szerint nemcsak Windows 11, hanem Windows 10 alatt is használni lehet, illetve néhány Windows Server kiadás is szerepel a támogatott operációs rendszerek listáján. Ez persze még nem jelenti azt, hogy a funkció végül mindegyik rendszeren elérhető lesz, illetve az sem garantált, hogy később szélesebb körben is bevetik, ugyanis egy kísérleti funkcióról van szó. Az sincs kizárva, hogy a fentebb említett „kiskapukat” is be fogják zárni a végleges verziónál.