




A Jelszó világnapja alkalmából a Google egy blogbejegyzésben számolt be arról, hogy milyen változtatásokon dolgozik azért, hogy növelje a felhasználói fiókok esetében a biztonságot. És bár a jelszó világnapján esett erről szó, nem a jelszavakban van a kulcsa a magasabb biztonságnak a cég szerint.
Szinte minden ember, aki internetezik, hallhatta már, hogyan néz ki egy biztonságos jelszó, és milyen alapszabályokat kell követni a felhasználói fiókok védelme érdekében. Ennek ellenére viszont a kutatások még most is azt mutatják, hogy az emberek képtelenek megfelelően gondoskodni a saját fiókjaik védelméről. Persze sokaknál nem okoz már ez gondot, de a közönség jelentősebb része az, aki hibázik az adatvédelem megalapozásakor.
Kiemelte a Google, hogy a hosszú, komplex jelszavaknak a használata sem elegendő, mert amikor valaki ilyet alkot, akkor azt utána általában több helyen használja, és az esetek többségében végül ez vezet ahhoz, hogy feltörik több fiókját is. Az amerikaiaknak legalább a 66 százaléka gondolja úgy, hogy biztonságos jelszót használ, de azt számos felületen alkalmazza, ahelyett, hogy mindenhol más jelszót állítana be.
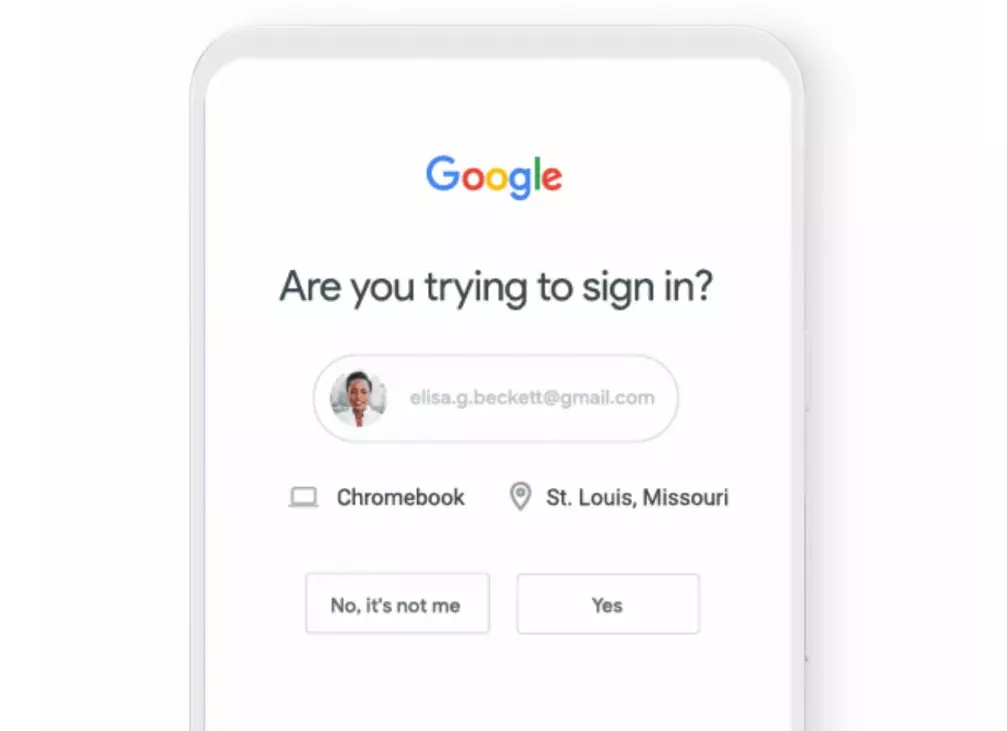
A Google úgy döntött, hogy az adatvédelem megerősítése érdekében alapértelmezetten be fogja állítani a kétlépcsős azonosítást. Ebben az esetben az embereknek a belépéshez két fokozatban kell majd megerősíteniük a kilétüket. Általában a beléptetés második lépcsőjéhez az okostelefonra van szükség, de többféle módot is enged majd beállítani a Google. A keresőóriásnak saját hitelesítő applikációval is rendelkezik, ami egyszerűen a Google Hitelesítő néven fut.
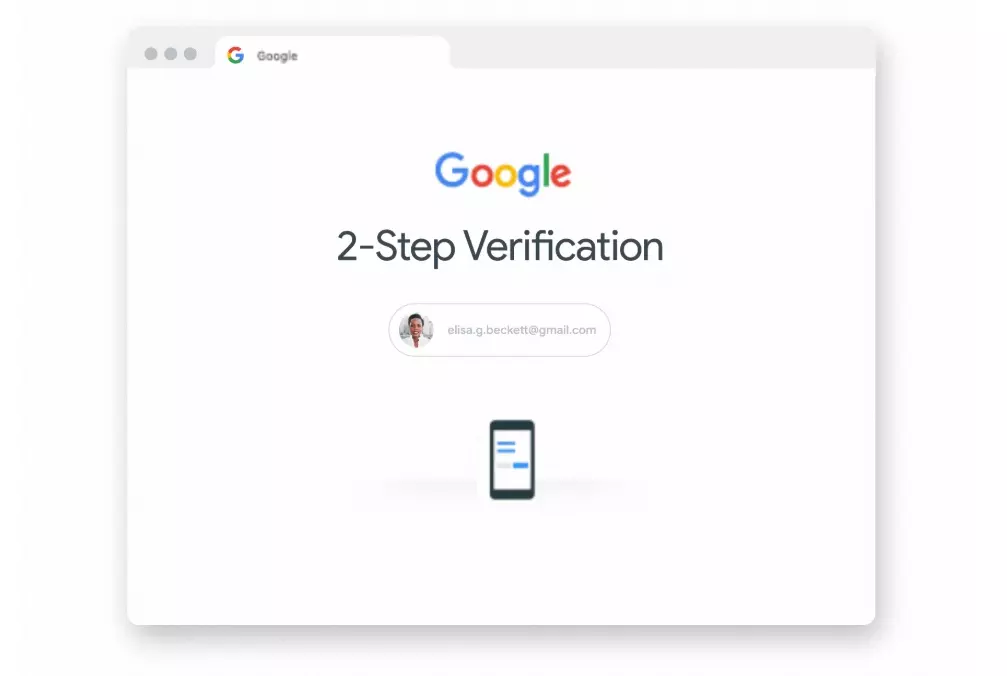
Ha az embereknek kettő lépésben kell magukat azonosítaniuk a belépéskor, akkor lényegében el lehet azt kerülni, hogy illetéktelenek távolról feltörjék a fiókjukat. Ráadásul ez azért is jó, mert amennyiben belépést jelet a Google, akkor automatikusan tudja majd az érintett, hogy fenyegetésnek van kitéve, és meg tudja változtatni a jelszavát, hogy megakadályozza a későbbi esetleges visszaéléseket.
A Google elmondta, hogy sokat fáradozott azon, hogy egy kényelmesen és sokféle módon használható, többfaktoros azonosítási rendszert dolgozzon ki a szolgáltatásai számára, ezáltal képes az egyszerű jelszavas védelmet lényegesen biztonságosabbá tenni. Úgy véli a vállalat, hogy amennyiben ezeknek a kihasználására rákényszeríti az embereket, azzal képes lesz a visszaéléseknek a jelentős részét egyszer s mindenkorra felszámolni.
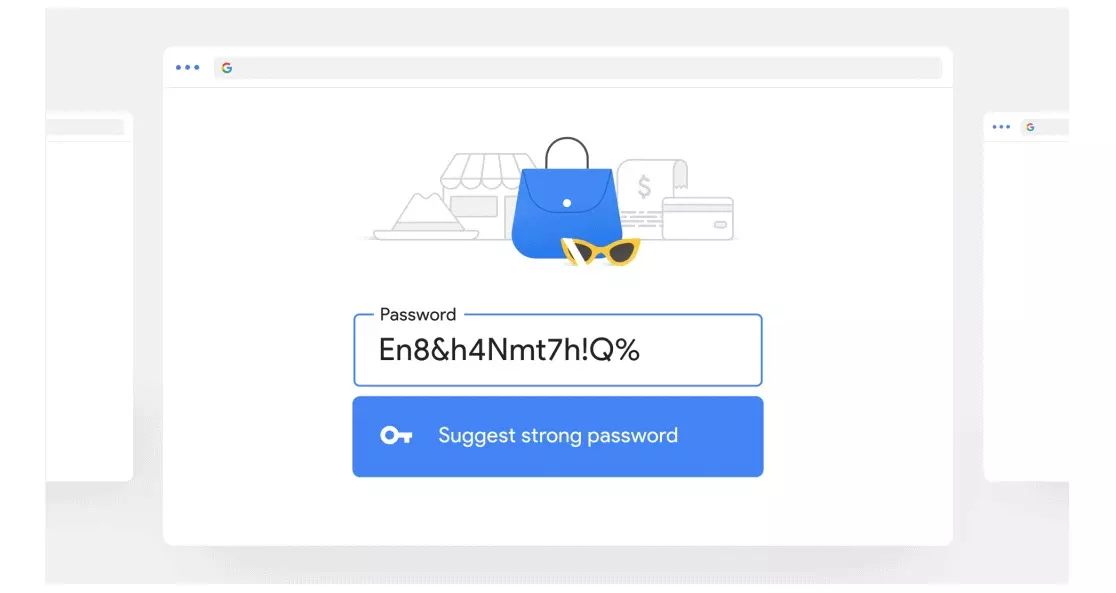
Azt is hozzátette a Google, hogy a kényelem jegyében a saját fejlesztésű jelszókezelő platformját már szinte minden fronton biztosítja, a Chrome és az Android mellett már az iOS-en is elérhető ez, és így a hosszú, bonyolult jelszavak kezelése sem jelenthet gondot az emberek számára. Ezt a szolgáltatást is javította a cég az utóbbi időben, hogy még hatékonyabban tudja biztosítani a jelszavaknak a védelmét. Eleve képes biztonságos jelszavakat magától generálni a Google rendszere, amit utána el is ment.
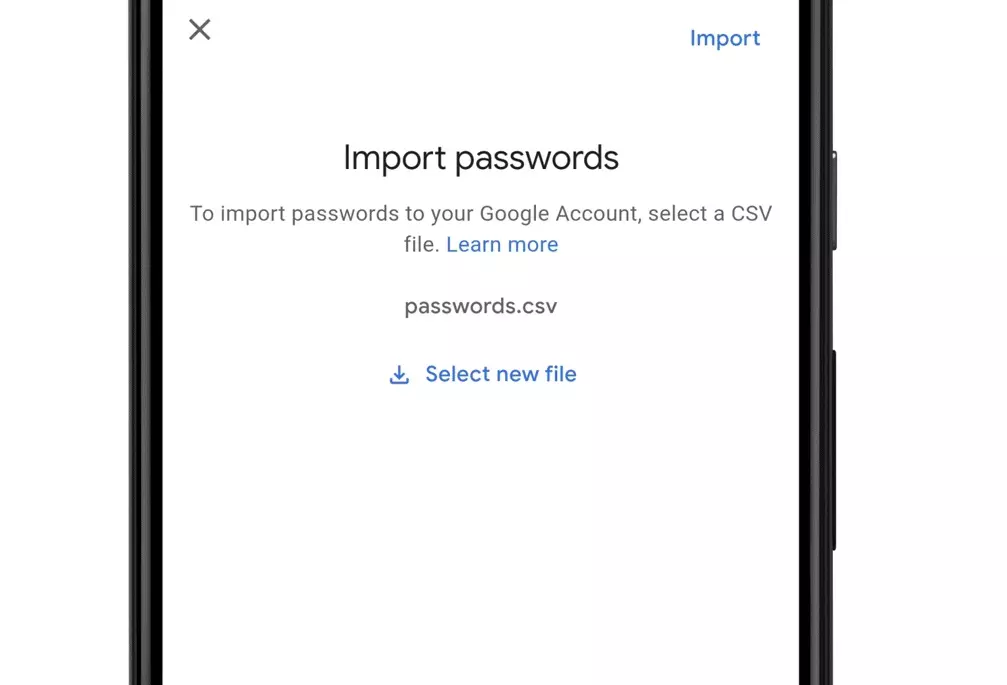
Arra is lehetőséget nyújt már a Google, hogy az emberek importálják a jelszavaikat más hasonló szolgáltazásokból. Egyszerre akár 1000 jelszót is át tud venni teljesen ingyenesen a Google saját jelszókezelője. És ezeknek az igazán érzékeny adatoknak a kezeléséről nagyon fejlett biztonsági eljárások bevetésével gondoskodik.
A Google szerint egyszer eljutunk majd oda, hogy el lehet felejteni az ellopott jelszavakat, mert egész egyszerűen nem lesznek jelszavak az alternatív azonosítási módok térnyerése révén. De addig is a vállalat mindent megtesz azért, hogy a jelszavak megóvására nagy figyelmet szenteljen.