





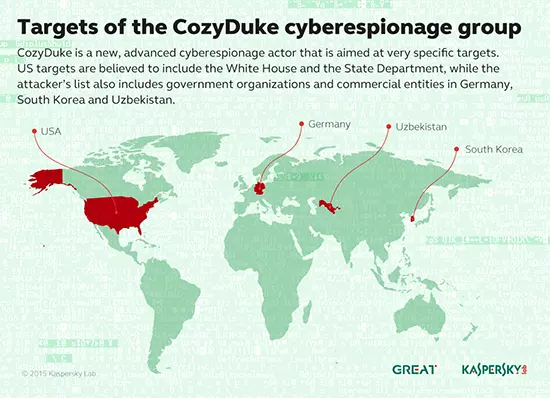
A Kaspersky Lab globális kutató és elemző csapata által közzétett jelentés egy új, fejlett kiberkémkedési kampányt ír le, amely híres intézményeket támad. Az Egyesült Államokban lévő célpontok között a feltételezések szerint megtalálható a Fehér Ház és a Külügyminisztérium, de a támadási lista németországi, dél-koreai és üzbegisztáni kormányzati és kereskedelmi szervezeteket is tartalmaz.
Amellett, hogy igen pontosan célozzák híres áldozataikat, a fenyegetés mögött álló hackerek más aggasztó, ugyanakkor rendkívül érdekes módszereket alkalmaznak, melyek között megtalálhatók a titkosítási és az észlelést megakadályozó technikák. Így például a programkód észleli több biztonsági termék – nevezetesen a Kaspersky Lab, a Sophos, a DrWeb, az Avira, a Crystal és a Comodo megoldásainak – jelenlétét annak érdekében, hogy kijátssza őket.
Kapcsolat kiberkémkedéssel foglalkozó más csoportokkal
A Kaspersky Lab szakértői felfedezték, hogy a rosszindulatú program funkcionalitása és felépítése erős hasonlóságot mutat a több jel alapján feltételezhetően orosz anyanyelvű hackerek által irányított MiniDuke, CosmicDuke és OnionDuke kiberkémkedési kampányoknál alkalmazott programokéval. A megfigyelés szerint a MiniDuke és a CosmicDuke jelenleg is aktív, és diplomáciai szervezeteket, nagykövetségeket, energia-, olaj- és gázipari cégeket, telekommunikációs vállalatokat, katonai létesítményeket, valamint akadémiai és kutatási intézményeket céloz több országban is.
Terjesztési módszer
A CozyDuke csoport főként célzott adathalászattal, feltört webhelyekre – melyek között néha ismert legális webhelyek, például a „diplomacy.pl” találhatók – mutató hivatkozásokat tartalmazó e-mailekkel próbálja meg becserkészni áldozatait. Ezeken a weboldalakon egy ZIP-ben helyezi el a malware-t. Egy másik módszere flash videóknak álcázott rosszindulatú végrehajtható fájlok szétküldése e-mailek mellékleteként.
A CozyDuke egy backdoort és egy telepítőt (dropper) használ. A rosszindulatú program információt küld a célpontról a szervernek, majd konfigurációs fájlt és további modulokat tölt le, amelyek megvalósítják a támadók által igényelt funkciókat.
„Évek óta figyeljük mind a MiniDuke-ot, mind a CosmicDuke-ot. A Kaspersky Lab elsőként hívta fel a figyelmet a MiniDuke támadásokra 2013-ban. Ennek a kiberfenyegetésnek a legrégebbi ismert mintája még 2008-ban készült. A CozyDuke minden bizonnyal kapcsolódik ehhez a két kampányhoz, valamint az OnionDuke kiberkémkedési művelethez. Ezen hackercsoportok mindegyike folyamatosan nyomon követi célpontjait, és úgy véljük, hogy az összes kémeszközüket orosz anyanyelvű személyek készítették és üzemeltetik,” - mondta Kurt Baumgartner, a Kaspersky Lab globális kutató és elemző csapatának vezető biztonsági kutatója.
A megszerzett tapasztalat és tudás birtokában a cég képviselői szerint a Kaspersky ezeket a támadásokat is képes kivédeni.
Tippek a felhasználóknak
- Ne kattintsunk ismeretlen forrásból származó csatolmányokra és hivatkozásokra.
- Rendszeresen vizsgáljuk át PC-nket egy fejlett antimalware megoldással.
- Óvakodjunk a ZIP tömörítvénybe csomagolt SFX fájloktól.
- Ha gyanúsnak találunk egy csatolmányt, nyissuk meg egy sandboxban.
- Tartsuk naprakész állapotban az operációs rendszerünket, telepítsünk hozzá minden frissítést.
- Frissítsük rendszeresen az olyan elterjedt alkalmazásokat, mint a Microsoft Office, a Java, az Adobe Flash Player és az Adobe Reader.