





Az USA Szövetségi Kereskedelmi Bizottságának malmai is lassan őrölnek
Hosszú vizsgálódásra került pont a napokban, ugyanis az FTC végre elkészítette az ASUS egyes routereinek biztonsági hiányosságairól szóló tanulmányát, amelyben sorra veszik a hibákat, illetve a jövőben szükséges együttműködés részleteiről is említést tesznek. Az objektív tájékoztatás érdekében fontos leszögezni, hogy a lent szereplő hibák mindegyike javításra került, így ezek már nem okoznak bajt – kivéve, ha valaki az évekkel ezelőtt beüzemelt routerét azóta is elavult szoftverrel használja. Hírünk végén adunk néhány tippet a biztonság fokozására, de előtte lássuk, pontosan mit tartalmaz a kissé megkésett vizsgálati eredmény.
A vizsgálat konklúziója
Az ASUS pár éve kihúzta a gyufát az FTC illetékeseinél, ugyanis az USA Szövetségi Kereskedelmi Bizottsága nem nézte jó szemmel, hogy a tajvani cég biztonságosként hirdette routereit, amelyek megakadályozzák a számítógépekhez és a helyi hálózathoz való illetéktelen hozzáférést, de a vírusokkal és a hackerekkel szemben is kellő védelmet kínálnak.
Az FTC által az elmúlt évek során összeállított, a napokban pedig végre publikált anyag szerint az igazság teljesen másképp fest, ugyanis a tajvani cég routerei számos súlyos biztonsági rést tartalmaznak, így több ezer felhasználót sodortak veszélybe egyebek mellett azzal, hogy a megosztott USB-s adattárolóik tartalmát illetéktelenek számára is viszonylag egyszerűen hozzáférhetővé tették. És ez még csak a jéghegy csúcsa.
A vizsgálat anyagában kifogásolják, hogy az ASUS összes routere alapértelmezetten „admin” felhasználónévvel és „admin” jelszóval érkezik, de a baj igazából nem ez, hanem az, hogy a cég nem törekszik arra, hogy a felhasználók megváltoztassák az alapértelmezett bejelentkezési adatokat. Emiatt viszonylag könnyen „feltörhető” az adott router, így beállításai is módosíthatóak. A webes felhasználói kezelőfelület egyéb biztonsági réseket is tartalmaz, így a támadó a felhasználó tudta nélkül módosíthatja a router biztonsági- és egyéb beállításait, ami számos veszély forrása lehet. Egyebek mellett arra is van mód, hogy a felhasználó internetes forgalmát manipulálják.
Problémát jelent az is, hogy a friss firmware elérhetőségét ellenőrző szoftver akkor is frissnek ítélte meg a router firmware-ét, ha egyébként már van új, javításokkal ellátott firmware is, így a felhasználók hamisan hiszik magukat biztonságban. Az ASUS AiCloud és AiDisk névre keresztelt szolgáltatásai szintén tartalmaztak néhány súlyos biztonsági rést. E két szolgáltatás lehetővé teszi, hogy az USB-s adattárolók tartalmát helyi hálózaton és interneten keresztül egyaránt el lehessen érni, így egyfajta személyes, biztonságos felhő létrehozására is van mód. A vizsgálatok szerint a felhő alapú privát tárhelyet biztosító AiCloud tartalmazott egy olyan biztonsági rést, amelynek köszönhetően meg lehetett kerülni a bejelentkező képernyőt, így jogosulatlanul is hozzá lehetett férni az adott adattároló tartalmához. Az AiDisk esetében problémát jelentett, hogy a szolgáltatás nem titkosította az adatforgalmat, valamint alapértelmezett beállításai – figyelmeztetés nélkül – publikus hozzáférést adtak a felhasználó által megosztott tartalmakhoz bárkinek, aki ismerte a biztonsági rést.
2014 februárjában a hackerek már külön célprogramokkal keresték a biztonsági rést tartalmazó ASUS routereket, amelyek közül 12 900 darabhoz hozzá is fértek. Arra is volt példa, hogy a hackerek – az ASUS eleinte még lassú reakcióját látva – maguk figyelmeztették a tulajdonosokat a biztonsági résre, méghozzá úgy, hogy a sérülékeny routerekhez kapcsolt USB-s adattárra egy TXT fájlt másoltak, benne a figyelmeztetéssel, miszerint a router és az adattárolón lévő dokumentumok az interneten keresztül hozzáférhetőek bárki számára. A fájl a figyelmeztetés mellett a biztonság helyreállításához szükséges teendőket is tartalmazta.
A kifogásolt hiányosságok miatt az FTC egy megállapodás-tervezetet állított össze, amelyben egyebek mellett arra kötelezi az ASUS-t, hogy az elkövetkező két évtized folyamán működjön együtt a független biztonságtechnikai elemzőkkel, értesítse a felhasználókat az eszközökhöz készített új szoftverek érkezéséről, valamint tartózkodjon a biztonsággal kapcsolatos félrevezető tájékoztatástól. A megállapodás-tervezet értelmében az ASUS-nak kétévente egyszer kell alávetnie termékeinek szoftvereit független biztonságtechnikai vállalat által végzett auditnak. A tervezet véglegesítésére március 24-e után kerülhet sor, addig azonban várják az üggyel kapcsolatos észrevételeket. Ezt követően, ha a tervezetet véglegesítik, az ASUS-ra minden egyes szabálysértés után maximum 16 000 dolláros büntetés szabható ki.
A vizsgálat egyébként üdvözlendő, de titkon azért reméljük, hogy később egyéb piaci szereplőket is szigorú vizsgálatoknak vetnek majd alá annak érdekében, hogy a súlyos biztonsági rések többségét sikerüljön kiszűrni – ezzel növelve a biztonság szintjét. Hisz ez minden gyártó és felhasználó érdeke.
Az ASUS hazai képviseletének hivatalos kiegészítése
Mivel úgy teljes a kép, ha mindkét fél álláspontjának teret adunk, így eredeti hírünket frissítettük, hogy az információk naprakészebbek legyenek annál, mint amit az FTC vizsgálata sugall (bár ha megnézzük a dokumentumot, vannak benne évekkel ezelőtt észrevett hibák is, a dátumokból látszik). Az ASUS szoftverfejlesztői a fenti hibák mindegyikét javították a jelzéstől számítva pár héten belül, az esetek óta pedig kiemelt figyelmet szánnak a fokozott biztonságra és ez a jövőben is így lesz – a routerek firmware-eit például már másfél éve független szakértők ellenőrzik, hogy minden rendben legyen.
Aki régebbi, 2, 3 vagy 4 éves ASUS routerrel rendelkezik, és nem szokta frissíteni a termék firmware-ét, feltétlenül keresse fel a gyártó hivatalos weboldalát, ahonnan letöltheti az adott termékhez tartozó legfrissebb szoftvert. A frissítés elvégzésének menetében a felhasználói kézikönyv nyújt segítséget, ami ugyancsak elérhető a hivatalos gyártói weboldalon keresztül, ha a termékhez mellékelt példány időközben esetleg elveszett volna.

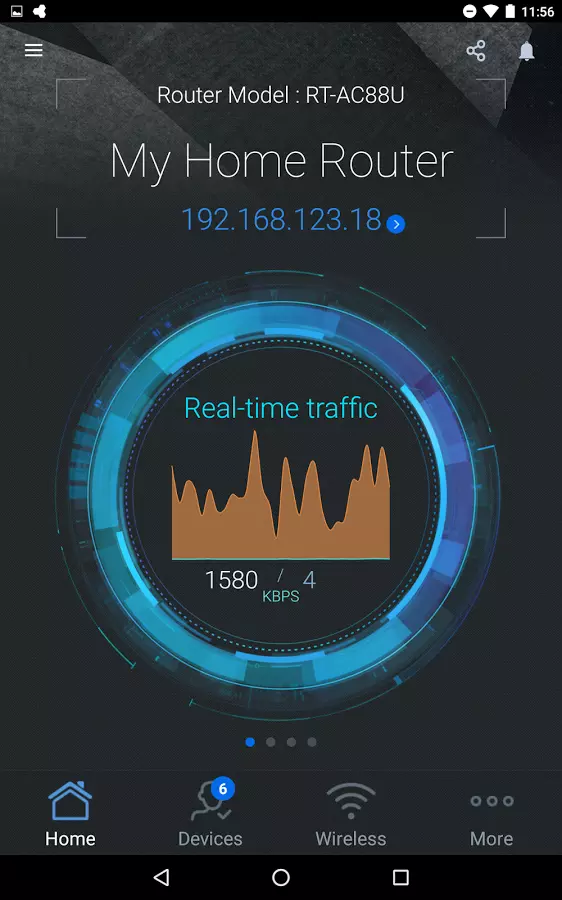
Alternatív módon egyes modellekhez iOS-re és Androidra készített appok is rendelkezésre állnak, amelyek kritikus biztonsági frissítés esetén azonnal értesítést küldenek – ezt a router ugye nem tudja megtenni, főleg, ha az első beüzemelés után többet felé sem nézünk szoftverfrissítés ellenőrzése céljából.
A szóban forgó app az ASUS Router nevet viseli, letöltése pedig ingyenes. Az Androidra szánt kiadás innen, az iOS változat pedig innen tölthető le.
A szoftver az alábbi routereket támogatja:
- RT-AC5300
- RT-AC3100
- RT-AC88U
- RT-AC3200
- RT-AC87U/R
- RT-AC68U/R/P/W
- RT-AC66U/R
- RT-AC56U/R/S
- RT-N66U/R
- RT-N18U
- DSL-AC68U/R
A zavartalan működés érdekében a felsorolt routereken 3.0.0.4.378.9135-ös vagy frissebb firmware-nek kell működnie.
Az ASUS képviselője kiemelte, hogy a jelenleg forgalomban lévő routerek egyike sem szenved már a fenti hibáktól, mert van, ami ezekből már évek óta ki van javítva. Ezen kívül folyamatosan fejlesztik már a firmware-eket, az első jelzések óta komoly figyelmet szentelve a biztonságnak (ennek köszönhető például az AiProtection megjelenése).