
A Mozilla biztonsági főnöke vitába szállt a biztonsági „bug”-ok (hibák) felfedéséről, azt állítva, hogy a szoftverfejlesztők a bug-vadászok kegyeire bízzák magukat.
A Mozilla biztonsági főnöknője, Window Snyder felszólította a biztonsági kutatókat, hogy felelősségteljesen kövessék a megfelelő útmutatást, és adjanak megfelelő időt a partnereknek arra, hogy kijavítsák a bugokat (hibákat), mielőtt azokat nyilvánossá teszik. A dolgok mostani állása alapján a bug-vadászok kezében van a gyeplő, mondta el.
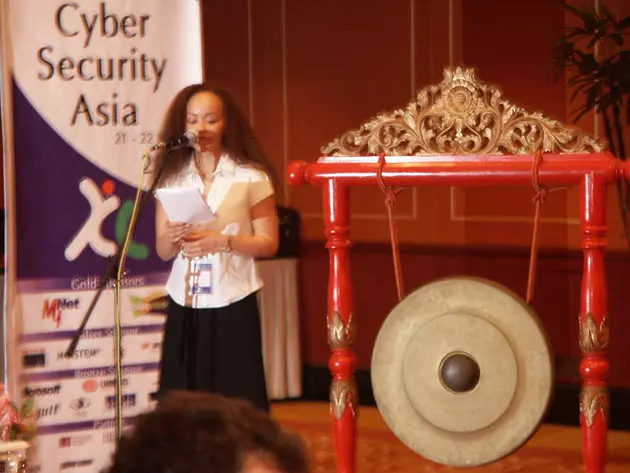
”A kutatóé az összes hatalom,” - mondta Snyder, jelentette a News.com. „A kezükben van a nyilvánosságra hozatal fölött gyakorolt ellenőrzés, akárcsak annak az ellenőrzése, hogy vajon a partnerek megfelelő időn belül válaszolnak-e…. Én ebben a tekintetben harminc napon belül toleráns lennék, de a gyakorlat sajnos nem ez."
A Mozilla biztonsági főnöke elismeri, hogy a szolgáltatóknak sokkal tevékenyebbnek, együttműködőbbnek kellene lenniük a fent vázolt problémákkal kapcsolatban. – „Felelősségük van abban a tekintetben, hogy válaszolniuk kell arra, amit jelentenek nekik.” – mondta el.
Snyder a ShmooCon hacker-konferencia egyik napirendi vitájában tette a fenti megjegyzéseket. Az eseményre a múlt héten került sor Washingtonban. A biztonsági bugok felelősségteljes nyilvánosságra hozataláról szóló vita már évek óta tombol a biztonsági berkekben, ám megoldására semmi esély nem látszik.