
A Western Digital My Cloud sorozata meglehetősen népszerű, ugyanis a termékek nagy adattároló kapacitású, felhőszerűen elérhető tárhelyet biztosítanak egy NAS-hoz hasonló formátumban, NAS-okra jellemző funkciókkal, viszonylag jó áron. Nem véletlen hát, hogy a termékek az amazon.com legnépszerűbb hálózati adattárolói, sokan veszik őket mind üzleti, mind pedig otthoni célra.
Sajnos az általuk nyújtott tárhely a jelek szerint sokáig egyáltalán nem volt biztonságos, ugyanis a firmware tartalmazott egy hátsó ajtót, amit a megfelelő bejelentkezési adatok ismeretében felhasználhatott egy esetleges támadó.
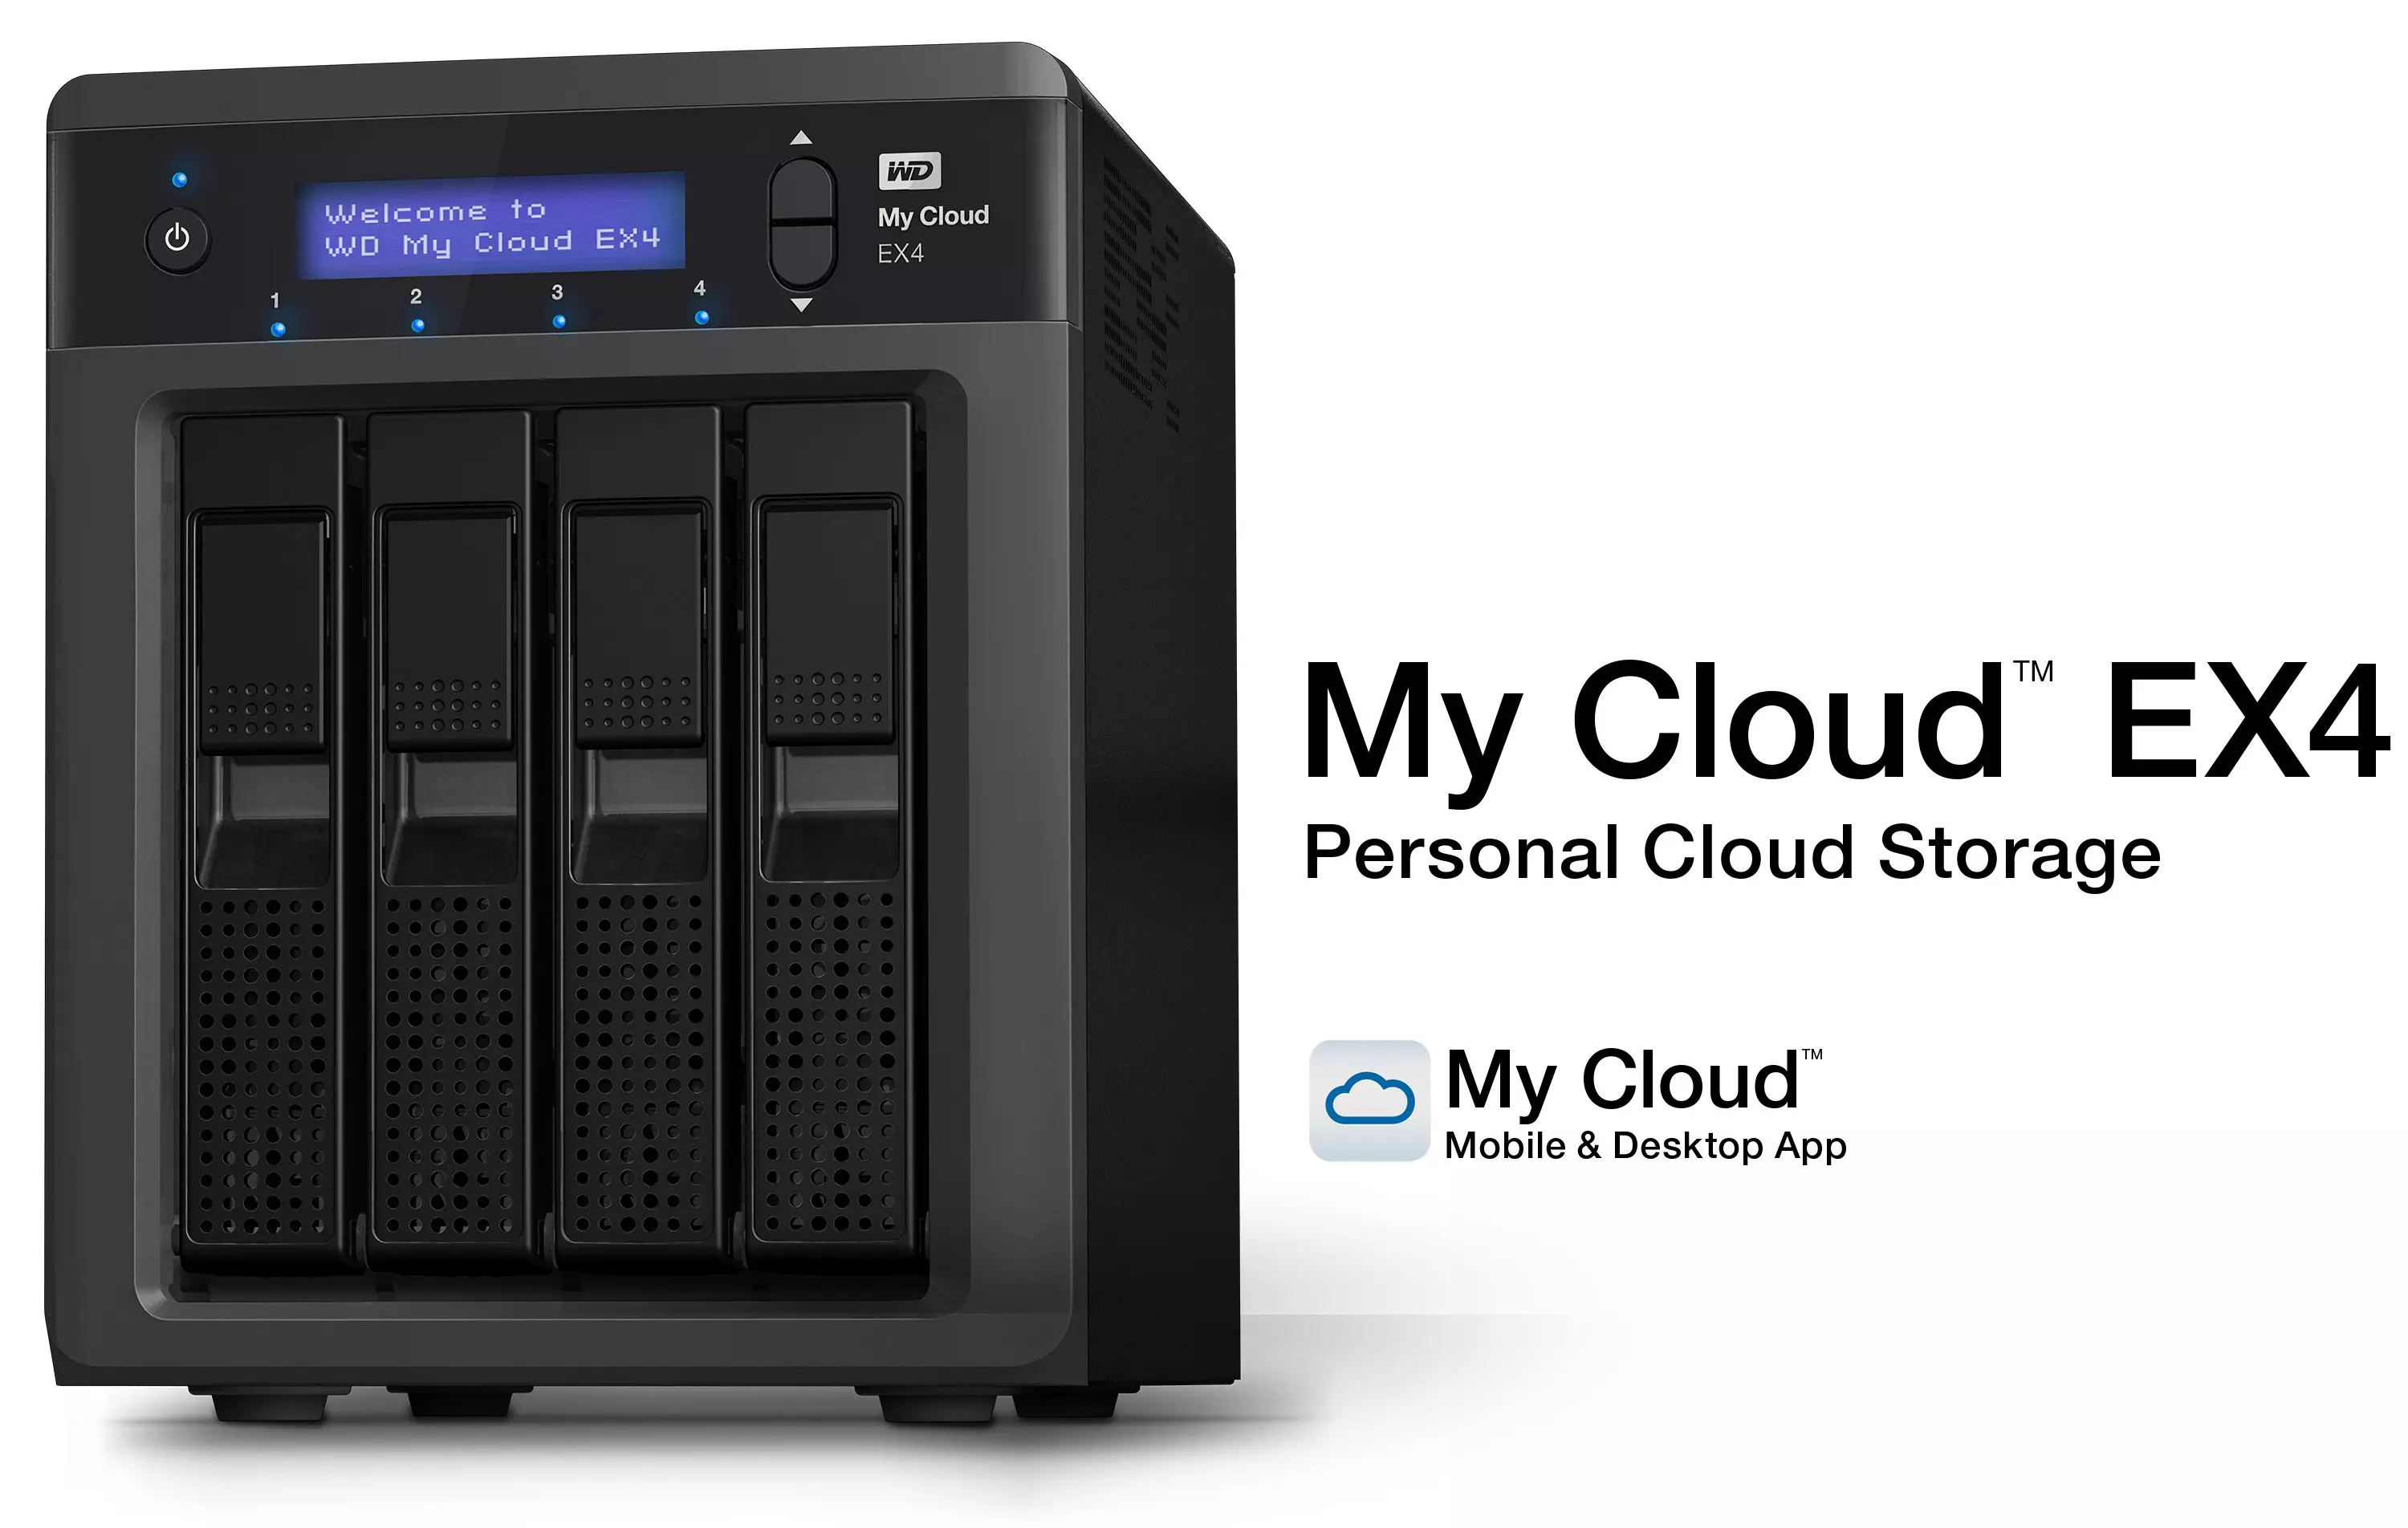
A hátsó ajtót átlagfelhasználói szinten sajnos nem lehet eltávolítani, így mindenképpen gyártói beavatkozásra volt szükség az ügyben. A hibára még tavaly nyáron felhívta a Western Digital figyelmét a Gulftech Research and Developement munkatársa, James Bercegay, aki több szinten is kommunikációt kezdeményezett az illetékesekkel.
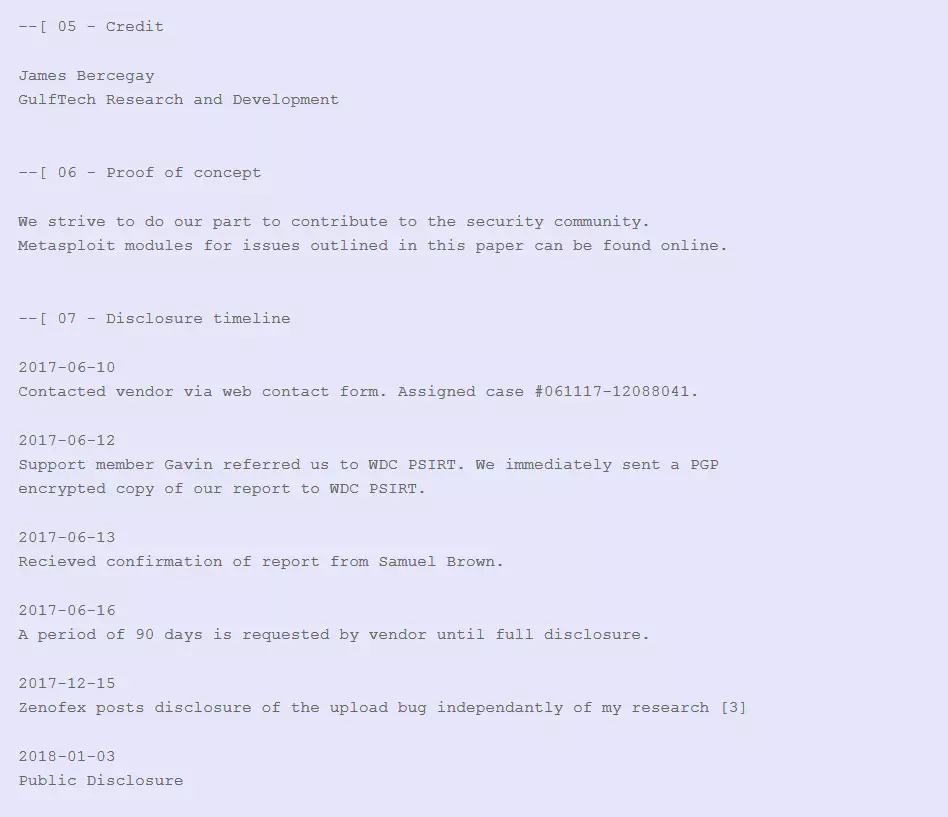
A biztonságtechnikai szakember szerint több kritikus biztonsági rés is tátongott a MyCloud sorozat védelmi vonalain, amelyekkel egyebek mellett akár root joggal futó Shell is nyitható, de egyéb támadások is könnyedén kivitelezhetőek, sőt, ezekhez példaprogramok is rendelkezésre állnak.
Az érintett MyCloud modellek listáját a következő:
•My Cloud Gen 2
•My Cloud EX2
•My Cloud EX2 Ultra
•My Cloud EX4
•My Cloud EX2100
•My Cloud EX4100
•My Cloud PR2100
•My Cloud PR4100
•My Cloud DL2100
•My Cloud DL4100
Külön érdekesség, hogy a beépített hátsó ajtóhoz használt felhasználónév,
azaz a mydlinkBRionyg kifejezés alapján azt gondolhatjuk, hogy a firmware-nek valamilyen szinten köze van a D-Link-hez is, hiszen a felhasználónév első hét karaktere a myDlink szócskát alkotja. Ehhez a felhasználónévhez egyébként egy nem túl kreatív jelszó tartozik: abc12345cba.
Ezen a szálon elindulva meglehetősen érdekes dologra bukkanhatunk. Mint kiderült, 2014 folyamán egy hasonló hiba már feltűnt a D-Link DNS-320L hálózati adattárolóinál, amelyet 2014 júliusában javított is a D-Link az 1.0.6-os firmware-rel. A biztonságtechnikai szakember a vizsgálódás során több egyezést is talált, amelyek a D-Link-re jellemző fájlszerkezetben, illetve fájlnevekben nyilvánultak meg. Világossá vált, hogy a My Cloud családot érintő aktuális hibák, illetve a nyitott hátsó ajtó egy az egyben ugyanazok, mint amit a DNS-320L NAS-nál évekkel ezelőtt feltérképeztek. Ez egyben arra is utalás lehet, hogy a Western Digital érintett MyCloud hálózati adattárolói a D-Link közreműködésével készülhettek el.
A hibára szerencsére tavaly november óta van javítás, ehhez csak a 2.30.174-as firmware-t kell telepíteni az adott modellre, méghozzá innen. Az ügyet csak a napokban publikálhatta James Bercegay, miután elég időt hagyott a frissítés terjedésére, illetve a felhasználói beavatkozások elvégzésére. Akinek a fenti listában szereplő WD My Cloud hálózati adattárolója van, bizonyosodjon meg róla, hogy telepítette rá a legfrissebb firmware-t.